



Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Исследователи в области безопасности придумали новую технику снятия цифрового отпечатка и подмены браузера. Этот вектор кибератаки, получивший имя Gummy Browsers, достаточно легко использовать в реальных атаках, предупреждают эксперты.

Цифровой отпечаток, как известно, получают на основе целого ряда характеристик устройства пользователя: IP-адрес, версия браузера и операционной системы, установленные приложения, аддоны, cookie и даже способ ввода текста с клавиатуры или движения мышью.

Владельцы веб-сайтов и различные рекламные компании могут использовать цифровые отпечатки, чтобы отличить людей от ботов, а также для отслеживания действий посетителей в Сети. Вся собранная информация потом помогает рекламодателям «подсовывать» пользователям релевантную рекламу.

Помимо этого, цифровой отпечаток может использоваться в системах аутентификации. Например, в каких-то случаях можно обходиться без 2FA, если система обнаружит определённый цифровой отпечаток и таким образом узнает владельца учётной записи.

Именно поэтому такие отпечатки являются достаточно ходовым товаром на форумах киберпреступной тематики в дарквебе. Если условный злоумышленник купит парочку таких отпечатков, ему удастся получить доступ к аккаунтам пользователей.

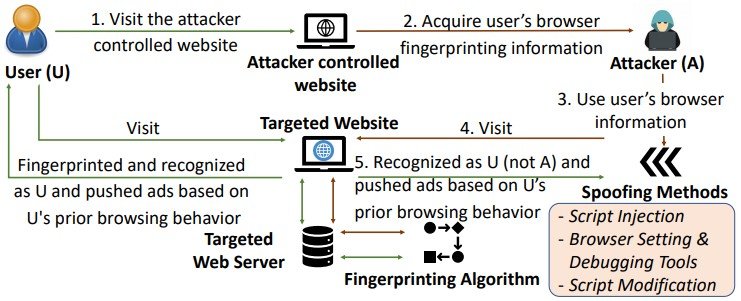
Новый вектор атаки — Gummy Browsers — основан на том, что жертву сначала необходимо заманить на определённый веб-сайт, который снимет всю необходимую для цифрового отпечатка информацию. Далее уже эти данные могут использоваться на усмотрение злоумышленников.


Чтобы «представиться» атакуемым пользователем на других ресурсах, киберпреступники могут прибегнуть к трём шагам, о которых рассказали  эксперты:

  • Инъекция скрипта, при которой данные извлекаются с помощью вызовов API JavaScript.
  • Настройки браузера и встроенные в него инструменты разработчика могут использоваться для изменения атрибутов.
  • Модификация скрипта позволяет изменить значения браузера и встроенный в веб-сайт код до того, как он отправится на сервер. 

В отчёте (PDF) специалистов утверждается, что данный метод не вызывает у жертвы никаких подозрений, хотя в это время потенциальный злоумышленник похищает её цифровую личность. Исследователи также предупредили, что реальные киберпреступники могут легко использовать Gummy Browsers в атаках.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru