



Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Исследователи в области безопасности придумали новую технику снятия цифрового отпечатка и подмены браузера. Этот вектор кибератаки, получивший имя Gummy Browsers, достаточно легко использовать в реальных атаках, предупреждают эксперты.

Цифровой отпечаток, как известно, получают на основе целого ряда характеристик устройства пользователя: IP-адрес, версия браузера и операционной системы, установленные приложения, аддоны, cookie и даже способ ввода текста с клавиатуры или движения мышью.

Владельцы веб-сайтов и различные рекламные компании могут использовать цифровые отпечатки, чтобы отличить людей от ботов, а также для отслеживания действий посетителей в Сети. Вся собранная информация потом помогает рекламодателям «подсовывать» пользователям релевантную рекламу.

Помимо этого, цифровой отпечаток может использоваться в системах аутентификации. Например, в каких-то случаях можно обходиться без 2FA, если система обнаружит определённый цифровой отпечаток и таким образом узнает владельца учётной записи.

Именно поэтому такие отпечатки являются достаточно ходовым товаром на форумах киберпреступной тематики в дарквебе. Если условный злоумышленник купит парочку таких отпечатков, ему удастся получить доступ к аккаунтам пользователей.

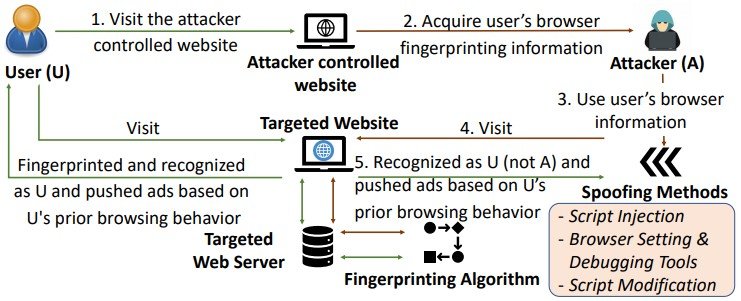
Новый вектор атаки — Gummy Browsers — основан на том, что жертву сначала необходимо заманить на определённый веб-сайт, который снимет всю необходимую для цифрового отпечатка информацию. Далее уже эти данные могут использоваться на усмотрение злоумышленников.


Чтобы «представиться» атакуемым пользователем на других ресурсах, киберпреступники могут прибегнуть к трём шагам, о которых рассказали  эксперты:

  • Инъекция скрипта, при которой данные извлекаются с помощью вызовов API JavaScript.
  • Настройки браузера и встроенные в него инструменты разработчика могут использоваться для изменения атрибутов.
  • Модификация скрипта позволяет изменить значения браузера и встроенный в веб-сайт код до того, как он отправится на сервер. 

В отчёте (PDF) специалистов утверждается, что данный метод не вызывает у жертвы никаких подозрений, хотя в это время потенциальный злоумышленник похищает её цифровую личность. Исследователи также предупредили, что реальные киберпреступники могут легко использовать Gummy Browsers в атаках.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru