



Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

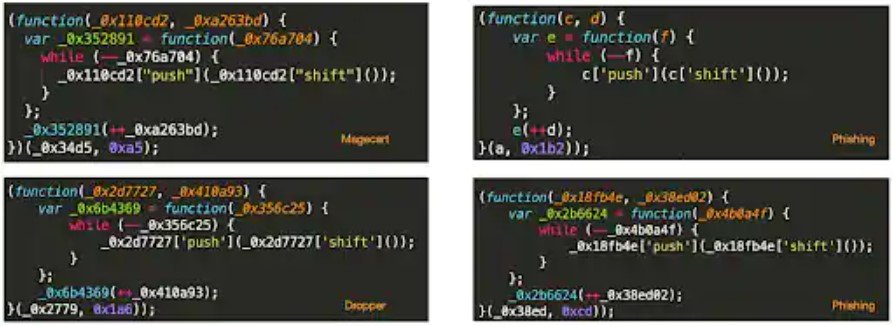
Исследователи в области кибербезопасности изучили более 10 тысяч образцов зловредов, написанных на JavaScript, чтобы выяснить, насколько часто злоумышленники маскируют вредоносный код. Оказалось, что обфускация применяется приблизительно в 26% случаев.

Такое намеренное «запутывание» кода призвано усложнить задачу ИБ-аналитиков, которые будут изучать семплы вредоносных скриптов. Более того, обфускация бонусом позволяет обойти отдельные защитные программы.

Добиться сложного для понимания кода можно несколькими способами: внедрить в скрипт неиспользуемый (мусорный) код, нетипично разделить или слить код или использовать паттерны шестнадцатеричной системы счисления.

Специалисты компании Akamai проанализировали 10 тысяч семплов вредоносного JavaScript-кода, среди которых были дропперы, элементы фишинговых страниц, а также инструменты для онлайн-мошенничества, Magecart-сниппеты, криптомайнеры и т. п.

В 26% этих образцов применялась та или иная форма обфускации, позволяющая злоумышленникам обойти детектирование антивирусными решениями. Код большей части изученных образцов был подозрительно похож, но это может быть следствием использования одинаковых упаковщиков.


Тем не менее эксперты обращают внимание на тот факт, что методы обфускации используются и на легитимных популярных сайтах. Например, 0,5% ресурсов, входящих в топ Alexa, также применяют обфускацию.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru