



В Сети нашли установки Prometheus, которые могут раскрыть важные данные

В Сети нашли установки Prometheus, которые могут раскрыть важные данные

В Сети нашли установки Prometheus, которые могут раскрыть важные данные

Эксперты обнаружили в Сети десятки тысяч незащищённых установок Prometheus, решения для мониторинга с открытым исходным кодом. Некорректная конфигурация таких инсталляций может привести к раскрытию конфиденциальных данных.

На потенциально опасные установки наткнулись исследователи из JFrog. Напомним, что Prometheus собирает с конечных точек метрику в режиме реального времени. Это довольно популярное решение, которое используют крупные компании вроде Uber.

Prometheus может извлекать данные, затем агрегировать их и передавать базе данных. Однако специалисты JFrog нашли множество установок, которые потенциально сливали метрику, в результате чего злоумышленники могли собрать всю обрабатываемую информацию.

Дело в том, что большинство инсталляций Prometheus, к сожалению, так и не начали использовать базовую аутентификацию, которую представили с выходом Transport Layer Security (TLS) версии 2.24.0.

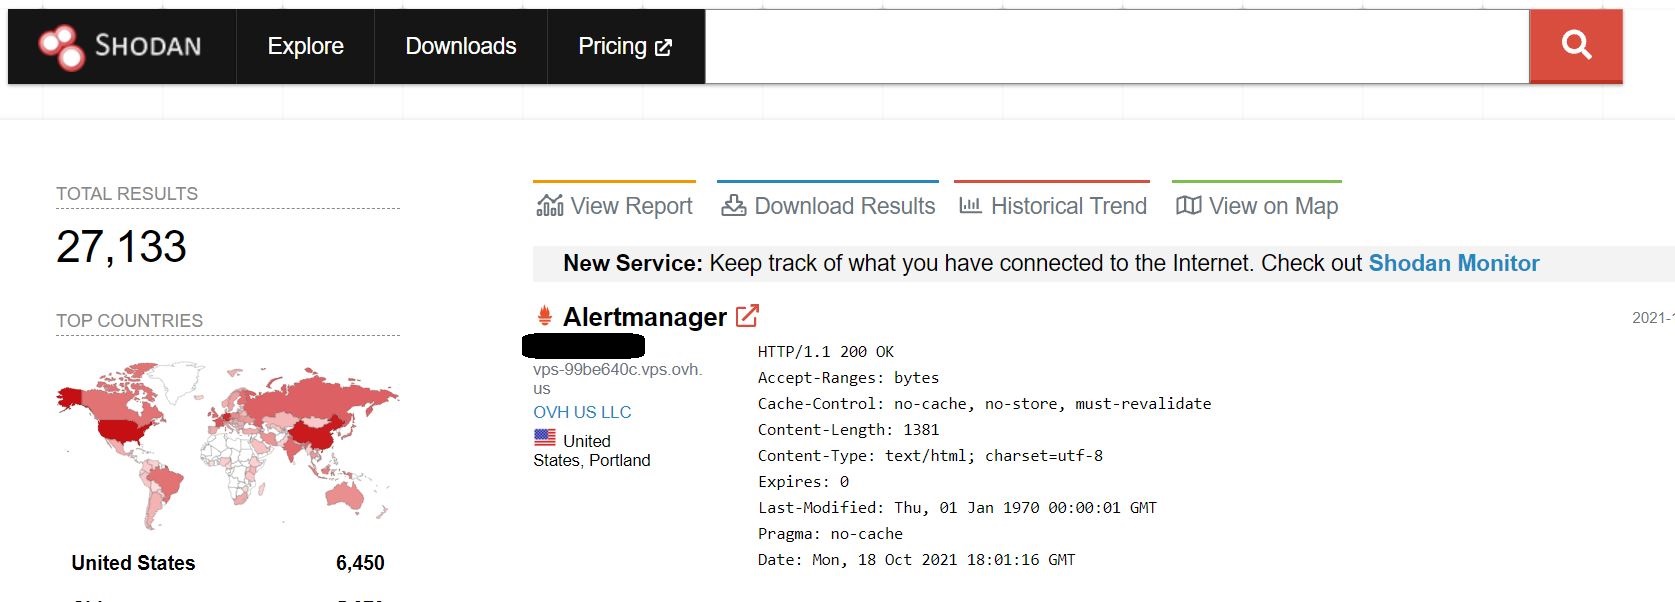
Используя специальный поисковик Shodan, команда JFrog нашла 27 тысяч незащищённых установок Prometheus. А ZoomEye показал и того больше — 43 тыс. потенциально уязвимых хостов.


Открытые данные имели конфиденциальный характер. Если злоумышленники доберутся до них, они смогут использовать эту информацию для развития своих атак на организации. Например, учётные данные можно извлечь из URL-строк и т. п.

Исследователи рекомендуют настроить аутентификацию или шифрование при установке Prometheus. Это поможет уберечь внутренние данные от посторонних.

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru