



Фишеры позаимствовали имя Verizon, заменив букву математическим символом

Фишеры позаимствовали имя Verizon, заменив букву математическим символом

Фишеры позаимствовали имя Verizon, заменив букву математическим символом

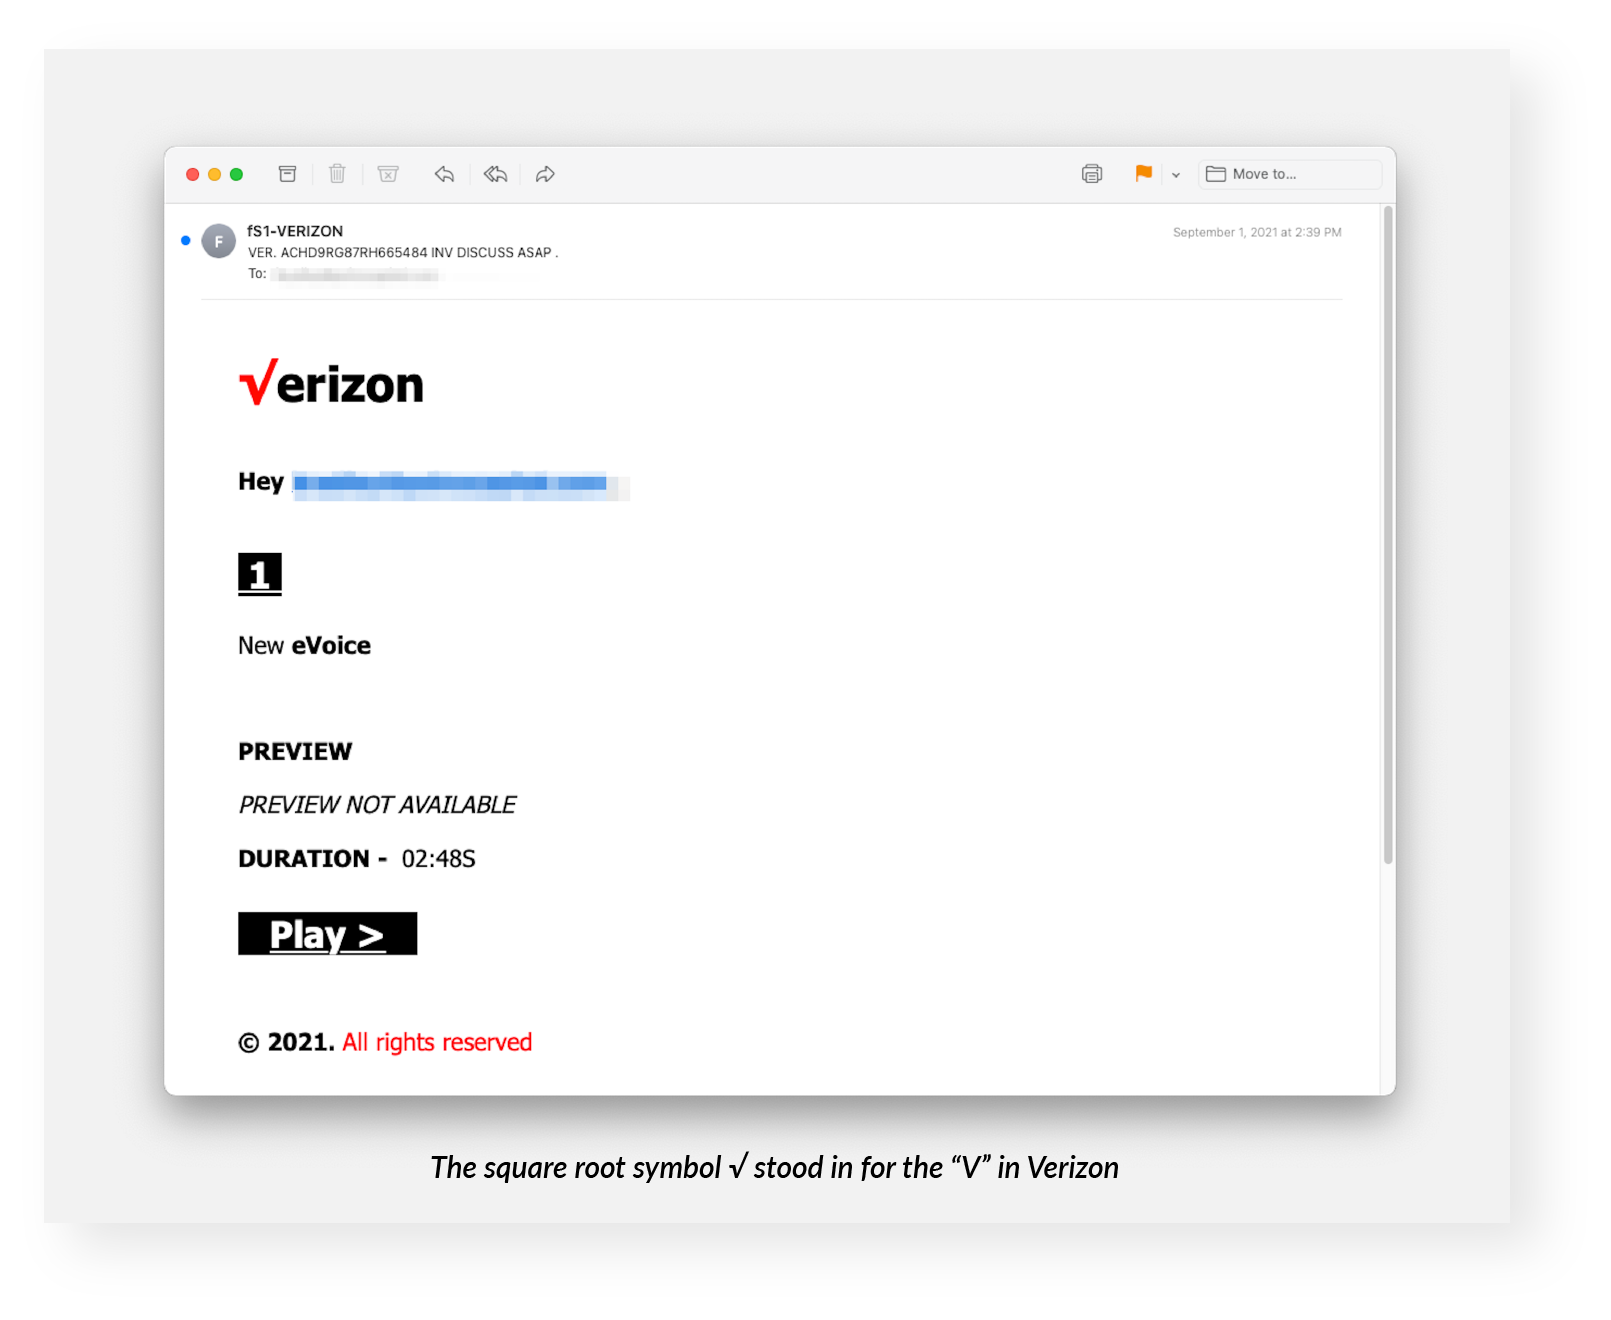
При разборе недавней имейл-атаки, нацеленной на сбор учетных данных пользователей Microsoft 365, эксперты американской ИБ-компании INKY обнаружили не совсем обычный трюк, призванный ввести в заблуждение получателей фишинговых писем. Имя Verizon на скопированном логотипе в поддельном послании слегка искажено за счет использования спецсимволов.

Разосланные с Gmail сообщения мошенников имитировали уведомление о новой голосовой почте. В тело письма была встроена кнопка Play, привязанная к сайту фишеров.


Как отметили специалисты, логотип телеком-провайдера, позаимствованный фишерами, воспроизведен не совсем точно: вместо заглавной «V» подставлен знак квадратного корня. Исследователям встретились и другие варианты замены этой буквы — обозначение оператора Гамильтона (∇), Юникод-символ «галочка».

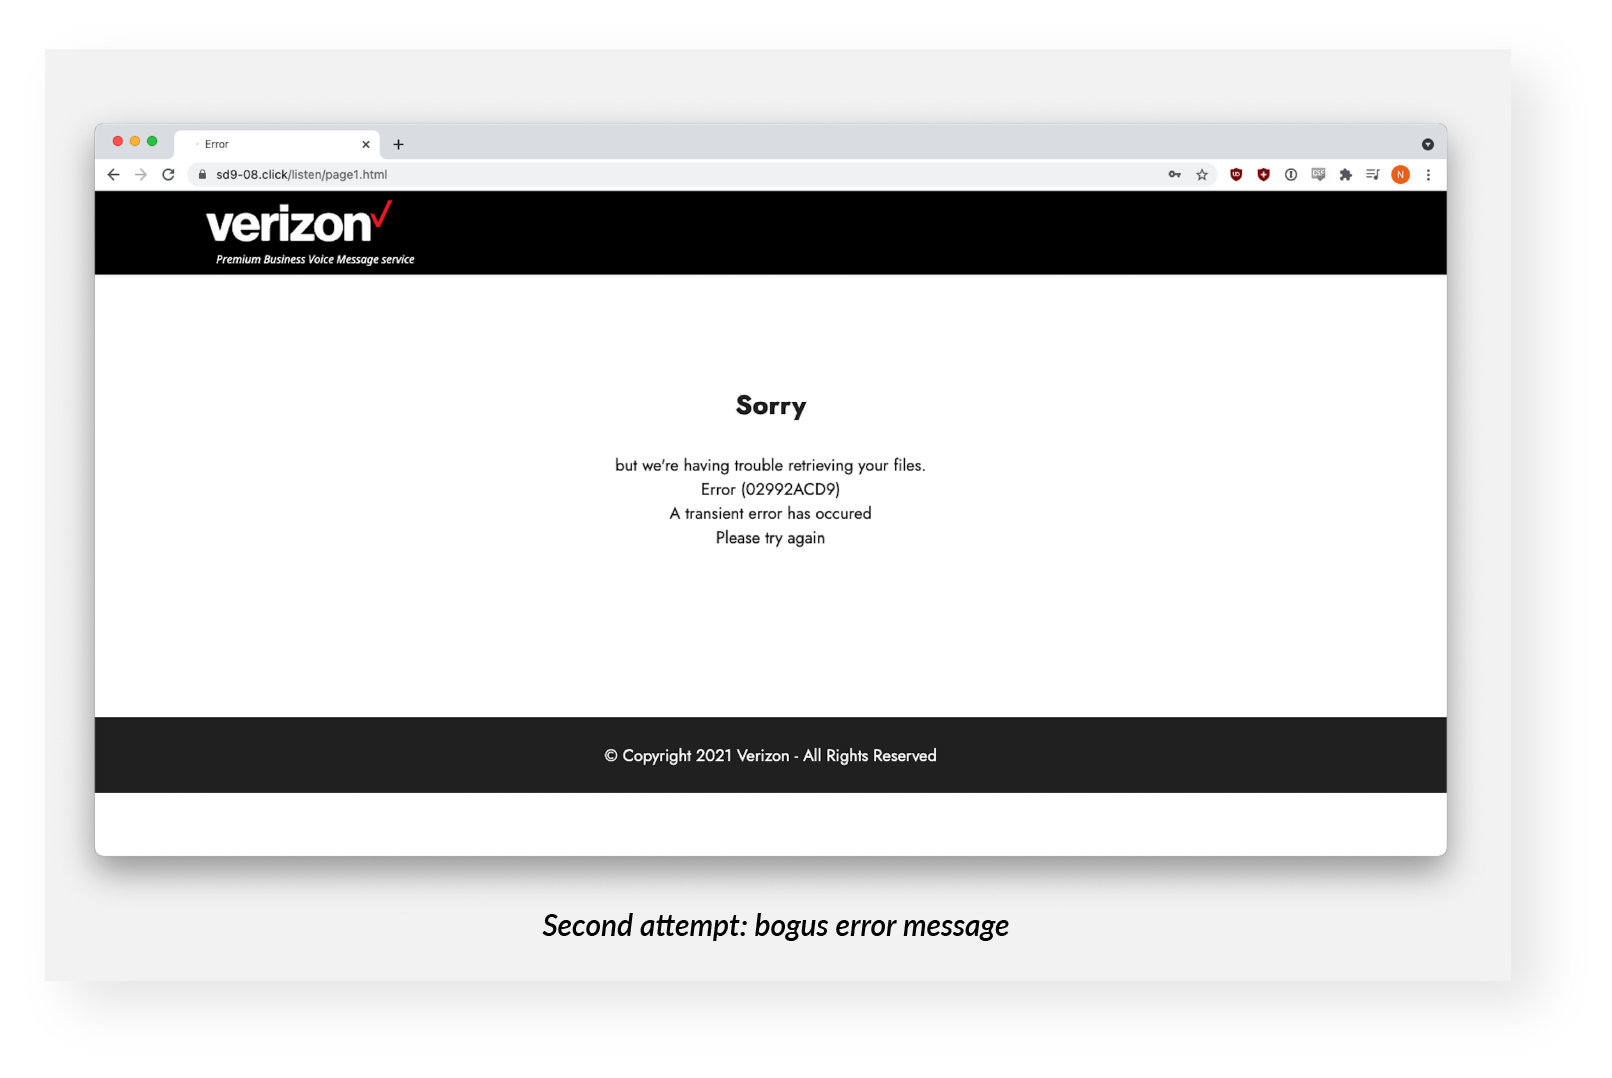
Фишинговый портал, созданный месяц назад, достаточно убедительно копировал сайт Verizon — на сей раз с корректным логотипом компании: мошенникам удалось украсть элементы HTML и CSS, используемые оригиналом. Подлог выдавало только имя домена в адресной строке браузера — sd9-08[.]click (регистратор Namecheap уже его аннулировал).

Поддельная страница предлагала визитеру прослушать обещанное сообщение, используя учетную запись Office365. Как оказалось, первая попытка авторизации на поддельной странице входа Microsoft возвращает ошибку «неверный пароль», а повтор — фальшивое сообщение о невозможности получить нужные файлы.


На этом процедура «аутентификации» заканчивалась, а мошенники получали искомые данные, да еще и прошедшие «контроль качества» — жертва сама подтвердила их корректность повторным вводом.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru