



Фишеры позаимствовали имя Verizon, заменив букву математическим символом

Фишеры позаимствовали имя Verizon, заменив букву математическим символом

Фишеры позаимствовали имя Verizon, заменив букву математическим символом

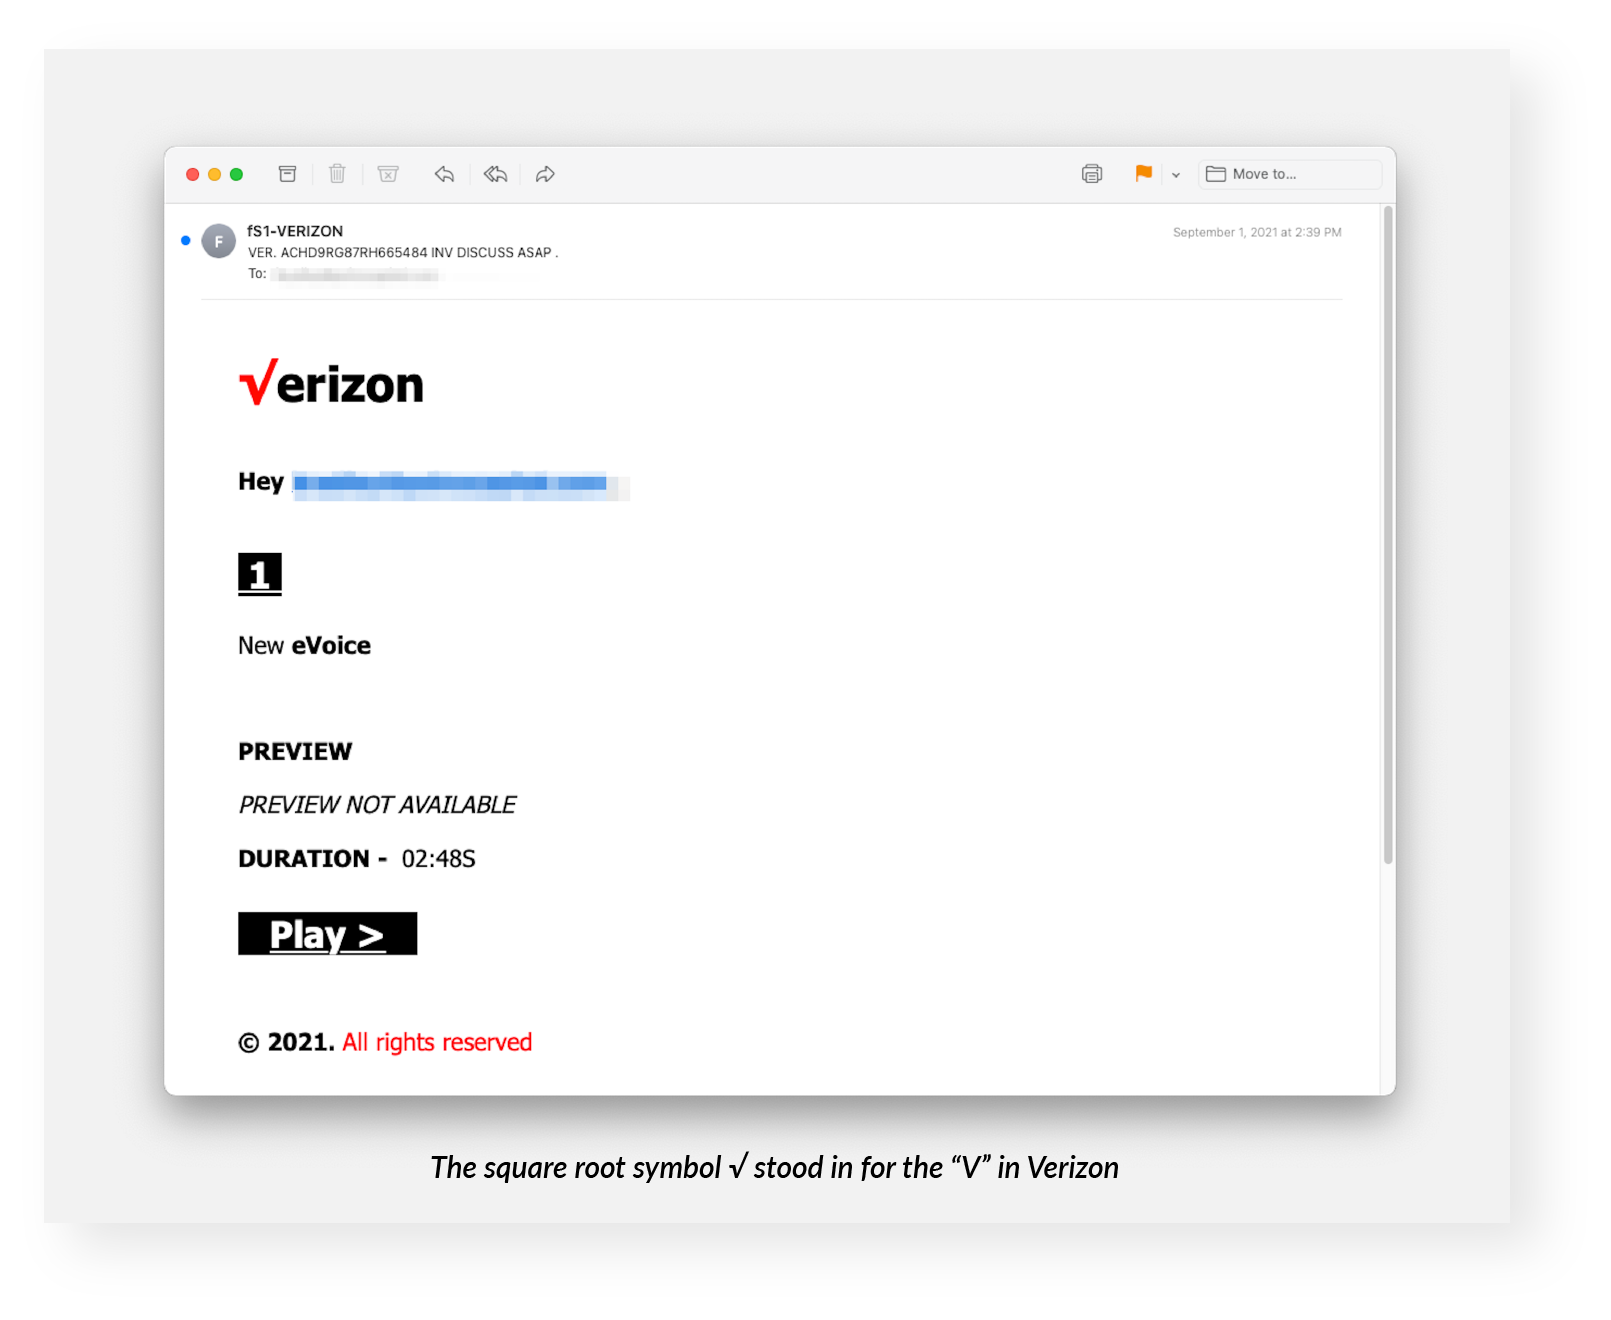
При разборе недавней имейл-атаки, нацеленной на сбор учетных данных пользователей Microsoft 365, эксперты американской ИБ-компании INKY обнаружили не совсем обычный трюк, призванный ввести в заблуждение получателей фишинговых писем. Имя Verizon на скопированном логотипе в поддельном послании слегка искажено за счет использования спецсимволов.

Разосланные с Gmail сообщения мошенников имитировали уведомление о новой голосовой почте. В тело письма была встроена кнопка Play, привязанная к сайту фишеров.


Как отметили специалисты, логотип телеком-провайдера, позаимствованный фишерами, воспроизведен не совсем точно: вместо заглавной «V» подставлен знак квадратного корня. Исследователям встретились и другие варианты замены этой буквы — обозначение оператора Гамильтона (∇), Юникод-символ «галочка».

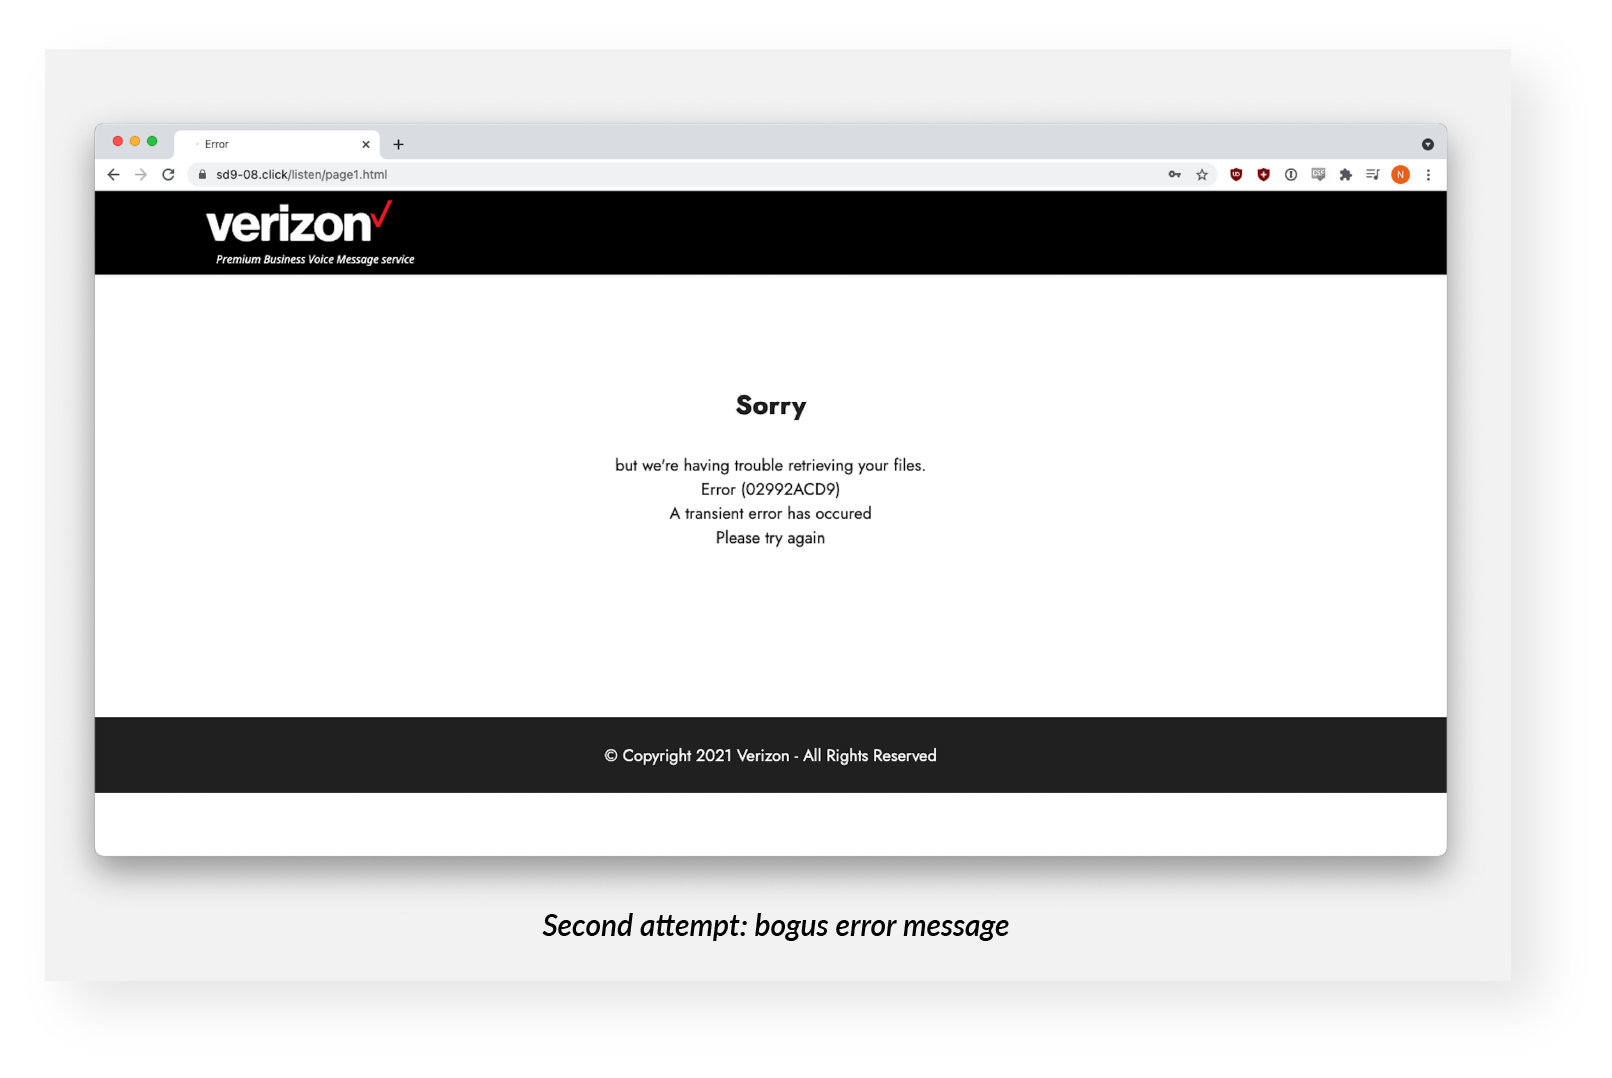
Фишинговый портал, созданный месяц назад, достаточно убедительно копировал сайт Verizon — на сей раз с корректным логотипом компании: мошенникам удалось украсть элементы HTML и CSS, используемые оригиналом. Подлог выдавало только имя домена в адресной строке браузера — sd9-08[.]click (регистратор Namecheap уже его аннулировал).

Поддельная страница предлагала визитеру прослушать обещанное сообщение, используя учетную запись Office365. Как оказалось, первая попытка авторизации на поддельной странице входа Microsoft возвращает ошибку «неверный пароль», а повтор — фальшивое сообщение о невозможности получить нужные файлы.


На этом процедура «аутентификации» заканчивалась, а мошенники получали искомые данные, да еще и прошедшие «контроль качества» — жертва сама подтвердила их корректность повторным вводом.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru