



Apple пытается объяснить минусы sideloading на примере Android

Apple пытается объяснить минусы sideloading на примере Android

Apple пытается объяснить минусы sideloading на примере Android

Apple опубликовала исследование, посвящённое рискам загрузки и установки приложений для iOS из сторонних источников (Sideloading). Как отмечает корпорация, владельцы iPhone не могут рассчитывать на конфиденциальность и безопасность при использовании неофициальных магазинов софта.

На сегодняшний день у пользователей продукции Apple есть лишь один надёжный источник, из которого можно скачать приложения — App Store. Мы сейчас не говорим об обходных путях вроде джейлбрейка, а рассматриваем лишь подход техногиганта из Купертино.

На самом деле, на Apple уже давно давят с просьбой реализовать sideloading, но компания пока стоит на своём: «такой подход навредит конфиденциальности и безопасности, которыми так славится iPhone».

В качестве примера плохой реализации Apple приводит платформу Android и указывает на то, что iOS может скатиться на тот же уровень, если позволит пользователям устанавливать софт из сторонних источников.

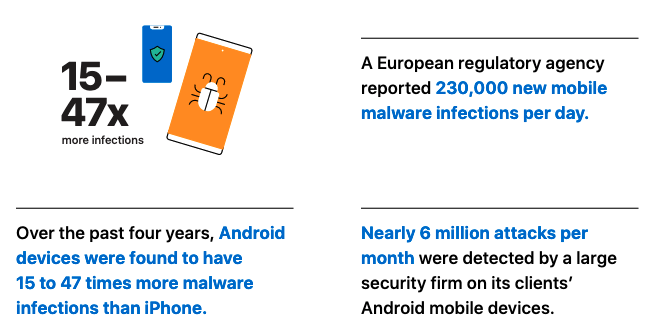
Купертиновцы собрали (PDF) около 150 отчётов и новостных заметок от специалистов в области кибербезопасности за период с 2014 по 2021 год, чтобы показать, насколько Android-смартфоны хуже защищены. Например, два исследования Nokia демонстрируют, что Android-девайсы сталкиваются с вредоносами в 15-47 раз чаще, чем iPhone.

Также Apple упомянула отчёт «Лаборатории Касперского», в котором упоминается детектирование 5,6 миллионов вредоносных инсталляционных пакетов для системы Android.


Если разрешить загрузку приложений из сторонних магазинов, киберпреступникам станет легче атаковать пользователей, считают в Apple. Владельцы таких магазинов не так тщательно проверяют размещённый софт (если вообще проверяют).

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru