



Пароли к базам данных Sky.com целый месяц находились в открытом доступе

Пароли к базам данных Sky.com целый месяц находились в открытом доступе

Пароли к базам данных Sky.com целый месяц находились в открытом доступе

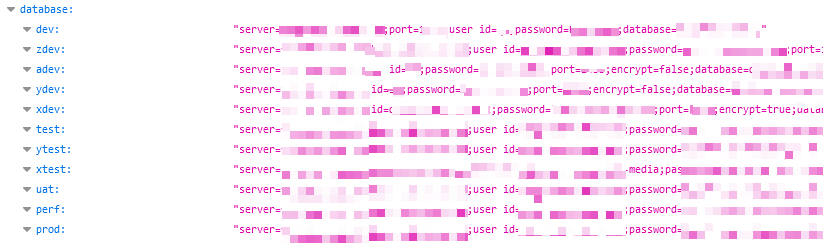
Из-за неправильной настройки сервера в домене Sky.com в общий доступ попал конфигурационный файл, содержащий нешифрованные пароли к множеству производственных баз данных. Поисковая система проиндексировала этот объект 7 сентября, ошибка была обнаружена и исправлена 8 октября.

По словам исследователей из CyberNews, их находка похожа на основной файл конфигурации веб-приложения, размещенного в поддомене, который использует дизайнерская студия UpLift Media — детище Sky, крупнейшего оператора платного телевидения в Западной Европе.

Соответствующая ссылка месяц назад всплыла в результатах неназванной поисковой системы для IoT. Согласно политике поисковика, грозящие утечкой URL в течение месяца отображаются только доверенным пользователям.

В попашем в паблик файле баг-хантеры в числе прочего обнаружили учетные данные для доступа к рабочим базам данных (в том числе пароли в открытом виде), а также IP-адреса и имена доменов, ассоциированные с конечным оборудованием разработчиков. Подобная информация позволяет злоумышленнику получить доступ к внутренним серверам компании, захватить контроль над сайтом или запустить зловреда в корпоративную сеть.

Когда исследователи сообщили в Sky об опасной находке, там быстро провели расследование и заблокировали доступ к засветившемуся конфигурационному файлу. Кто еще, кроме CyberNews, успел просмотреть его содержимое, сказать трудно.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru