



Кибергруппа взломала 120 серверов Revive, затронув миллионы пользователей

Кибергруппа взломала 120 серверов Revive, затронув миллионы пользователей

Кибергруппа взломала 120 серверов Revive, затронув миллионы пользователей

За последний год киберпреступники взломали более 120 рекламных серверов и, по оценкам экспертов, успели показать вредоносные объявления десяткам (если не сотням) миллионов посетителей веб-сайтов. За этой кампанией стоит одна группа киберпреступников.

Такие атаки весьма привлекательны для злоумышленников, поскольку пользователи привыкли доверять часто посещаемым сайтам. Как правило, у обычного человека не вызовет подозрение реклама на любимом веб-ресурсе.

Тем не менее в таких объявлениях содержится встроенный JavaScript, который незаметно для жертвы эксплуатирует уязвимости в установленном софте. Есть и другой способ — обманом заставить пользователя инсталлировать вредоносную или потенциально опасную программу.

Чаще всего такие онлайн-мошенники играют роль покупателей рекламного места и действительно платят владельцам сетей для доставки подобного контента. Однако специалисты компании Confiant наткнулись на кибергруппу, которая действует другими методами. Её назвали Tag Barnakle.

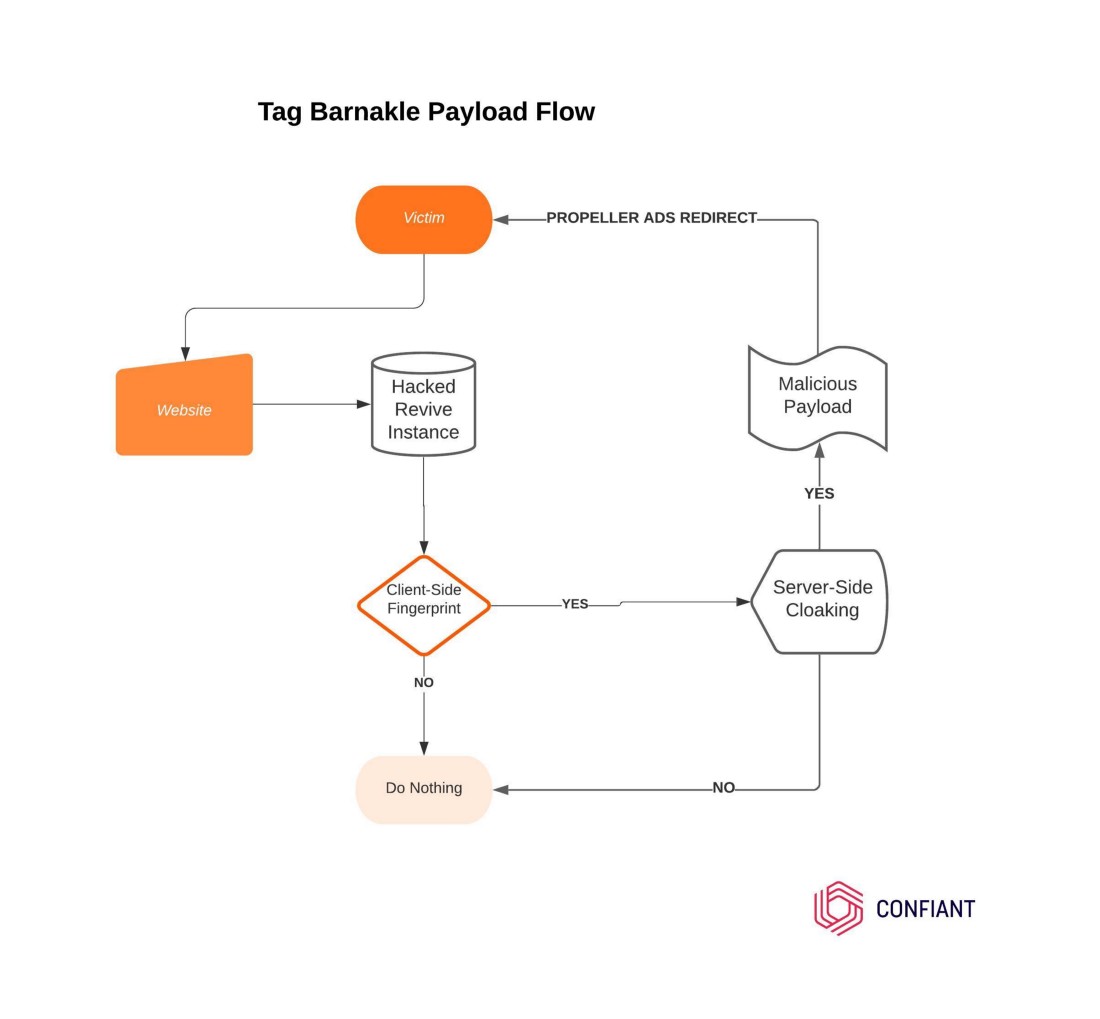
«Участники Tag Barnakle предпочитают избегать лишних этапов, которые другие киберпреступники используют для подготовки к внедрению вредоносной рекламы. Tag Barnakle действует напрямую — взламывает рекламные серверы», — пишут исследователи в блоге.

По данным специалистов, за последний год Tag Barnakle смогла заразить более 120 серверов Revive. Напомним, что Revive представляет собой софт с открытым исходным кодом, которым многие организации пользуются для создания и управления рекламными кампаниями.

Сразу после компрометации такого сервера Tag Barnakle устанавливает вредоносную составляющую. Чтобы избежать детектирования, группировка использует снятие цифрового отпечатка на стороне клиента. Такой подход позволяет злоумышленникам убедиться, что вредоносная реклама доставляется лишь небольшому числу жертв.


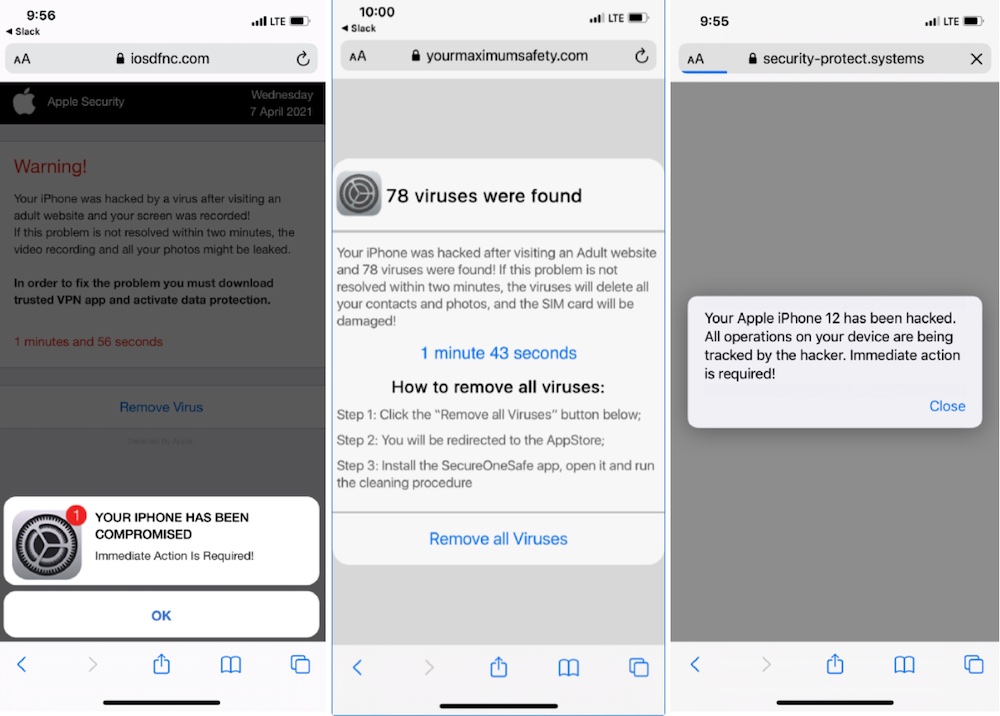
Сами вредоносные рекламные объявления приходили в виде фейковых обновлений Adobe Flash, которые при скачивании и запуске устанавливали в систему пользователя вредоносную программу. Как показал анализ, в последнее время группировка Tag Barnakle интересовалась исключительно владельцами iPhone и Android-устройств. Об этом говорит специальная строка в коде, проверяющая эти две мобильные ОС.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru