



Кибергруппа взломала 120 серверов Revive, затронув миллионы пользователей

Кибергруппа взломала 120 серверов Revive, затронув миллионы пользователей

Кибергруппа взломала 120 серверов Revive, затронув миллионы пользователей

За последний год киберпреступники взломали более 120 рекламных серверов и, по оценкам экспертов, успели показать вредоносные объявления десяткам (если не сотням) миллионов посетителей веб-сайтов. За этой кампанией стоит одна группа киберпреступников.

Такие атаки весьма привлекательны для злоумышленников, поскольку пользователи привыкли доверять часто посещаемым сайтам. Как правило, у обычного человека не вызовет подозрение реклама на любимом веб-ресурсе.

Тем не менее в таких объявлениях содержится встроенный JavaScript, который незаметно для жертвы эксплуатирует уязвимости в установленном софте. Есть и другой способ — обманом заставить пользователя инсталлировать вредоносную или потенциально опасную программу.

Чаще всего такие онлайн-мошенники играют роль покупателей рекламного места и действительно платят владельцам сетей для доставки подобного контента. Однако специалисты компании Confiant наткнулись на кибергруппу, которая действует другими методами. Её назвали Tag Barnakle.

«Участники Tag Barnakle предпочитают избегать лишних этапов, которые другие киберпреступники используют для подготовки к внедрению вредоносной рекламы. Tag Barnakle действует напрямую — взламывает рекламные серверы», — пишут исследователи в блоге.

По данным специалистов, за последний год Tag Barnakle смогла заразить более 120 серверов Revive. Напомним, что Revive представляет собой софт с открытым исходным кодом, которым многие организации пользуются для создания и управления рекламными кампаниями.

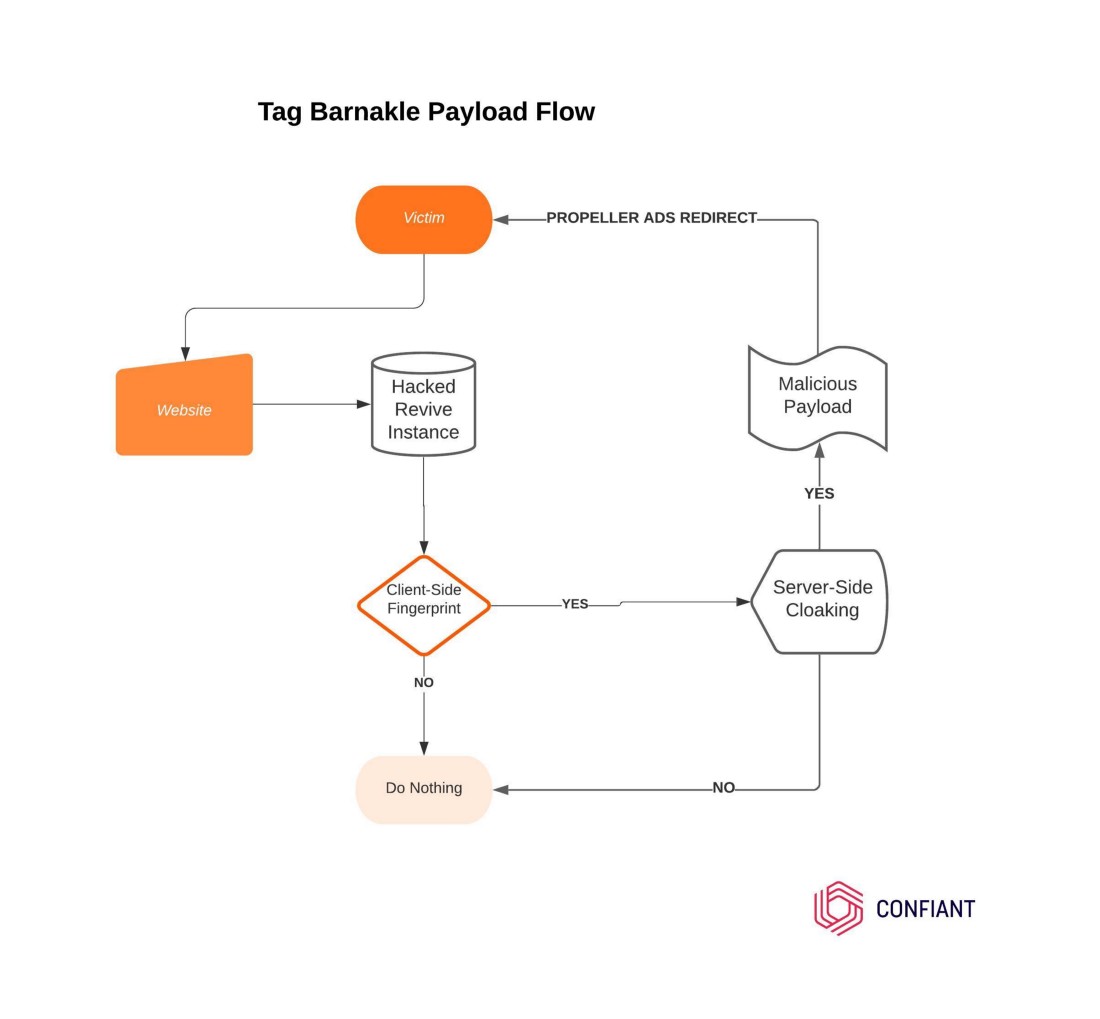
Сразу после компрометации такого сервера Tag Barnakle устанавливает вредоносную составляющую. Чтобы избежать детектирования, группировка использует снятие цифрового отпечатка на стороне клиента. Такой подход позволяет злоумышленникам убедиться, что вредоносная реклама доставляется лишь небольшому числу жертв.


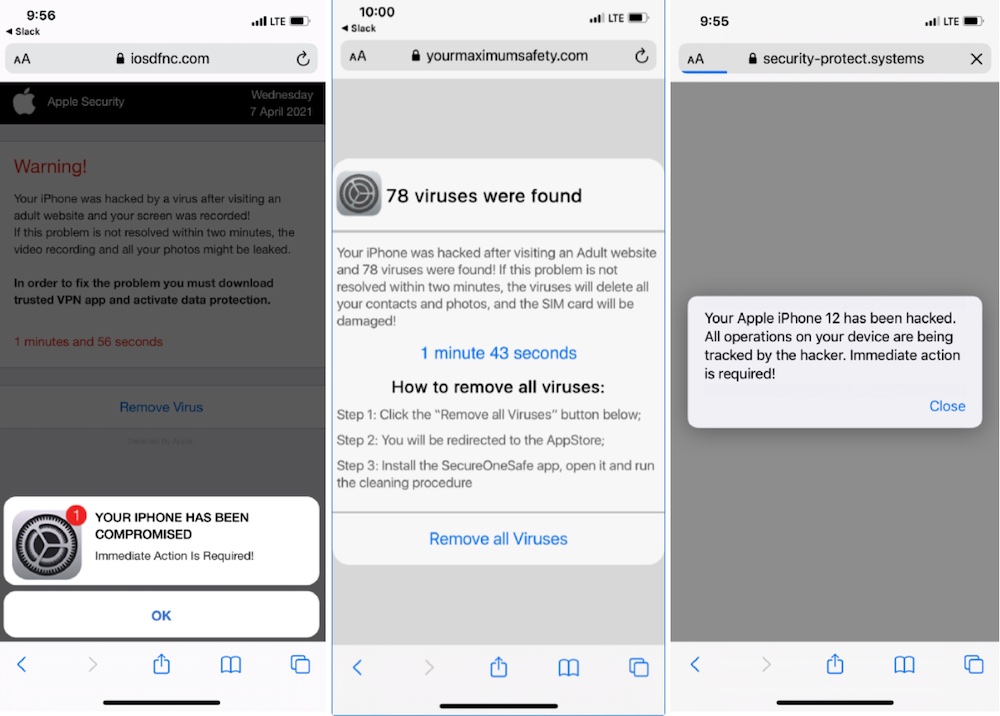
Сами вредоносные рекламные объявления приходили в виде фейковых обновлений Adobe Flash, которые при скачивании и запуске устанавливали в систему пользователя вредоносную программу. Как показал анализ, в последнее время группировка Tag Barnakle интересовалась исключительно владельцами iPhone и Android-устройств. Об этом говорит специальная строка в коде, проверяющая эти две мобильные ОС.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru