



Кибергруппа взломала 120 серверов Revive, затронув миллионы пользователей

Кибергруппа взломала 120 серверов Revive, затронув миллионы пользователей

Кибергруппа взломала 120 серверов Revive, затронув миллионы пользователей

За последний год киберпреступники взломали более 120 рекламных серверов и, по оценкам экспертов, успели показать вредоносные объявления десяткам (если не сотням) миллионов посетителей веб-сайтов. За этой кампанией стоит одна группа киберпреступников.

Такие атаки весьма привлекательны для злоумышленников, поскольку пользователи привыкли доверять часто посещаемым сайтам. Как правило, у обычного человека не вызовет подозрение реклама на любимом веб-ресурсе.

Тем не менее в таких объявлениях содержится встроенный JavaScript, который незаметно для жертвы эксплуатирует уязвимости в установленном софте. Есть и другой способ — обманом заставить пользователя инсталлировать вредоносную или потенциально опасную программу.

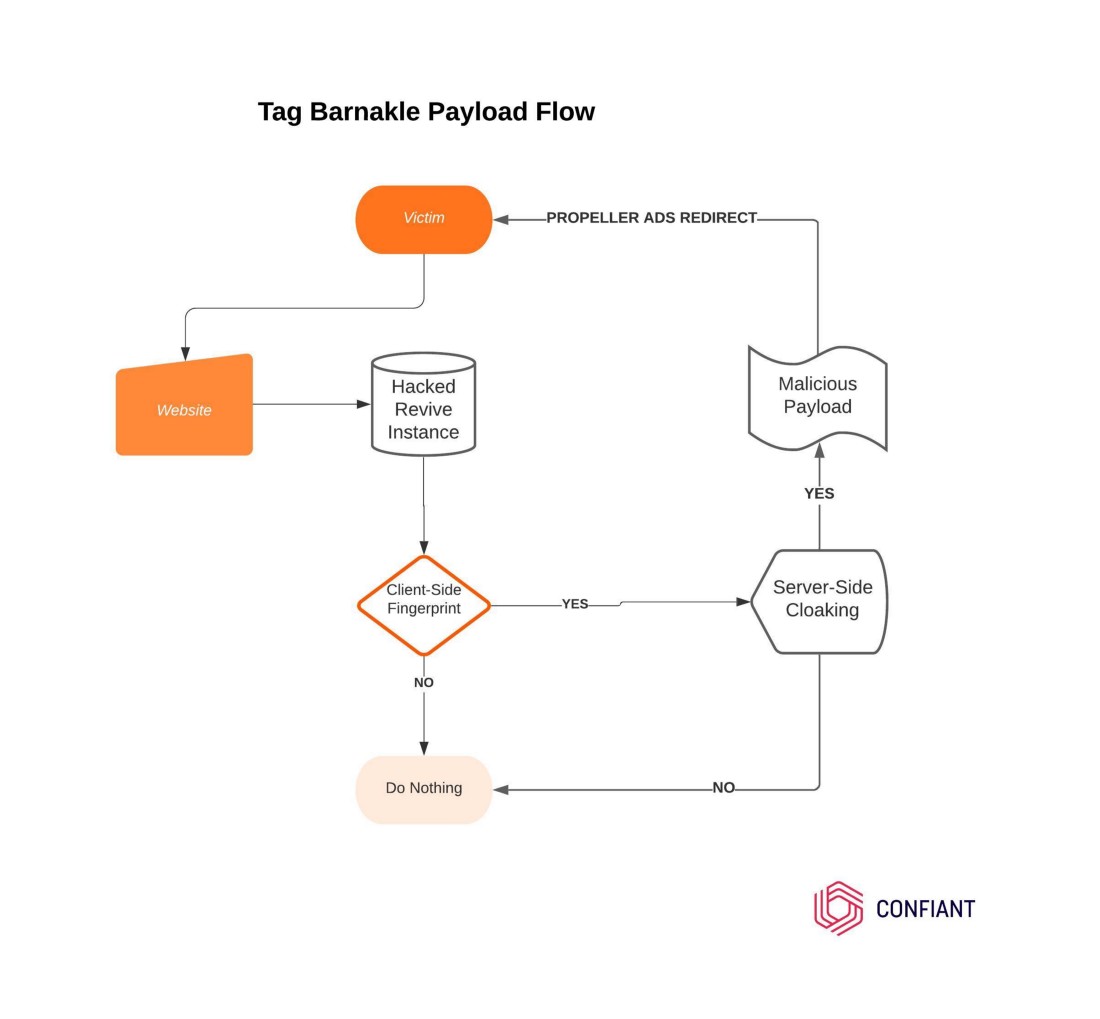
Чаще всего такие онлайн-мошенники играют роль покупателей рекламного места и действительно платят владельцам сетей для доставки подобного контента. Однако специалисты компании Confiant наткнулись на кибергруппу, которая действует другими методами. Её назвали Tag Barnakle.

«Участники Tag Barnakle предпочитают избегать лишних этапов, которые другие киберпреступники используют для подготовки к внедрению вредоносной рекламы. Tag Barnakle действует напрямую — взламывает рекламные серверы», — пишут исследователи в блоге.

По данным специалистов, за последний год Tag Barnakle смогла заразить более 120 серверов Revive. Напомним, что Revive представляет собой софт с открытым исходным кодом, которым многие организации пользуются для создания и управления рекламными кампаниями.

Сразу после компрометации такого сервера Tag Barnakle устанавливает вредоносную составляющую. Чтобы избежать детектирования, группировка использует снятие цифрового отпечатка на стороне клиента. Такой подход позволяет злоумышленникам убедиться, что вредоносная реклама доставляется лишь небольшому числу жертв.


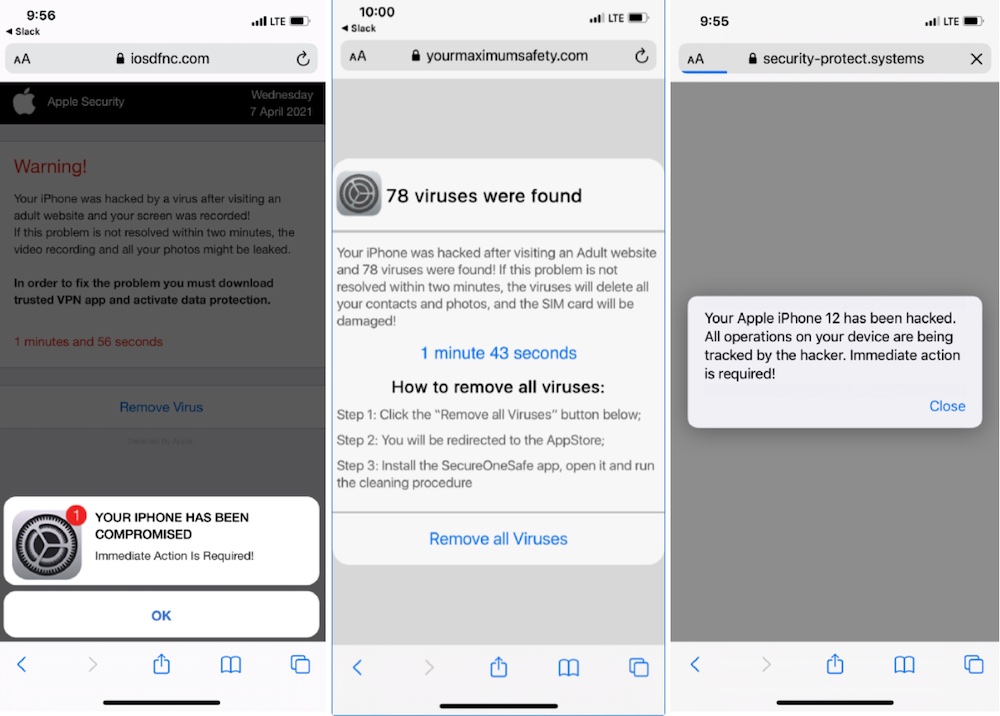
Сами вредоносные рекламные объявления приходили в виде фейковых обновлений Adobe Flash, которые при скачивании и запуске устанавливали в систему пользователя вредоносную программу. Как показал анализ, в последнее время группировка Tag Barnakle интересовалась исключительно владельцами iPhone и Android-устройств. Об этом говорит специальная строка в коде, проверяющая эти две мобильные ОС.

WhatsApp научится превращать речь в текст, голосовые можно не отправлять

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) готовит функцию для тех, кто любит говорить, но не хочет мучить собеседников пятиминутными голосовыми. Пользователь сможет продиктовать сообщение, проверить получившийся текст и отправить его как обычную реплику в чате.

Новинку обнаружили специалисты WABetaInfo в WhatsApp Beta для Android версии 2.26.37.8.

В строке ввода появится отдельная кнопка диктовки. После её нажатия приложение начнёт слушать пользователя и переводить речь в текст. Результат можно будет отредактировать или вообще удалить.

Функция должна работать в личных переписках, группах и каналах. Получатель увидит обычное текстовое сообщение без аудиозаписи и отметки о том, что текст был надиктован.


Распознавание речи планируют выполнять прямо на смартфоне с помощью загружаемых языковых пакетов. Поэтому запись не придётся отправлять сторонним сервисам, а диктовка сможет работать даже без интернета. Тот же принцип WhatsApp уже использует для расшифровки входящих голосовых сообщений.

Функция находится в разработке и недоступна даже участникам бета-тестирования. Meta её официально не анонсировала, сроки запуска неизвестны, а сам эксперимент ещё может не добраться до стабильной версии приложения.

Но идея здравая: говорить обычно быстрее, чем печатать, а читать текст окружающим всё-таки удобнее, чем слушать очередное голосовое.

RSS: Новости на портале Anti-Malware.ru