



Apache устранила эксплуатируемую 0-day уязвимость в веб-сервере

Apache устранила эксплуатируемую 0-day уязвимость в веб-сервере

Apache устранила эксплуатируемую 0-day уязвимость в веб-сервере

Организация Apache Software Foundation выпустила новую версию HTTP Web Server под номером 2.4.50. С её выходом разработчики устранили две уязвимости, одна из которых активно используется в кибератаках.

Учитывая, насколько популярен кросс-платформенный веб-сервер от Apache, атаки с эксплуатацией 0-day могут иметь очень серьёзный размах. Уязвимость, которой присвоили идентификатор CVE-2021-41773, позволяет атакующему замапить URL на сторонние файлы. Другими словами, это брешь вида Path Traversal.

Для успешной эксплуатации злоумышленнику нужно отравить бэкенду запросы на доступ. Как правило, такие запросы блокируются, однако в этом случае защитные механизмы можно обойти с помощью закодированных знаков в URL. Такая атака может привести к утечке источника CGI-скриптов.

Атака сработает в том случае, если у жертвы запущен Apache HTTP Server 2.4.49 и при этом отключён один из параметров контроля доступа. Фактически уязвимой считается конфигурация по умолчанию, что усугубляет ситуацию.

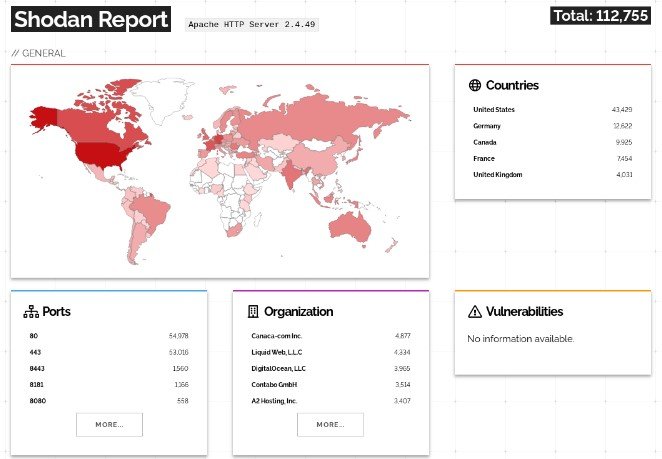
Более старые версии веб-сервера не страдают от этой 0-day. Тем не менее специальный поисковик Shodan зафиксировал более сотни тысяч потенциально дырявых установок в Сети 


Всем администраторам рекомендуется срочно установить вышедшие патчи, чтобы защитить свои серверы от кибератак злоумышленников.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru