



Незащищённая база The Telegraph раскрыла 10 ТБ данных подписчиков газеты

Незащищённая база The Telegraph раскрыла 10 ТБ данных подписчиков газеты

Незащищённая база The Telegraph раскрыла 10 ТБ данных подписчиков газеты

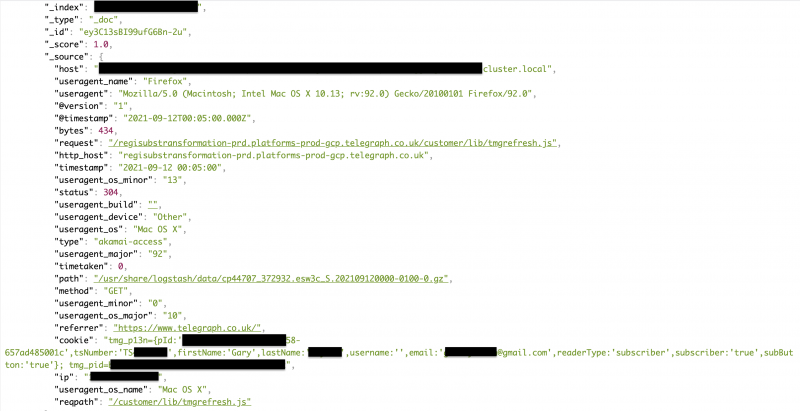
The Telegraph, одно из крупнейших британских изданий, не смогло должным образом защитить базу, в которой хранились данные подписчиков. В результате любой желающий мог получить доступ к 10 ТБ записей безо всякой аутентификации.

Среди скомпрометированной информации можно было найти внутренние логи, полные имена подписчиков, адреса электронной почты, данные об устройстве, URL-запросы, IP-адреса, токены аутентификации и уникальные идентификаторы читателей.

Незащищённую БД обнаружил эксперт по кибербезопасности Боб Дьяченко, который также отметил, что смог без пароля получить доступ как минимум к 1200 контактам.


Дьяченко незамедлительно уведомил The Telegraph, однако изданию понадобилось два дня, чтобы отреагировать и защитить базу данных паролем. К сожалению, за это время специальные поисковые системы успели проиндексировать всё это добро.

Кстати, примечательно, что поисковики зафиксировали данные 1 сентября, то есть БД стояла незащищённой по меньшей мере три недели. Интересно также отметить наличие в базе токенов аутентификации, которые могут использоваться для доступа к платному контенту.

Представители The Telegraph, само собой, опубликовали официальное заявление, в котором отметили, что утечка затронула менее 0,1% пользователей.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru