



Apple наконец позволила сообщать о мошеннических приложениях в App Store

Apple наконец позволила сообщать о мошеннических приложениях в App Store

Apple наконец позволила сообщать о мошеннических приложениях в App Store

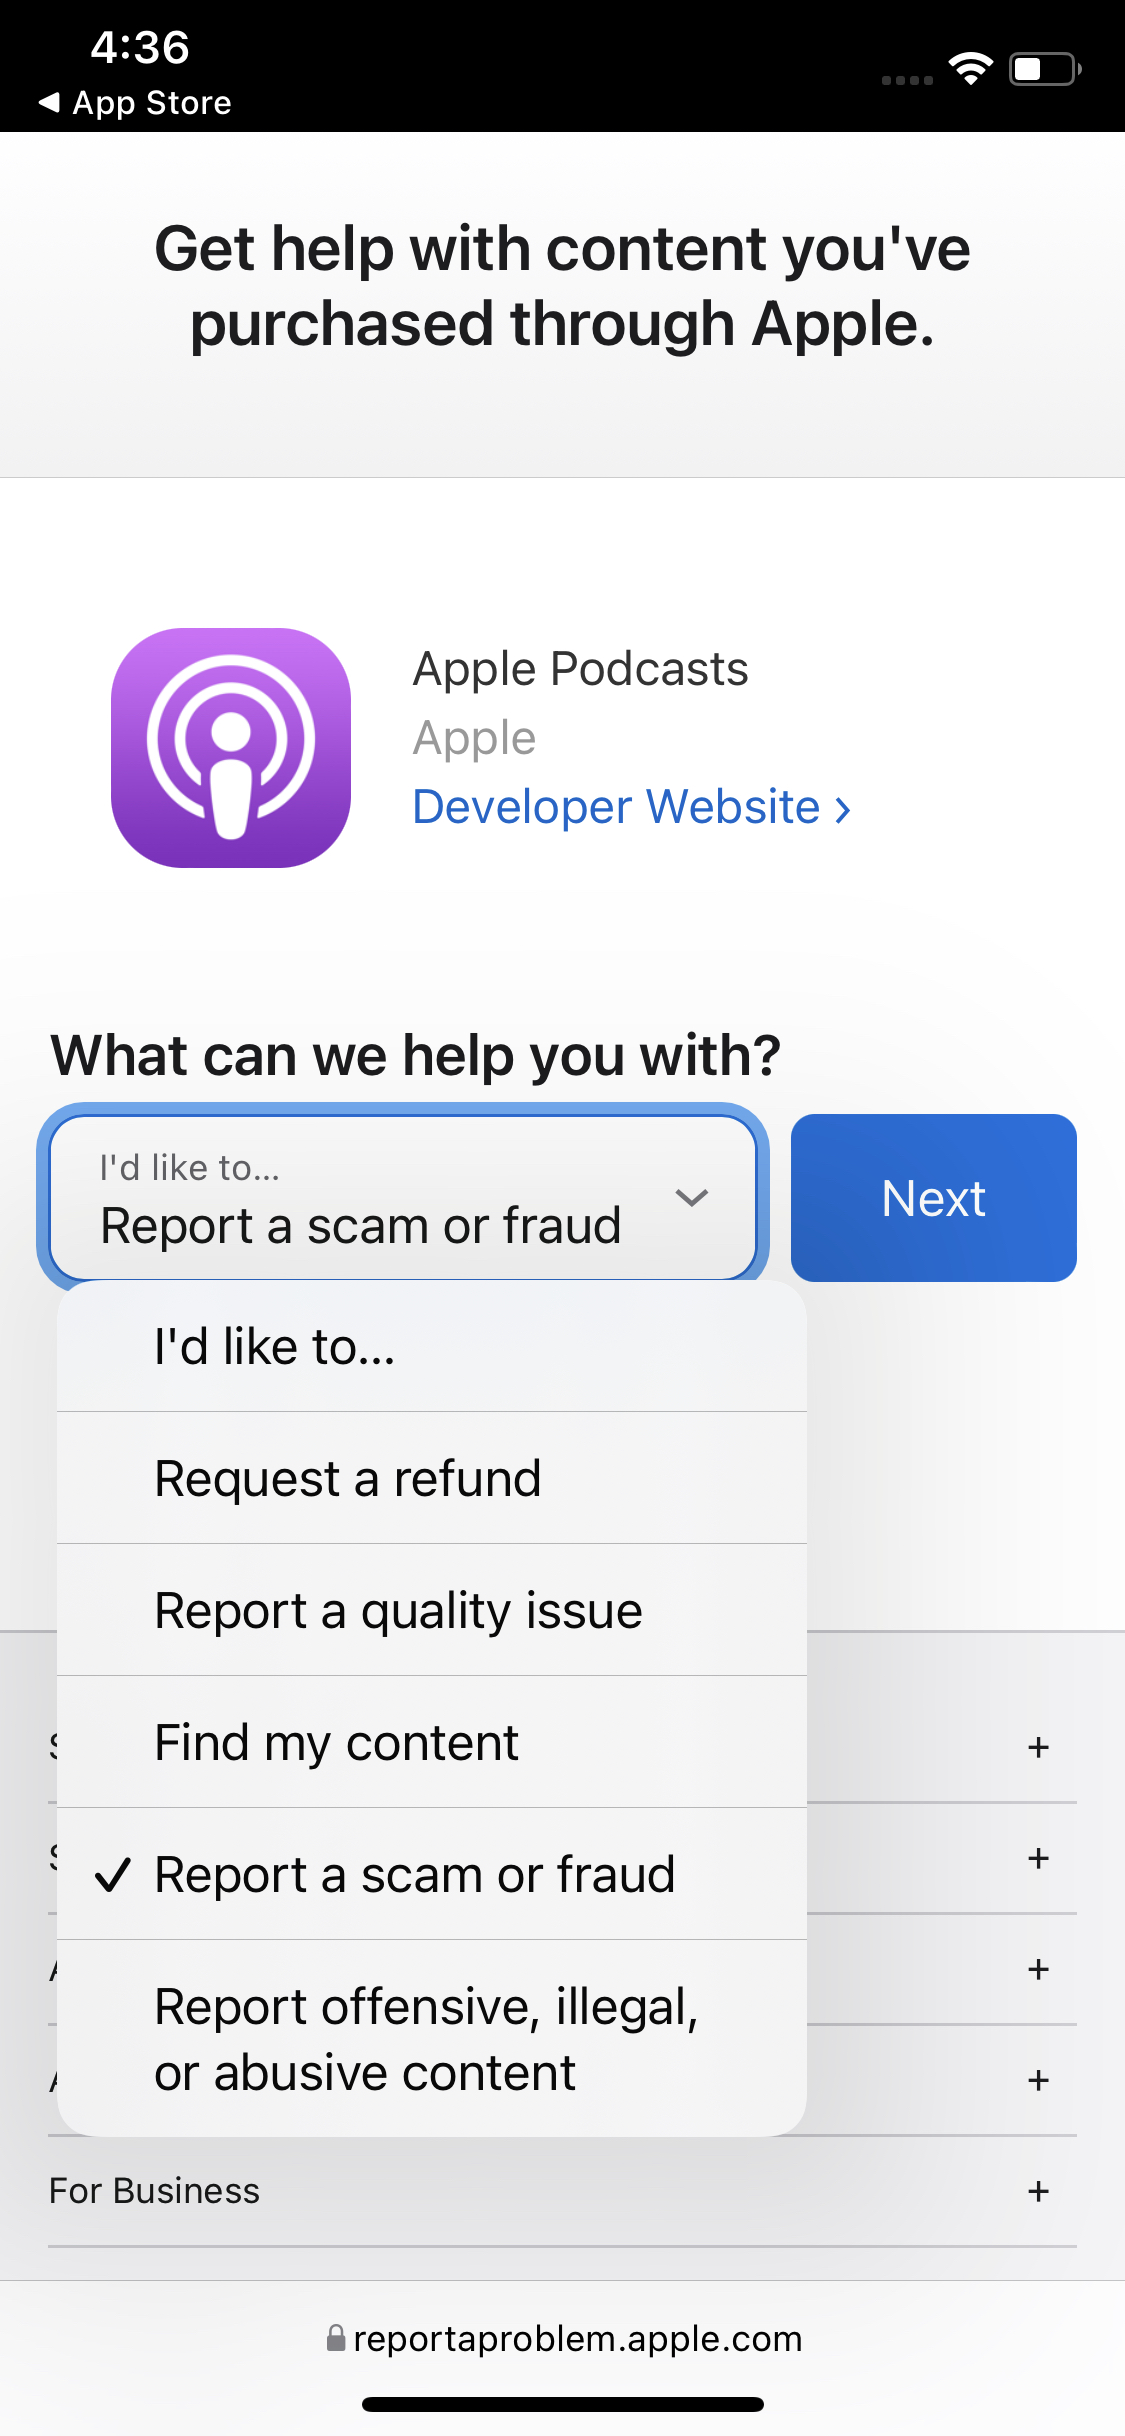
Apple долго тянула с этим, но наконец реализовала механизм, позволяющий сообщать о мошеннических приложениях, размещённых в официальном магазине App Store. Теперь владельцы iPhone и iPad могут воспользоваться новыми возможностями кнопки «Сообщить о проблеме».

Как отметили отдельные исследователи в Twitter, теперь среди опций в выпадающем меню появился пункт «сообщить о мошенничестве и скаме».


До релиза iOS 15 существовал лишь один способ сообщить о потенциально опасном софте, размещённом в App Store: прокрутить страницу до самого конца, после чего нужно было перейти на официальный сайт, где требуется повторно пройти аутентификацию.

Уже там у пользователей появлялась возможность «сообщить о подозрительной активности», «сообщить о проблеме с качеством», «запросить возврат средств» или «найти мой контент».

Другими словами, ни одна из перечисленных опций не предоставляла чёткого способа сообщить о мошенничестве. Например, пункт «сообщить о подозрительной активности» перенаправлял пользователей на сайт техподдержки Apple Support.

Более того, купертиновцы позволяли сообщить о проблеме с качеством только после того, как вы заплатили деньги за приложение (и, соответственно, стали жертвой скама). Теперь, когда механизм значительно усовершенствовали, остался только один вопрос: будет ли Apple оперативно обрабатывать сообщения о мошенничестве.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru