



Мошенники предлагают россиянам продать cookie-файлы за 700-2000 долларов

Мошенники предлагают россиянам продать cookie-файлы за 700-2000 долларов

Мошенники предлагают россиянам продать cookie-файлы за 700-2000 долларов

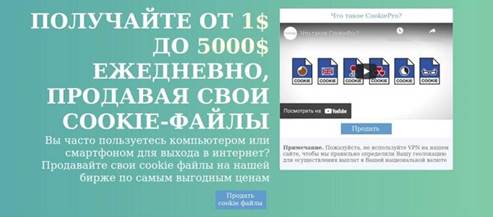
Аналитики «Лаборатории Касперского» изучили мошенническую схему, предлагающую продать файлы cookie. С помощью заманчивого предложения — до пяти тысяч долларов за продажу «печенек» ежедневно — злоумышленники пытались получить данные и деньги пользователей.

С января 2021 года специалисты Kaspersky выявили 20 мошеннических ресурсов, замаскированных под биржи по продаже cookie-файлов. Заманивая доверчивых посетителей на подобные сайты, мошенники перенаправляли их на фейковые веб-страницы.

Пользователям объясняли, что на таких страницах располагается специальный сервис, который может сканировать файлы cookie на устройстве и рассчитывать их стоимость. Как правило, сумма в конечном счёте была в разбросе от 700 до 2000 долларов США.

Оценив рыночную стоимость «печенек», жертве предлагали выставить cookie-файлы на своеобразный аукцион, на котором различные компании будут называть свою цену.


Клюнувшим на уловку пользователям предлагают привязать платёжные данные к аккаунту в системе. Эта процедура подразумевает пополнение баланса на сумму в 6 евро. Само собой, преступники обещают вернуть эти деньги вместе с прибылью от продаж cookie.

Поскольку жертва также вводит данные своей банковской карты, она не только в итоге лишается шести евро, но и передаёт мошенникам свои реквизиты.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru