



Мошенники предлагают россиянам продать cookie-файлы за 700-2000 долларов

Мошенники предлагают россиянам продать cookie-файлы за 700-2000 долларов

Мошенники предлагают россиянам продать cookie-файлы за 700-2000 долларов

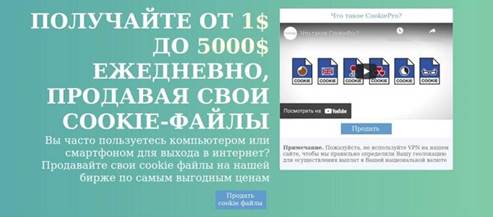
Аналитики «Лаборатории Касперского» изучили мошенническую схему, предлагающую продать файлы cookie. С помощью заманчивого предложения — до пяти тысяч долларов за продажу «печенек» ежедневно — злоумышленники пытались получить данные и деньги пользователей.

С января 2021 года специалисты Kaspersky выявили 20 мошеннических ресурсов, замаскированных под биржи по продаже cookie-файлов. Заманивая доверчивых посетителей на подобные сайты, мошенники перенаправляли их на фейковые веб-страницы.

Пользователям объясняли, что на таких страницах располагается специальный сервис, который может сканировать файлы cookie на устройстве и рассчитывать их стоимость. Как правило, сумма в конечном счёте была в разбросе от 700 до 2000 долларов США.

Оценив рыночную стоимость «печенек», жертве предлагали выставить cookie-файлы на своеобразный аукцион, на котором различные компании будут называть свою цену.


Клюнувшим на уловку пользователям предлагают привязать платёжные данные к аккаунту в системе. Эта процедура подразумевает пополнение баланса на сумму в 6 евро. Само собой, преступники обещают вернуть эти деньги вместе с прибылью от продаж cookie.

Поскольку жертва также вводит данные своей банковской карты, она не только в итоге лишается шести евро, но и передаёт мошенникам свои реквизиты.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru