



Kaspersky: Идёт вредоносная рассылка от имени финансового регулятора

Kaspersky: Идёт вредоносная рассылка от имени финансового регулятора

Kaspersky: Идёт вредоносная рассылка от имени финансового регулятора

Сегодня специалисты компании «Лаборатория Касперского» зафиксировали вредоносную рассылку от имени одного из финансовых регуляторов. Кампания злоумышленников стартовала в ночь на 30 сентября.

Как отметили исследователи, потенциальным жертвам на почту пришли письма с темой «Исх: № (здесь указывался произвольный номер). “Название регулятора” (Запрос документов)». Каждое из таких писем было начинено вредоносным вложением.

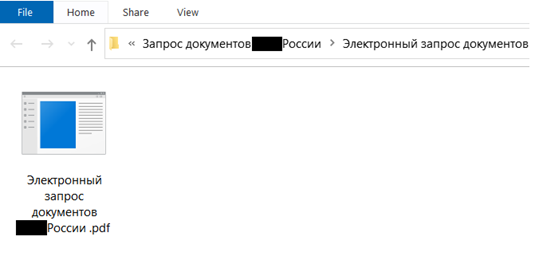
Сейчас «Лаборатория Касперского» наблюдает более 11 тысяч попыток запуска вложенных злонамеренных файлов. С примером можно ознакомиться ниже.


Специалисты уточнили, что киберпреступники вкладывают в письма запароленный архив размером около 20 мегабайт. Внутри находится софт для удалённого доступа, открывающий злоумышленникам дверь в систему жертвы. «Лаборатория Касперского» выяснила, что вредонос работает с IP-адресами из .ru-зоны и подключается к командному серверу (C2) по портам 5651, 4443, 8080.

Защитные программы Kaspersky детектируют вредоносное вложение как Backdoor.Win32.RABased. Пользователям настоятельно рекомендуется внимательно относиться к входящим письмам.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru