



Kaspersky: Идёт вредоносная рассылка от имени финансового регулятора

Kaspersky: Идёт вредоносная рассылка от имени финансового регулятора

Kaspersky: Идёт вредоносная рассылка от имени финансового регулятора

Сегодня специалисты компании «Лаборатория Касперского» зафиксировали вредоносную рассылку от имени одного из финансовых регуляторов. Кампания злоумышленников стартовала в ночь на 30 сентября.

Как отметили исследователи, потенциальным жертвам на почту пришли письма с темой «Исх: № (здесь указывался произвольный номер). “Название регулятора” (Запрос документов)». Каждое из таких писем было начинено вредоносным вложением.

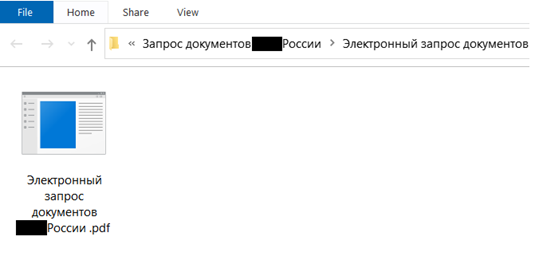
Сейчас «Лаборатория Касперского» наблюдает более 11 тысяч попыток запуска вложенных злонамеренных файлов. С примером можно ознакомиться ниже.


Специалисты уточнили, что киберпреступники вкладывают в письма запароленный архив размером около 20 мегабайт. Внутри находится софт для удалённого доступа, открывающий злоумышленникам дверь в систему жертвы. «Лаборатория Касперского» выяснила, что вредонос работает с IP-адресами из .ru-зоны и подключается к командному серверу (C2) по портам 5651, 4443, 8080.

Защитные программы Kaspersky детектируют вредоносное вложение как Backdoor.Win32.RABased. Пользователям настоятельно рекомендуется внимательно относиться к входящим письмам.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru