



Apple Pay с картой Visa позволяет провести платёж заблокированным iPhone

Apple Pay с картой Visa позволяет провести платёж заблокированным iPhone

Apple Pay с картой Visa позволяет провести платёж заблокированным iPhone

Исследователи нашли способ проводить несанкционированные платежи с помощью Apple Pay, если пользователь привязал карту Visa. Опасность в том, что оплатить какой-либо товар можно даже заблокированным iPhone.

Согласно описанию специалистов, выявленный способ представляет собой цифровую версию действий стандартного вора-карманника. Метод сработает даже в том случае, если смартфон находится у жертвы в сумке, при этом лимиты транзакции отсутствуют.

Изучая атаки на бесконтактные платежи, специалисты университетов Бирмингема и Суррея выяснили, что iPhone подтверждает транзакцию при определённых условиях.

Чтобы платёж прошёл, владельцы смартфона должны пройти аутентификацию и разблокировать iPhone одним из трёх способов: с помощью Face ID, Touch ID или кода-пароля. Тем не менее определённые условия — например, оплата за проезд в общественном транспорте — делают этот процесс излишне громоздким для пользователя.

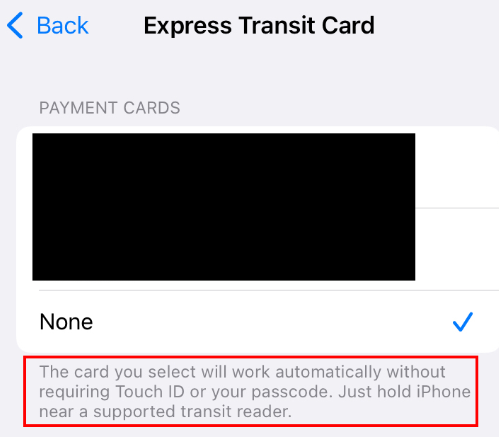
Поэтому разработчики решили эту проблему в Apple Pay с помощью функции Express Transit, позволяющей провести транзакцию без необходимости разблокировать устройство. Express Transit работает только для определённых услуг, таких как оплата за билеты.


«В комбинации с картой Visa эту функцию можно использовать для обхода заблокированного iPhone. Другими словами, злоумышленник может потратить любую сумму со счёта жертвы без необходимости разблокировать смартфон», — объясняют исследователи.

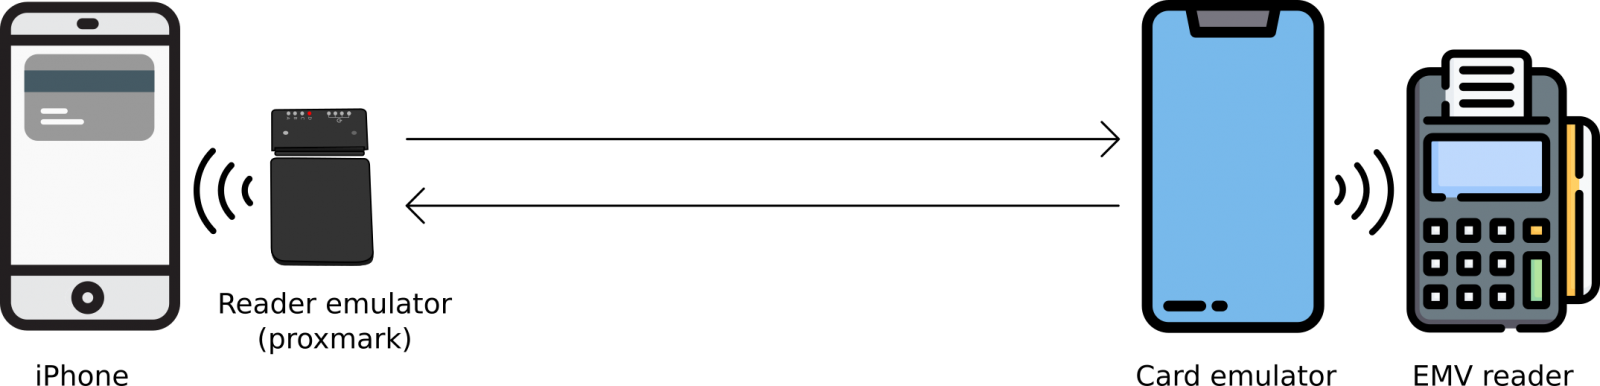
Сами эксперты смогли сделать из устройства Proxmark подобие считывателя карт, который взаимодействовал с iPhone и Android-устройством воображаемой жертвы. Согласно опубликованной инфографике, метод специалистов работает по принципу «Человек посередине» (Man-in-the-Middle).


На сегодняшний день эта уязвимость всё ещё актуальна, поэтому пользователям Apple Pay с картами Visa определённо стоит учитывать эту особенность.

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru