



Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

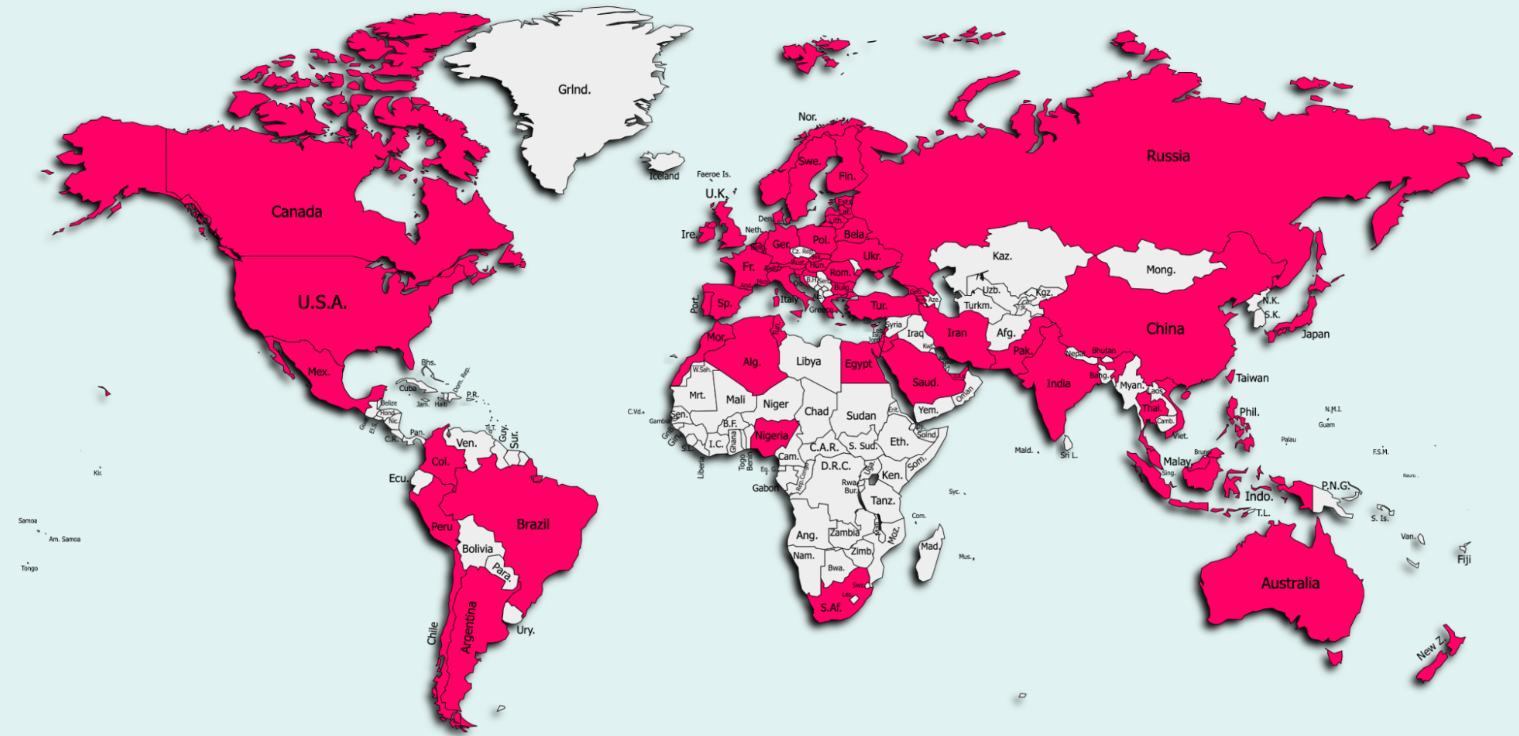
Огромная по масштабам киберпреступная кампания смогла поразить более 10 миллионов мобильных устройств, работающих на Android. У жертв, проживающих в 70 разных странах, украли сотни миллионов без их ведома.

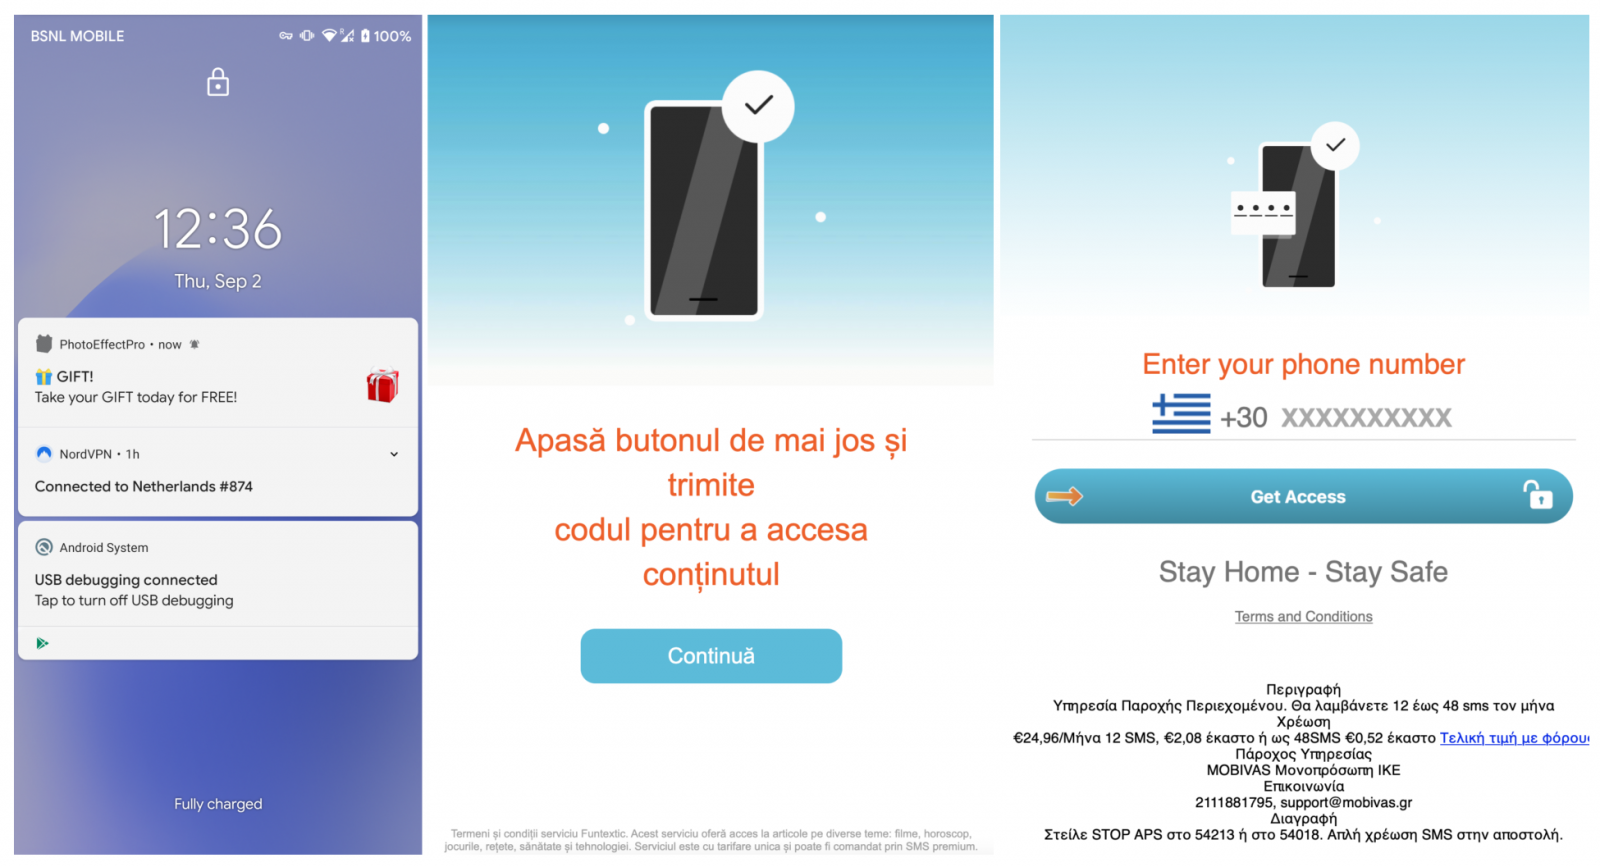
«Звездой» этой кампании стал Android-троян, который обнаружили исследователи из Zimperium zLabs. Этот вредонос незаметно подписывал жертв на различные платные сервисы, что в итоге приводило к немалым финансовым потерям пользователей.

По словам специалистов, кампания была активна в период между ноябрём 2020-го и апрелем 2021 года. Именно в апреле файлы зловреда обновились в последний раз. Для доставки трояна злоумышленники использовали более 200 приложений-переносчиков, которые размещались как в официальном магазине Google Play Store, так и на сторонних площадках.

Стоит отметить, что Google достаточно оперативно отреагировала на информацию о вредоносности этого софта. Но сторонние магазины всё ещё могут распространять троян.

Как выяснили исследователи, киберпреступникам удалось украсть миллионы. Каждый месяц со счетов жертв списывалась определённая сумма, что привело к огромной прибыли злоумышленников.


200 Android-приложений, доставляющих GriftHorse, не детектировались большинством антивирусных продуктов, поэтому вредоносу удавалось месяцами безнаказанно работать в системах пользователей. Проникнув на устройство, троян сразу запрашивал доступ к приложению «Телефон», после чего использовал его для подписки жертвы на платные сервисы.

Каждый месяц ничего не подозревающему пользователю приходили немалые счета за услуги мобильной связи — более 30 евро. Как отметили эксперты, украденные деньги практически невозможно вернуть.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru