



Баг Apple AirTag позволяет сделать из меток физического троянского коня

Баг Apple AirTag позволяет сделать из меток физического троянского коня

Баг Apple AirTag позволяет сделать из меток физического троянского коня

Смарт-метки AirTag от Apple, выпущенные в апреле этого года, содержат интересный баг, который в руках злоумышленников может служить для перенаправления жертвы на фишинговую или просто вредоносную веб-страницу.

Apple AirTag, если кто-то не знает, позволяет находить любой предмет, к которому пользователь прикрепил эту метку. Помимо этого, если владелец потеряет AirTag, любой обнаруживший пропажу гражданин может просканировать её с помощью смартфона и выйти на потерявшего метку пользователя.

Для последнего сценария используется специальный режим — Lost Mode, который позволяет уведомить Apple о пропаже AirTag. При этом Lost Mode генерирует специальный URL в домене https://found.apple.com и позволяет пользователю ввести там свои контактные данные.

После этого любой нашедший утерянную метку гражданин сможет отправить владельцу сообщение о находке. Причём это сработает как с iPhone, так и с Android-устройствами.

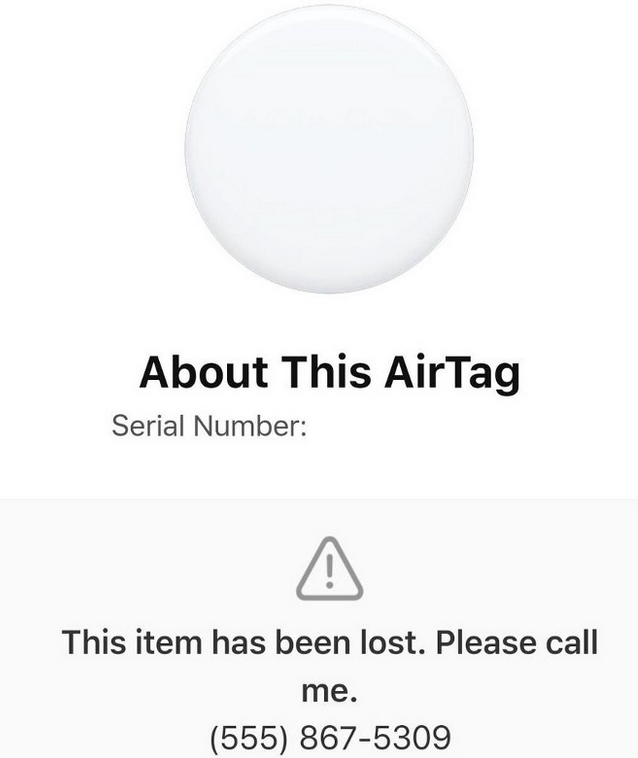
При сканировании AirTag в режиме Lost Mode метка выдаёт короткое сообщение, предлагающее позвонить владельцу устройства по указанному телефонному номеру. Эта информация выскакивает автоматически, не запрашивая у нашедшего учётные данные.

Это важный момент, поскольку Lost Mode не запрещает владельцам AirTag вписать вместо телефонного номера произвольный код. В результате порядочный человек, который хочет вернуть метку владельцу, может просто отправиться на фишинговую страницу iCloud.


Эту особенность обнаружил исследователь в области кибербезопасности Бобби Роч, сразу при этом уведомив Apple. Как рассказал Роч Брайану Кребсу, уязвимость AirTag позволяет сделать из меток «физического троянского коня».

Подпишитесь на новости

Голосовые сообщения увеличивают число рабочих ошибок на 30%

Любителям записывать трёхминутный подкаст вместо двух строк текста принесли плохие новости. Голосовые сообщения в рабочих чатах могут увеличивать число ошибок на 30%, а выполнение задач — растягивать на 15-20%.

Такие результаты получили аналитики, изучившие коммуникации в нескольких компаниях, рассказала «Газете.Ru» директор сервиса корпоративной безопасности Карина Остроносова.

Специалисты сравнивали скорость реакции сотрудников на разные форматы и сопоставляли частоту аудиосообщений с продуктивностью команд.

Главная проблема голосовых — низкая плотность информации. Текст можно быстро просмотреть, выцепить дату, сумму и поручение. Аудиозапись приходится слушать последовательно, даже если её автор первые сорок секунд вспоминает, зачем вообще нажал кнопку микрофона.

По оценке аналитиков, обработка одной голосовой записи занимает в два-три раза больше времени, чем чтение аналогичного текста. Десять накопившихся аудиосообщений съедают 10-15 минут только на первичное знакомство. Выписать из них задачи, сроки и ответственных — уже отдельный квест.

В открытом офисе, транспорте или на встрече включить запись без наушников не всегда возможно. Сообщение отправляется в цифровой долгий ящик, ответ откладывается, а к вечеру вместо одной задачи сотрудник получает коллекцию непрослушанных монологов.

Ещё одна боль — поиск. Нужную цифру или фамилию нельзя мгновенно найти по ключевому слову: приходится снова гонять запись и ловить важный фрагмент на слух. По словам эксперта, на переслушивание старых аудиосообщений сотрудники могут тратить до 20% рабочего времени.

Впрочем, детали выборки и методика исследования в публикации не раскрыты, поэтому распространять цифры на все компании подряд рано. Но практический вывод уже можно сделать: голосовое удобно отправителю, а расплачивается временем обычно получатель. Если поручение важное, лучше написать его текстом. Особенно дедлайн. Особенно сумму.

RSS: Новости на портале Anti-Malware.ru
