



Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

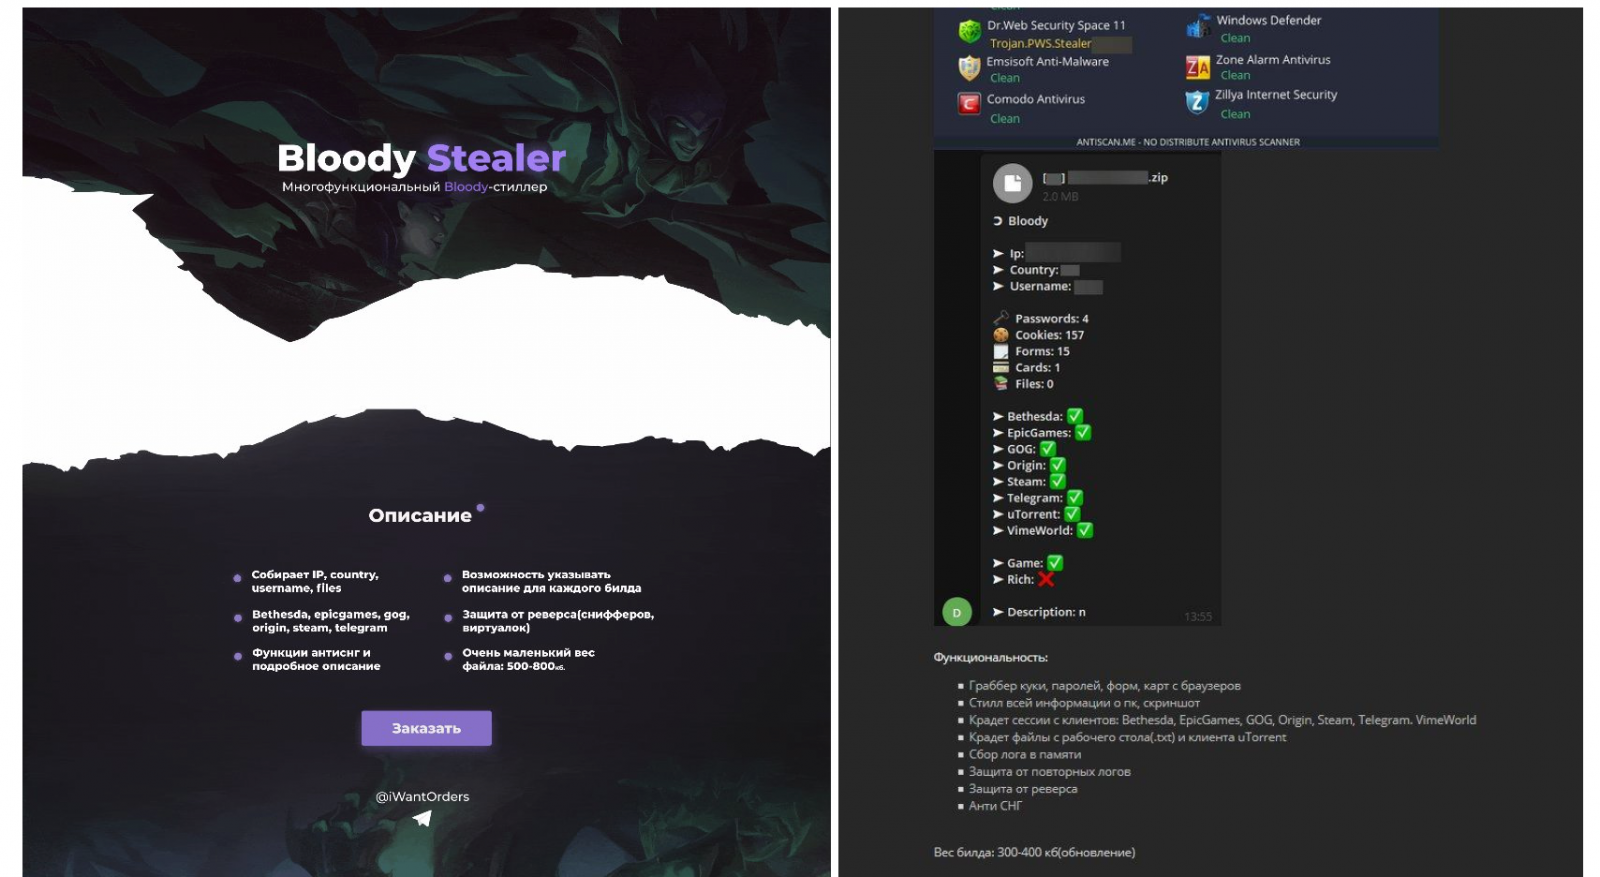
На форумах дарквеба продаётся новая вредоносная программа, которую киберпреступники используют в основном для кражи аккаунтов геймеров на различных площадках: Steam, Epic Games Store и EA Origin. Об интересном образце рассказали специалисты «Лаборатории Касперского».

Троян, впервые попавшийся исследователям в марте, получил имя BloodyStealer. Его основная задача — красть конфиденциальную информацию, включая файлы cookies, пароли, данные банковских карт, а также сессии в различных приложениях.

Больше всего этот вредонос любит популярные геймерские платформы вроде Steam, Epic Games, EA Origin, GOG Galaxy и т. п. Все собранные учётные данные злоумышленники позже продают на форумах для киберпреступников.

«Нельзя сказать, что BloodyStealer изначально разрабатывался именно для атак на любителей игр, однако его использование явно говорит о заинтересованности киберкриминального мира в учётных данных геймеров», — объясняют эксперты «Лаборатории Касперского».

«Логи, аккаунты и даже внутриигровые ценности легко сбыть на хакерских форумах за приличную сумму».

BloodyStealer продаётся через частные каналы и только VIP-участникам форумов. За зловред придётся отдать 10 долларов (месячная подписка) или 40 долларов за пожизненную лицензию.


Продавцы также отмечают, что троян обладает функциями обхода детектирования антивирусными программами. Атаки BloodyStealer не ограничиваются какой-то одной страной, поэтому под угрозой находятся геймеры по всему миру. Полный разбор вредоноса можно почитать в отчёте Kaspersky.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru