



Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

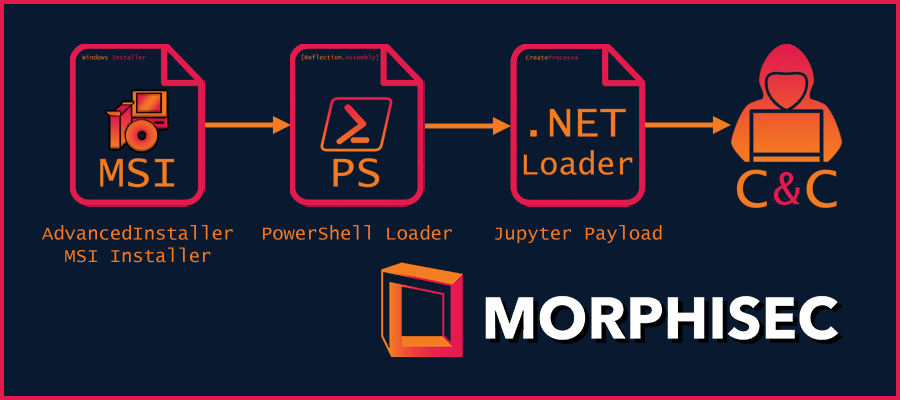
Как обнаружили в Morphisec, троян Jupyter сменил маскировку и теперь распространяется под видом PDF-приложения Nitro Pro. Вредонос по-прежнему успешно скрывается от антивирусов за счет использования установщика Windows (MSI) весом более 100 Мбайт.

Написанный на .NET зловред, известный также под именами Solarmarker, Yellow Cockatoo и Polazert, объявился в интернете в прошлом году. Он нацелен в первую очередь на кражу данных из Firefox и браузеров на основе Chromium, но способен также выполнять функции бэкдора. От атак с участием Jupyter страдают в основном представители сферы здравоохранения и учебные заведения.

Изменения в цепочке доставки трояна израильские эксперты впервые заметили 8 сентября. Ранее зловред выдавал себя за Docx2Rtf или Expert PDF, а теперь маскируется под другой легитимный софт — Nitro Pro 13.

Атака, как и прежде, начинается с развертывания MSI-инсталлятора. Чтобы надежней скрыть полезную нагрузку, злоумышленники используют упаковщик Advanced Installer (в тестовой версии). С той же целью вредоносный файл выдается за документ, способный заинтересовать намеченную жертву, — например:  

  • Medical-Engagement-Scale-Questionnaire.msi
  • Due-Diligence-Checklist-For-Oil-And-Gas-Properties.msi
  • Fedex-Tracking-By-Shipper-Receipt.msi
  • Christian-Doctrine-Clauses-List.msi
  • Omnicell-Cabinet-User-Manual.msi
  • Wells-Fargo-Subpoena-Processing-Department-Phoenix-Az.msi

Запуск зловредного инсталлятора влечет исполнение PowerShell-загрузчика, встроенного в легитимную программу Nitro Pro 13. Этот скрипт, по свидетельству Morphisec, остался без изменений; он расшифровывает и загружает в память NET-модуль Jupyter.


Примечательно, что изученные образцы троянизированного приложения были подписаны сертификатами реальных компаний — TACHOPARTS Sp Z O O, FORMICA Solutions, ООО «Рувентс», ООО «Система». Новая Jupyter-кампания затронула множество крупных организаций. В настоящее время в Morphisec пытаются определить масштабы бедствия.

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru