



OpenSUpdater использует подпись кода для обхода антивирусов в Windows

OpenSUpdater использует подпись кода для обхода антивирусов в Windows

OpenSUpdater использует подпись кода для обхода антивирусов в Windows

Специалисты по кибербезопасности из Goolge отметили интересный подход разработчиков вредоносных программ. Теперь операторы зловредов используют специально созданные сигнатуры для подписи кода, которые выглядят легитимными в системе Windows и позволяют обойти защитные программы.

В частности, этот метод используется для распространения OpenSUpdater, которая получила статус потенциально опасной программы — Riskware. OpenSUpdater внедряется в браузеры и устанавливает дополнительный опасный софт в систему жертвы.

За этой кампанией стоит киберпреступная группировка, основной мотив которой — финансовая выгода. Поэтому задача OpenSUpdater — заразить как можно больше устройств. Большинство жертв злоумышленников на данный момент находится в США и, судя по всему, в их интересы входит скачивание нелегального софта, «кряков» и т. п.

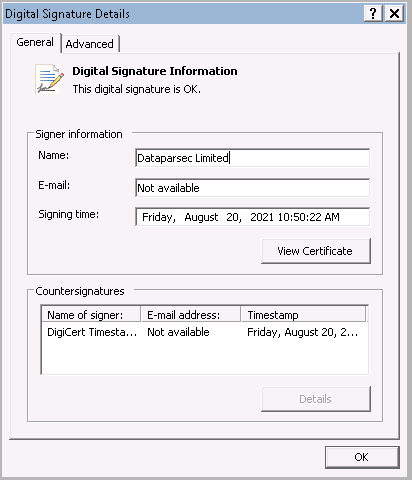
Как отметил Нил Мехта, один из исследователей команды Google Threat Analysis Group (TAG), авторы OpenSUpdater недавно начали подписывать семплы своей программы специально созданными сертификатами. Интересно, что эти образцы полностью сбивали парсинг OpenSSL, так что декодировать и проверить сигнатуры не представлялось возможным.

Другими словами, антивирусные решения, использующие правила детектирования OpenSSL, не могли обнаружить OpenSUpdater, поэтому нежелательный софт выполнял любые действия в системе пользователя.

«С середины августа образцы OpenSUpdater подписывались невалидной сигнатурой. Наше исследование показало, что это было сделано специально для обода детектирования антивирусными программами», — объясняет Мехта.

«Защитные решения, использующие OpenSSL для извлечения информации о подписи, будут игнорировать образец вредоноса, поскольку они не смогут получить корректные данные о сигнатуре. В сущности, это просто нарушит сам процесс антивирусного сканирования».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru