



OpenSUpdater использует подпись кода для обхода антивирусов в Windows

OpenSUpdater использует подпись кода для обхода антивирусов в Windows

OpenSUpdater использует подпись кода для обхода антивирусов в Windows

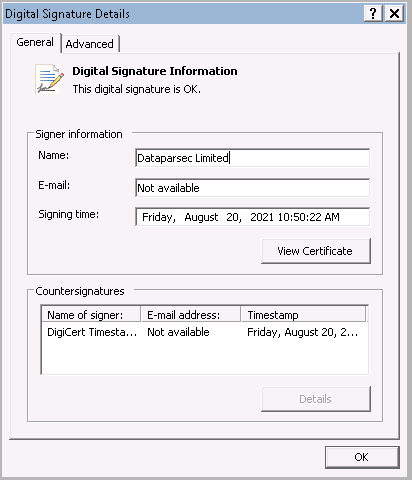
Специалисты по кибербезопасности из Goolge отметили интересный подход разработчиков вредоносных программ. Теперь операторы зловредов используют специально созданные сигнатуры для подписи кода, которые выглядят легитимными в системе Windows и позволяют обойти защитные программы.

В частности, этот метод используется для распространения OpenSUpdater, которая получила статус потенциально опасной программы — Riskware. OpenSUpdater внедряется в браузеры и устанавливает дополнительный опасный софт в систему жертвы.

За этой кампанией стоит киберпреступная группировка, основной мотив которой — финансовая выгода. Поэтому задача OpenSUpdater — заразить как можно больше устройств. Большинство жертв злоумышленников на данный момент находится в США и, судя по всему, в их интересы входит скачивание нелегального софта, «кряков» и т. п.

Как отметил Нил Мехта, один из исследователей команды Google Threat Analysis Group (TAG), авторы OpenSUpdater недавно начали подписывать семплы своей программы специально созданными сертификатами. Интересно, что эти образцы полностью сбивали парсинг OpenSSL, так что декодировать и проверить сигнатуры не представлялось возможным.

Другими словами, антивирусные решения, использующие правила детектирования OpenSSL, не могли обнаружить OpenSUpdater, поэтому нежелательный софт выполнял любые действия в системе пользователя.

«С середины августа образцы OpenSUpdater подписывались невалидной сигнатурой. Наше исследование показало, что это было сделано специально для обода детектирования антивирусными программами», — объясняет Мехта.

«Защитные решения, использующие OpenSSL для извлечения информации о подписи, будут игнорировать образец вредоноса, поскольку они не смогут получить корректные данные о сигнатуре. В сущности, это просто нарушит сам процесс антивирусного сканирования».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru