



Хакерский форум RaidForums случайно раскрыл внутренние страницы

Хакерский форум RaidForums случайно раскрыл внутренние страницы

Хакерский форум RaidForums случайно раскрыл внутренние страницы

Известная площадка для киберпреступников — RaidForums недавно случайно открыла на всеобщее обозрение внутренние страницы веб-сайта, которые предназначались только для представителей администрации форума.

RaidForums представляет собой чёрный онлайн-рынок, с помощью которого киберпреступники различных мастей реализуют украденные данные. Также на этой площадке злоумышленники делятся друг с другом информацией об утечках.

На RaidForums, например, можно приобрести эксплойты для известных уязвимостей, данные карт клиентов различных банков, а иногда всё перечисленное можно получить и бесплатно.

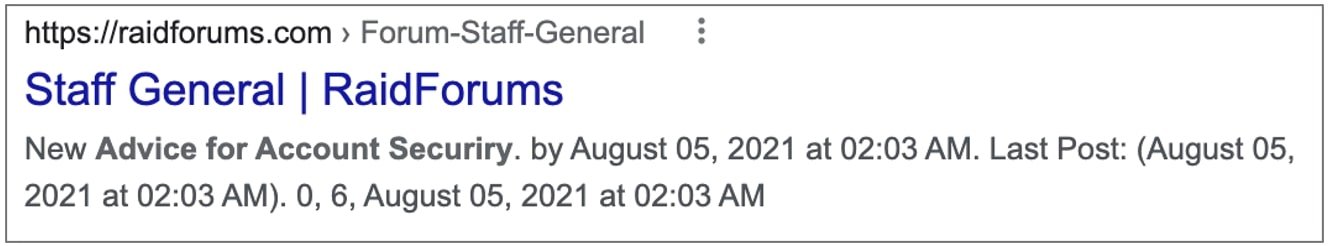
Как у любого другого форума, у RaidForums есть свои закрытые разделы. Одни из них — «Staff General» — недавно стал достоянием общественности. Сотрудники BleepingComputer зафиксировали индексацию скрытой секции в Google:


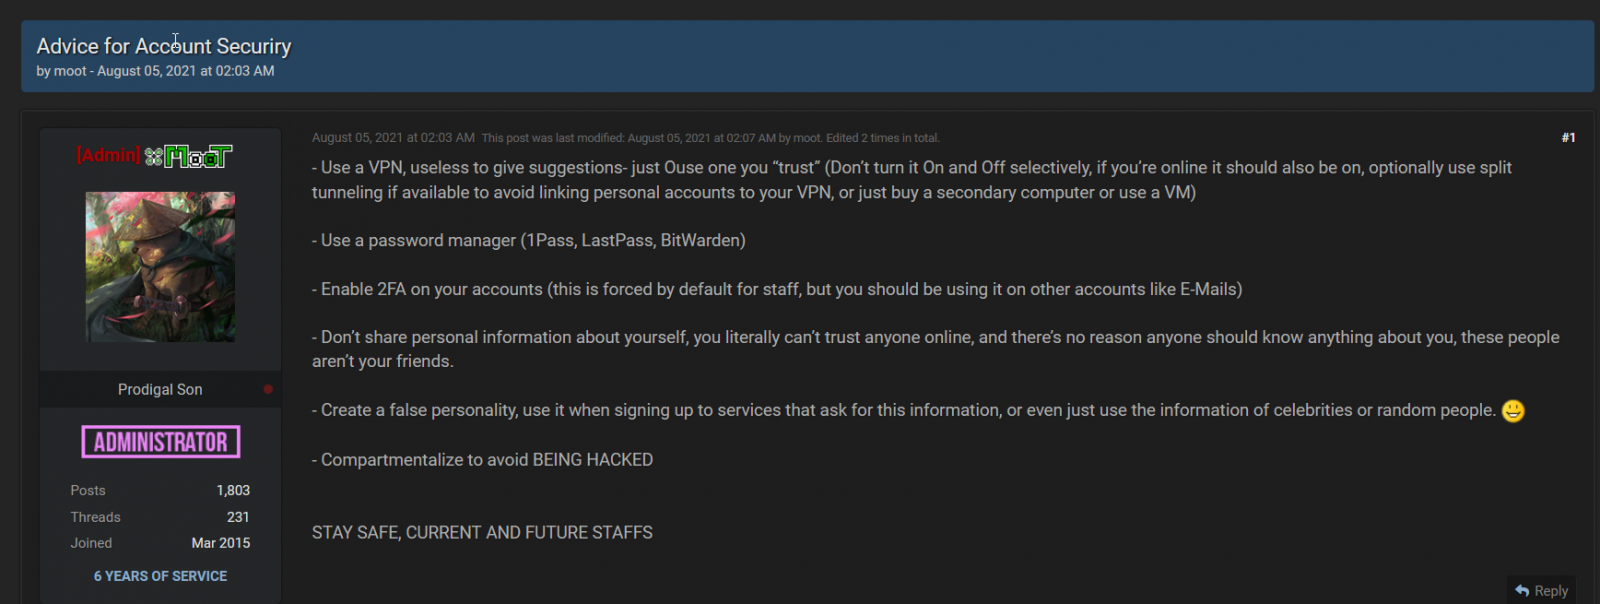
Также исследователи смогли просмотреть одну из закрытых тем, в которой находилась памятка по защите аккаунтов, предназначенная для администраторов и модераторов. Там руководство форума перечисляло лучшие практики по использованию менеджеров паролей, активации двухфакторной аутентификации (2FA) и установке VPN.


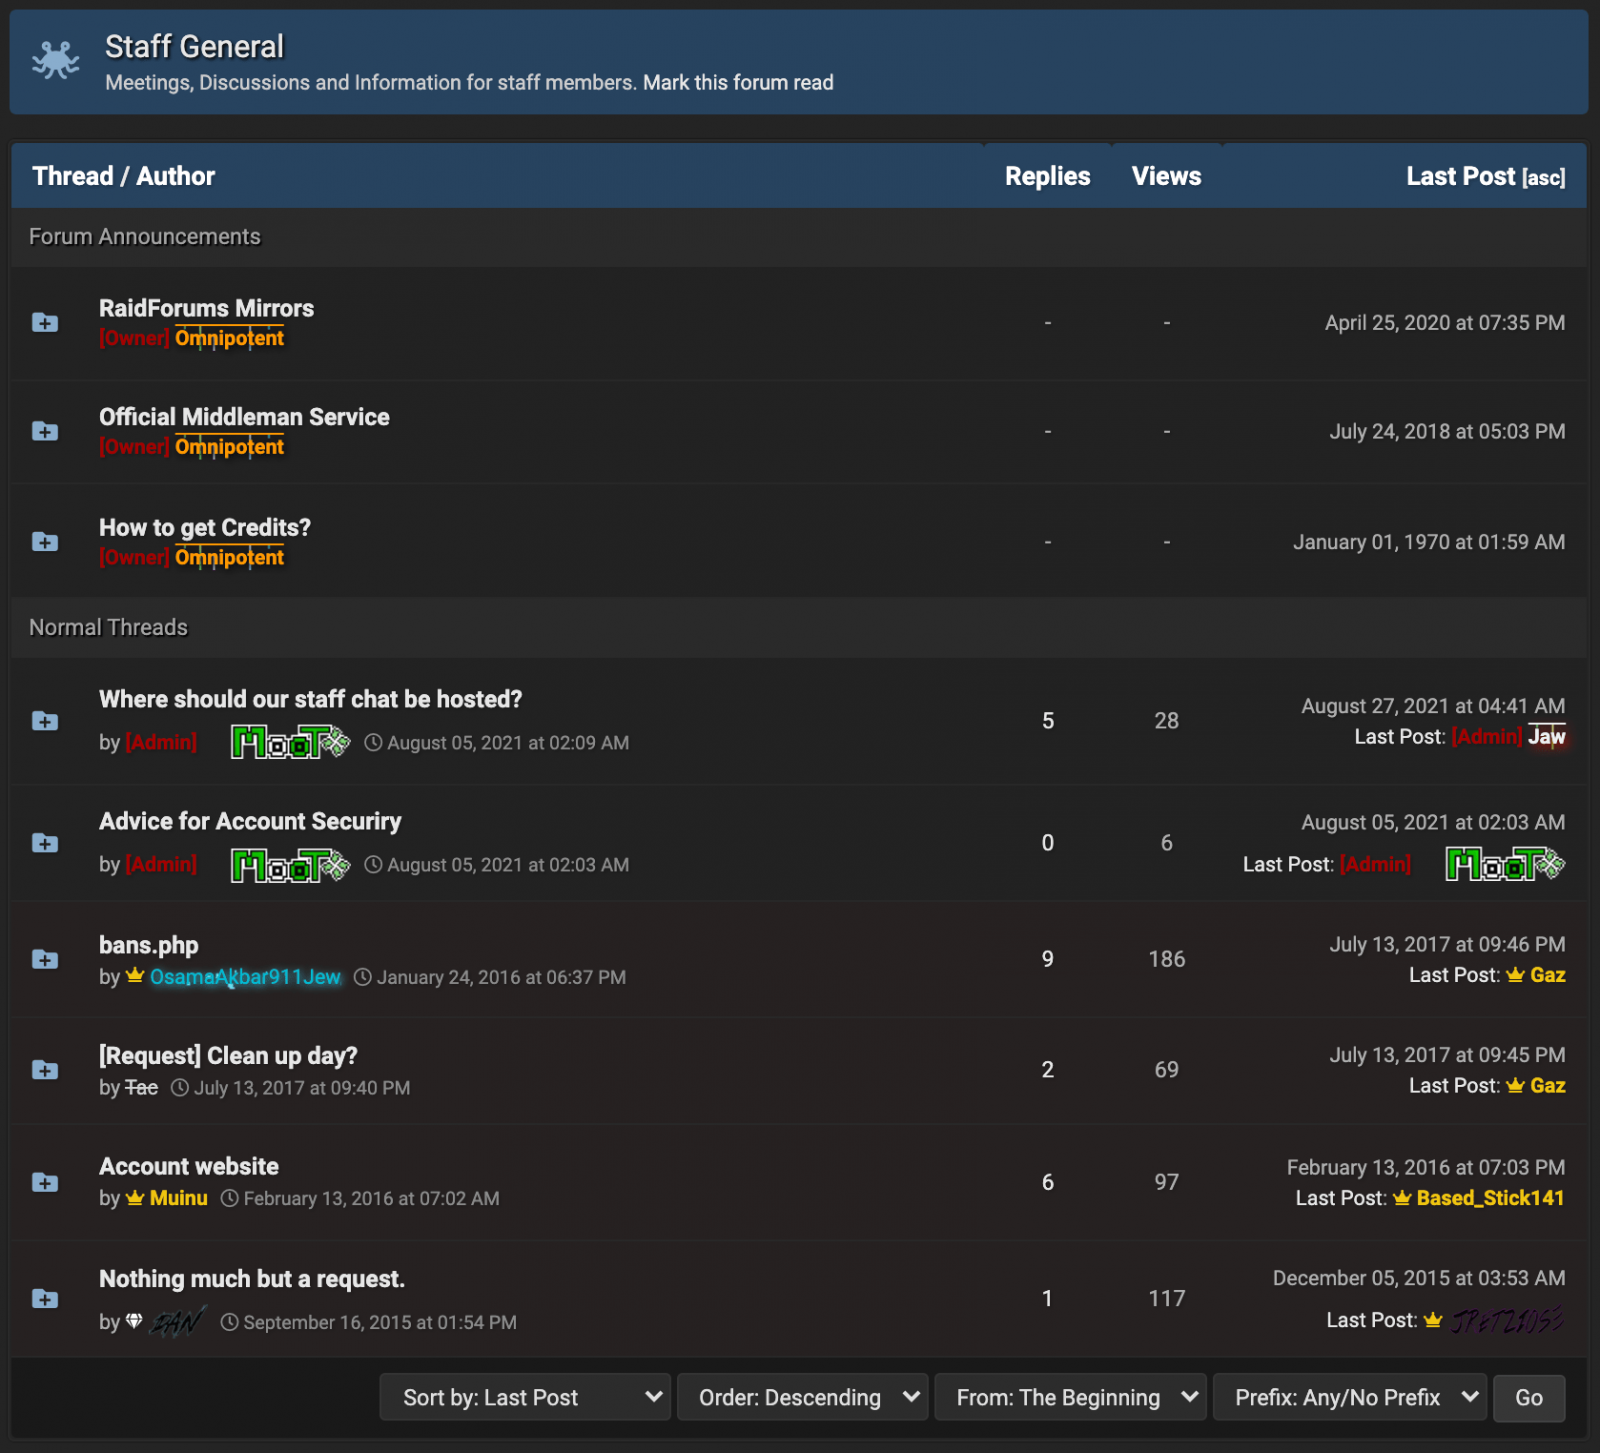
В других темах администрация обсуждала баны и способ общения между собой:


В настоящий момент раздел «Staff General» снова закрыт от обычных пользователей и посетителей.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru