



Персональные данные гостей Таиланда за последние 10 лет утекли в Сеть

Персональные данные гостей Таиланда за последние 10 лет утекли в Сеть

Персональные данные гостей Таиланда за последние 10 лет утекли в Сеть

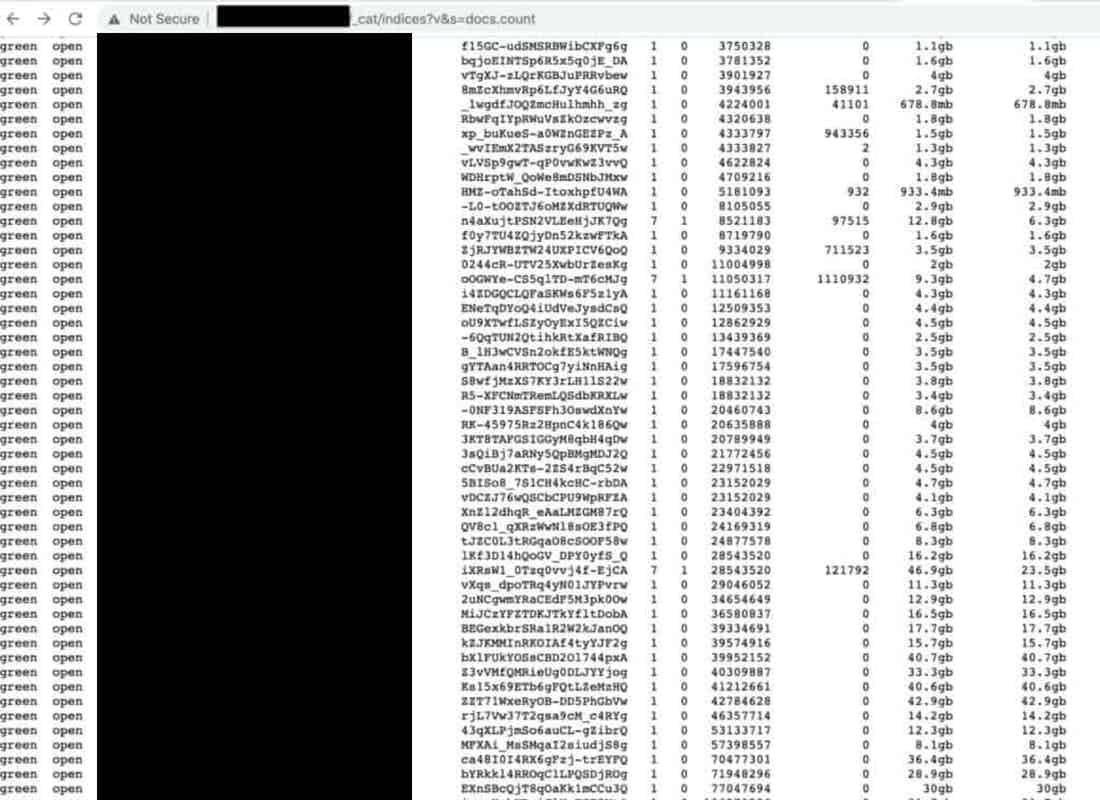
Исследователи в области кибербезопасности обнаружили незащищённую БД, которая благодаря некорректной конфигурации раскрывала персональные данные миллионов человек, побывавших в Таиланде за последние десять лет.

Стоящую открытой базу зафиксировал специалист Боб Дьяченко. Все сведения хранились в БД Elasticsearch и насчитывали более 106 миллионов записей.

Дьяченко обнаружил утечку 22 августа, после чего сразу же передал информацию властям Таиланда. Также эксперт отметил для себя, что некоторым данным в архиве было уже десять лет.

На данный момент IP-адрес базы всё ещё доступен публично, однако её вывели в офлайн и заменили ханипотом (ловушкой). Общий вес БД составлял 200 ГБ, а количество записей, как мы уже отмечали выше, превышало 106 млн.

В базе можно было найти: ФИО, даты прибытия в страну, пол, место проживания, паспортные данные, сведения о визе и номера карт прибытия.


«Как предполагает Дьяченко, под угрозой могут быть персональные данные граждан других стран, посещавших Таиланд за последние десять лет. Более того, данные самого Дьяченко тоже оказались в базе», — говорится в посте компании Comparitech.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru