



Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый троян для Android нацелился на криптовалютные кошельки и приложения для онлайн-покупок. Получивший имя S.O.V.A. вредонос также позволяет операторам извлекать персональные данные из заражённых мобильных устройств.

Для достижения своих целей «сова» использует целый набор функциональных возможностей: запись нажатия клавиш, наложение окон поверх легитимных программ, взаимодействие с буфером обмена и т. п.

Именно так вредонос крадёт учётные данные и подменяет адреса криптокошельков в буфере обмена (при их копировании и вставке). Более того, в будущем авторы планируют добавить трояну возможность запускать DDoS-атаки, разворачивать шифровальщик и даже перехватывать коды двухфакторной аутентификации.

На «сову» обратили внимание исследователи в области кибербезопасности из компании ThreatFabric. Как отметили эксперты, зловред способен красть файлы cookies, что позволяет злоумышленникам входить в аккаунты жертвы даже без учётных данных.

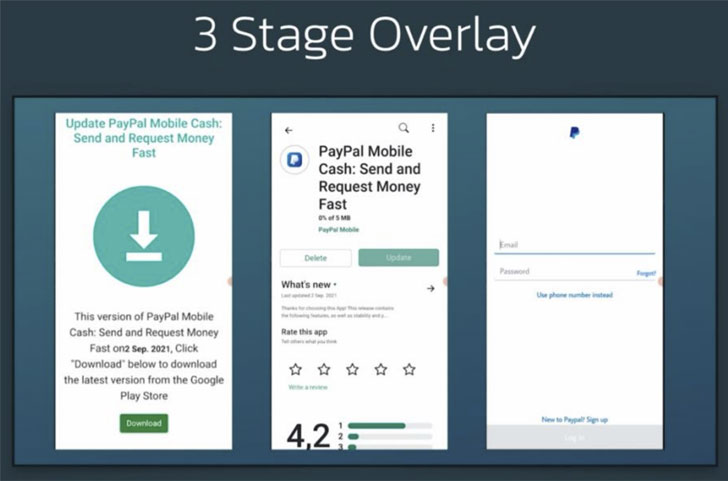
Также специалисты представили схему наложения окон вредоносной программы поверх легитимных банковских приложений.


Кроме того, команда ThreatFabric считает, что у S.O.V.A. есть потенциал в скором времени стать одной из самых серьёзных киберугроз для Android.

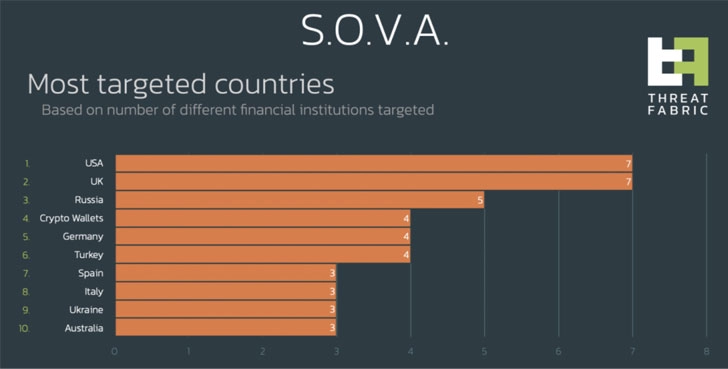
Несмотря на начальную стадию разработки, киберпреступники уже активно рекламируют своё детище на форумах соответствующей тематики. Кстати, Россия входит в тройку самых атакуемых «совой» стран.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru