



Более двух миллионов веб-серверов работают на уязвимой версии IIS

Более двух миллионов веб-серверов работают на уязвимой версии IIS

Более двух миллионов веб-серверов работают на уязвимой версии IIS

Исследователи из CyberNews нашли более двух миллионов веб-серверов по всему миру, которые до сих пор работают на устаревших и уязвимых версиях Microsoft Internet Information Services. Поскольку разработчики больше не поддерживают эти версии, серверы представляют лёгкую мишень для киберпреступников.

На сегодняшний день Microsoft Internet Information Services (IIS) является третьим по популярности набором серверов и используется как минимум 51,6 миллионами сайтов и веб-приложений по всему миру.

Для администраторов самое главное — не забывать обновлять IIS, поддерживая версию в актуальном состоянии. Если эти требования соблюдаются, к безопасности не должно быть вопросов.

Тем не менее есть и проблемные версии. Например, 7.5 и ниже уже не поддерживаются Microsoft, а значит, до них не будут доходить последние патчи и фиксы. И хуже всего, что в этих релизах есть множество критических уязвимостей.

Таким образом, киберпреступники могут легко использовать имеющиеся бреши для установки вредоносной программы или кражи информации посетителей веб-сайтов (например, учётные или платёжные данные). Именно поэтому специалисты CyberNews решили проанализировать состояние веб-серверов.

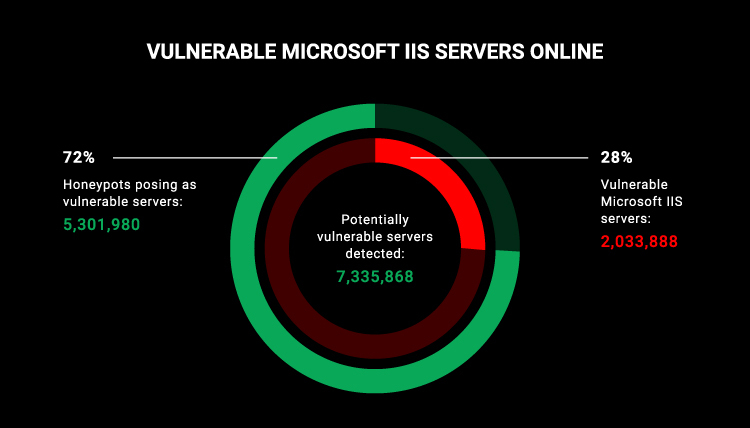
Исследователи использовали поисковой движок, чтобы найти в Сети IIS-серверы, в которых содержатся известные дыры. В результате удалось обнаружить 7 335 868 потенциально уязвимых установок по всему миру, однако 72% оказались просто ханипотами.


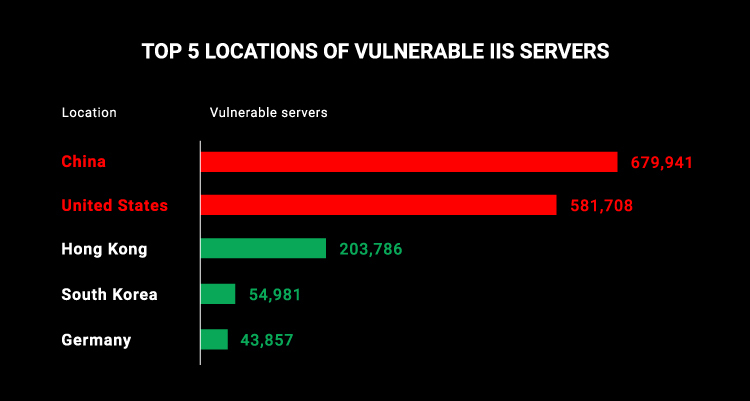
Два оставшихся миллиона были реальными серверами, работающими на устаревшем и уже не поддерживаемом софте. Наибольшее количество таких установок эксперты нашли в Китае и США.


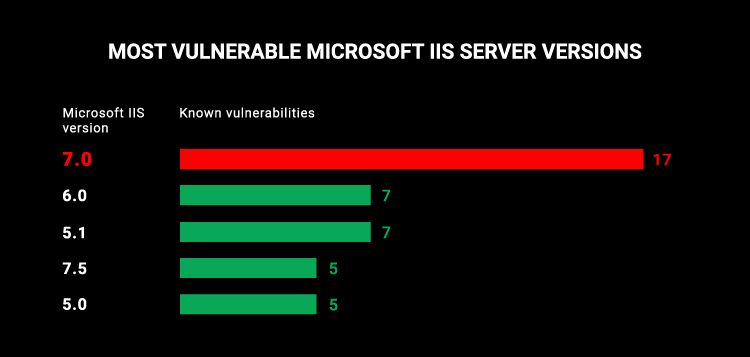
Также из отчёта специалистов можно понять, что наиболее уязвимой версией IIS стала 7.0, а за ней идут 6.0 и 5.1.

Подпишитесь на новости

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru