



BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

Команда исследователей в области кибербезопасности рассказала о 16 уязвимостях, затрагивающих программный стек Bluetooth, который поставляется с однокристальными системами (System-on-a-Chip, SoC) от ряда популярных вендоров.

Все бреши объединили под одним именем — BrakTooth. Они позволяют условному атакующему вызвать сбой в работе устройства или спровоцировать неприятные зависания. В худшем случае эксплуатация BrakTooth приводит к выполнению вредоносного кода.

Для своих тестов специалисты выбрали библиотеки Bluetooth, используемые в 13 SoC-платах от 11 производителей. Однако стоит уточнить, что та же аппаратная составляющая присутствует более чем в 1400 чипсетах.

Другими словами, от эксплуатации уязвимостей могут пострадать пользователи некоторых ноутбуков, смартфонов, промышленного оборудования и многих «умных» устройств.

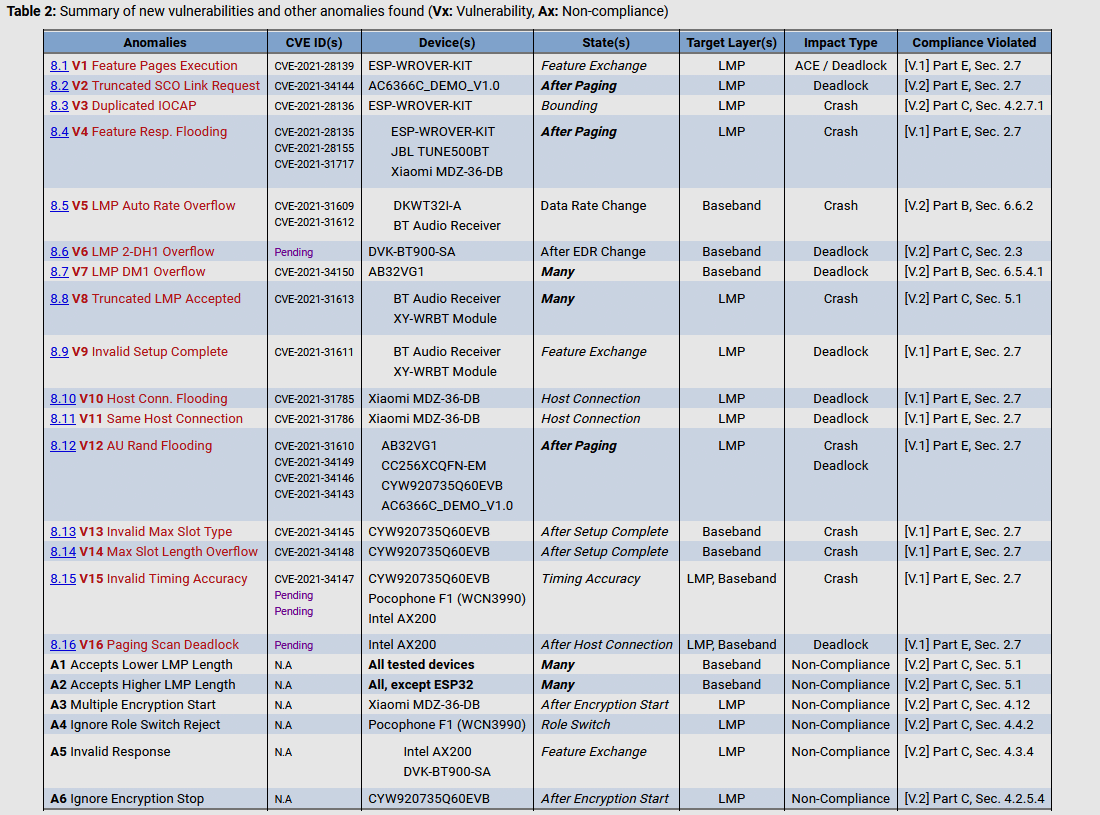
По оценкам экспертов, BrakTooth затрагивает миллиарды девайсов, однако каждое из этих устройств уязвимо в разной степени. Наиболее опасная уязвимость — CVE-2021-28139, позволяющая удалённым злоумышленникам запустить вредоносный код на уязвимых девайсах. Пример эксплуатации специалисты записали на видео и выложили на YouTube:


Общий список выявленных уязвимостей с их идентификаторами выглядит так:


Подробная информация о BrakTooth размещена на специальном сайте, посвящённом этим дырам.

Россиянам разрешат запрещать банкам повышать лимиты по кредиткам

Россиянам могут разрешить заранее запрещать банкам повышать лимиты по кредитным картам. Сейчас граждане уже могут установить самозапрет на заключение новых договоров потребительского кредита. Однако на действующие кредитки этот механизм не распространяется: банк по-прежнему может увеличить доступный лимит.

Соответствующий законопроект внесён в Госдуму, сообщает ТАСС. Документ предлагает закрыть эту дыру отдельным запретом на повышение лимита.

Подключить или отключить его можно будет через Госуслуги либо МФЦ. Перед увеличением доступной суммы банк должен будет обратиться в бюро кредитных историй и проверить, не включил ли клиент финансовый предохранитель.

Если запрет установлен, поднимать лимит будет нельзя. А если банк всё-таки решит проявить инициативу, последствия окажутся для него неприятными: кредитная организация не сможет потребовать вернуть долг, образовавшийся сверх прежней суммы.

Начислять проценты, штрафы и другие платежи на такую задолженность тоже запретят. Авторы инициативы считают, что новый инструмент поможет гражданам контролировать долговую нагрузку и снизит возможный ущерб при взломе банковского приложения.

Иногда человеку действительно проще заранее закрыть себе путь к дополнительным кредитным деньгам, чем потом объяснять банку, что внезапные покупки совершал не он.

Создавать отдельную государственную платформу для механизма не потребуется. Информацию о запретах предлагают передавать через уже работающую инфраструктуру бюро кредитных историй.

RSS: Новости на портале Anti-Malware.ru