



На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

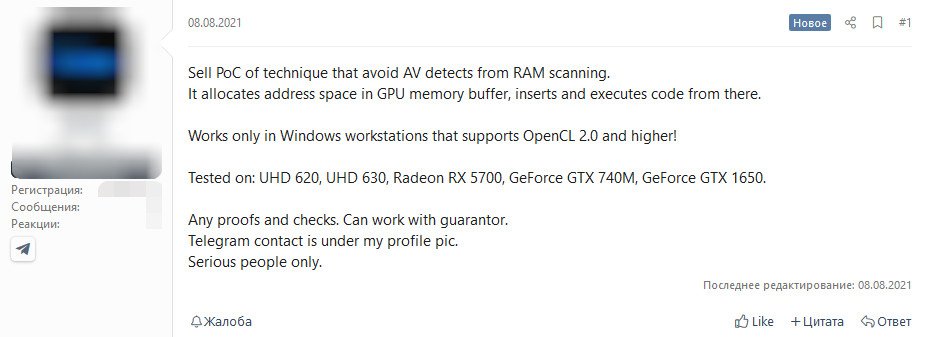
Киберпреступники стали больше интересоваться вредоносными программами, которые выполняют код из графического процессора (GPU) скомпрометированного компьютера. Более того, злоумышленники даже продают на форуме инструмент для сокрытия вредоносов в GPU от AMD и NVIDIA.

Выставленный на продажу код proof-of-concept (PoC), по мнению, экспертов, станет отправной точкой для новых сложных кибератак. С таким подходом преступники смогут обходить детектирование антивирусными продуктами, а также скрывать зловред от сканеров и даже избегать использования RAM.

Согласно описанию, которое продавец приложил к PoC, этот метод использует память GPU для хранения вредоносного кода и запуска его из этой области. Но есть и нюанс: техника работает только с системами Windows, поддерживающими OpenCL версии 2.0 или выше.

В посте киберпреступника также упоминается тестирование злонамеренного кода на видеокартах Intel (UHD 620/630), Radeon (RX 5700) и GeForce (GTX 740M(?), GTX 1650).


Судя по всему, злоумышленнику уже удалось продать PoC-код, а значит, в скором времени нас могут ждать новые атаки с использованием описанного метода.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru