



Операторы ботнета Phorpiex свернули кампании и продают исходный код

Операторы ботнета Phorpiex свернули кампании и продают исходный код

Операторы ботнета Phorpiex свернули кампании и продают исходный код

Киберпреступная группировка, управляющая ботнетом Phorpiex, решила прекратить свои операции и выставить на продажу исходный код вредоносной программы. Любой злоумышленник может приобрести этот код на одном из форумов соответствующей тематики в дарквебе.

Исследователи из компании Cyjax первыми обратили внимание на рекламные объявления, предлагающие приобрести код ботнета Phorpiex. Судя по всему, авторы вредоноса, которых было изначально всего двое, свернули операции.

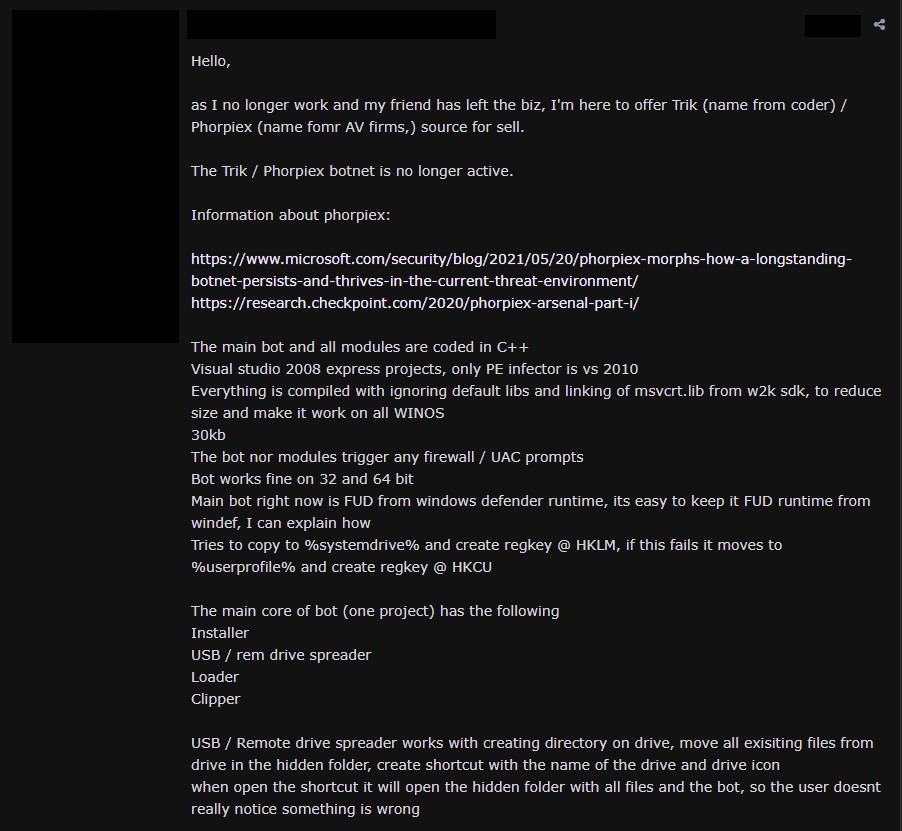
«Поскольку мы с другом больше не участвуем в развитии ботнета, предлагаю приобрести код Trik / Phorpiex», — гласит вышеупомянутое рекламное объявление, опубликованное изданием The Record.


Сам бот и все его основные модули написаны на C++. По словам авторов, ни бот, ни эти модули не вызывает алерты файрволов или контроля учётных записей в Windows (User Account Control, UAC).

Алексей Бухтеев из Check Point подтвердил, что реклама по продаже исходного кода вполне легитимна. Более того, специалист отметил, что ранее код этой вредоносной программы уже продавался.

Также Бухтеев указал на недоступность C2-серверов, однако на данный момент сложно точно определить, сколько заражённых машин до сих пор крутятся в Сети.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru