



В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

Исследователи из Швейцарской высшей технической школы Цюриха обнаружили способ обойти защиту ПИН-кодом на бесконтактных картах Mastercard и Maestro. В настоящий момент уязвимость уже устранили.

Выявленная экспертами лазейка позволяла злоумышленникам использовать украденные банковские карты для крупных покупок, при этом не требовалось вводить ПИН-код при бесконтактной оплате.

Хуже всего, что описанный исследователям сценарий вполне можно воспроизвести в реальной ситуации, более того — атака крайне незаметна. Специалисты даже опасаются, что новые подобные баги повлекут за собой их массовую эксплуатацию.

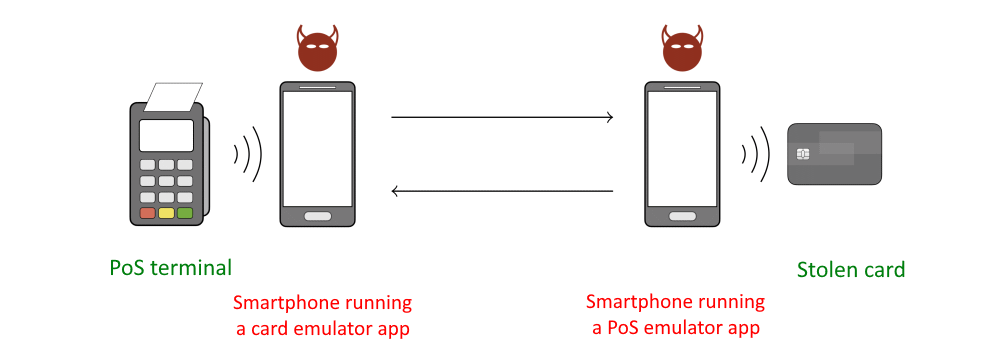
Для осуществления подобной атаки злоумышленнику придётся «вклиниться» между украденной картой и терминалом для оплаты (PoS). Фактически это тот же «Человек посередине» (Man-in-the-Middle, MitM), только немного в другой интерпретации. Преступнику в этом случает понадобятся:

  • украденная банковская карта;
  • два смартфона на Android;
  • кастомное Android-приложение, способное взаимодействовать с полями транзакции.

Это приложение, которое необходимо установить на оба смартфона, будет работать в качестве эмуляторов. Один из девайсов злоумышленник помещает рядом с украденной картой — он будет эмулировать PoS-терминал: обманом инициировать транзакцию и вытаскивать данные карты.

Второй смартфон в это время будет исполнять роль эмулятора карты и передавать реальному терминалу данные транзакции.


Таким образом, для продавца всё будет выглядеть так, будто обычный клиент расплачивается с помощью мобильного устройства. Кого сейчас этим удивишь?


С техническими подробностями метода специалистов можно ознакомиться в их отчёте.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru