



В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

Исследователи из Швейцарской высшей технической школы Цюриха обнаружили способ обойти защиту ПИН-кодом на бесконтактных картах Mastercard и Maestro. В настоящий момент уязвимость уже устранили.

Выявленная экспертами лазейка позволяла злоумышленникам использовать украденные банковские карты для крупных покупок, при этом не требовалось вводить ПИН-код при бесконтактной оплате.

Хуже всего, что описанный исследователям сценарий вполне можно воспроизвести в реальной ситуации, более того — атака крайне незаметна. Специалисты даже опасаются, что новые подобные баги повлекут за собой их массовую эксплуатацию.

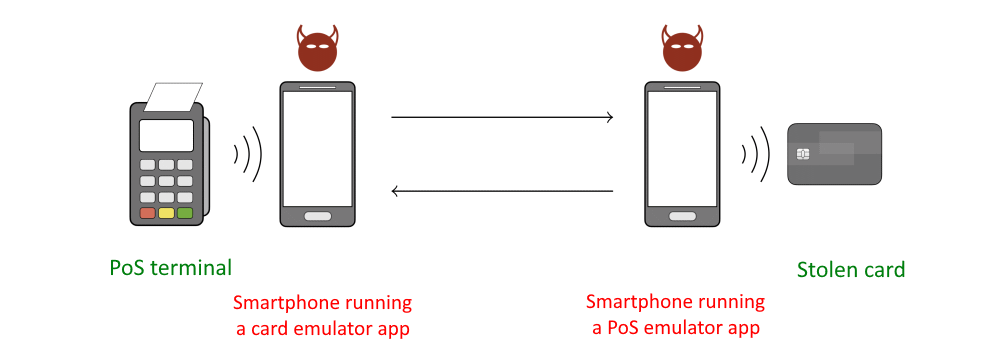
Для осуществления подобной атаки злоумышленнику придётся «вклиниться» между украденной картой и терминалом для оплаты (PoS). Фактически это тот же «Человек посередине» (Man-in-the-Middle, MitM), только немного в другой интерпретации. Преступнику в этом случает понадобятся:

  • украденная банковская карта;
  • два смартфона на Android;
  • кастомное Android-приложение, способное взаимодействовать с полями транзакции.

Это приложение, которое необходимо установить на оба смартфона, будет работать в качестве эмуляторов. Один из девайсов злоумышленник помещает рядом с украденной картой — он будет эмулировать PoS-терминал: обманом инициировать транзакцию и вытаскивать данные карты.

Второй смартфон в это время будет исполнять роль эмулятора карты и передавать реальному терминалу данные транзакции.


Таким образом, для продавца всё будет выглядеть так, будто обычный клиент расплачивается с помощью мобильного устройства. Кого сейчас этим удивишь?


С техническими подробностями метода специалистов можно ознакомиться в их отчёте.

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru