



В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

Исследователи из Швейцарской высшей технической школы Цюриха обнаружили способ обойти защиту ПИН-кодом на бесконтактных картах Mastercard и Maestro. В настоящий момент уязвимость уже устранили.

Выявленная экспертами лазейка позволяла злоумышленникам использовать украденные банковские карты для крупных покупок, при этом не требовалось вводить ПИН-код при бесконтактной оплате.

Хуже всего, что описанный исследователям сценарий вполне можно воспроизвести в реальной ситуации, более того — атака крайне незаметна. Специалисты даже опасаются, что новые подобные баги повлекут за собой их массовую эксплуатацию.

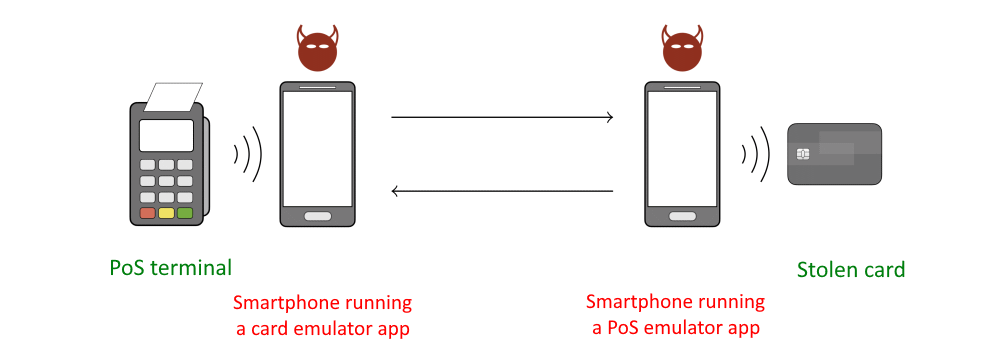
Для осуществления подобной атаки злоумышленнику придётся «вклиниться» между украденной картой и терминалом для оплаты (PoS). Фактически это тот же «Человек посередине» (Man-in-the-Middle, MitM), только немного в другой интерпретации. Преступнику в этом случает понадобятся:

  • украденная банковская карта;
  • два смартфона на Android;
  • кастомное Android-приложение, способное взаимодействовать с полями транзакции.

Это приложение, которое необходимо установить на оба смартфона, будет работать в качестве эмуляторов. Один из девайсов злоумышленник помещает рядом с украденной картой — он будет эмулировать PoS-терминал: обманом инициировать транзакцию и вытаскивать данные карты.

Второй смартфон в это время будет исполнять роль эмулятора карты и передавать реальному терминалу данные транзакции.


Таким образом, для продавца всё будет выглядеть так, будто обычный клиент расплачивается с помощью мобильного устройства. Кого сейчас этим удивишь?


С техническими подробностями метода специалистов можно ознакомиться в их отчёте.

Подпишитесь на новости

Security Vision представила портал самооценки ИБ для холдингов

У одной «дочки» требования выполнены, у другой — замечания годами гуляют по почте, у третьей отчет живет в отдельной таблице. Security Vision представила Self-Assessment — портал, который собирает самооценку информационной безопасности всей группы компаний в одном месте и помогает контролировать устранение проблем.

Как заявляет разработчик, Security Vision SA охватывает весь цикл: от подготовки требований и рассылки опросных листов до расчета результатов и контроля корректирующих мероприятий. Головная организация получает сводную картину по дочерним структурам и отдельным системам.

Требования можно загружать, объединять в шаблоны, распределять по направлениям и хранить с учетом версий. Оценки запускаются по расписанию либо под конкретную задачу, а вопросы назначаются ответственным специалистам.

Ответы и обоснования проходят валидацию. Затем система рассчитывает результат по выбранной методике, включая собственную методологию организации. Если выполнение требования можно определить по метрикам, после настройки критериев поддерживается автоматическое заполнение ответа.

Дальше начинается самое полезное: невыполненные требования превращаются в план действий с ответственными, сроками и статусами. Руководство видит, какие компании исправляют замечания, а где работа зависла. Отчет «проблемы выявлены» получает продолжение — кто и когда их устранит.

Для анализа предусмотрены отчеты и интерактивные дашборды с детализацией до конкретной организации или системы. Также портал позволяет вести реестр внутренних нормативных документов, сохранять их версии и уведомлять сотрудников об ознакомлении.

По замыслу компании, единая методология должна сократить ручное сведение данных и помочь распределять ресурсы по приоритетам. Первую демонстрацию SA Security Vision проведет 27-28 октября на SOC Forum.

RSS: Новости на портале Anti-Malware.ru