



Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

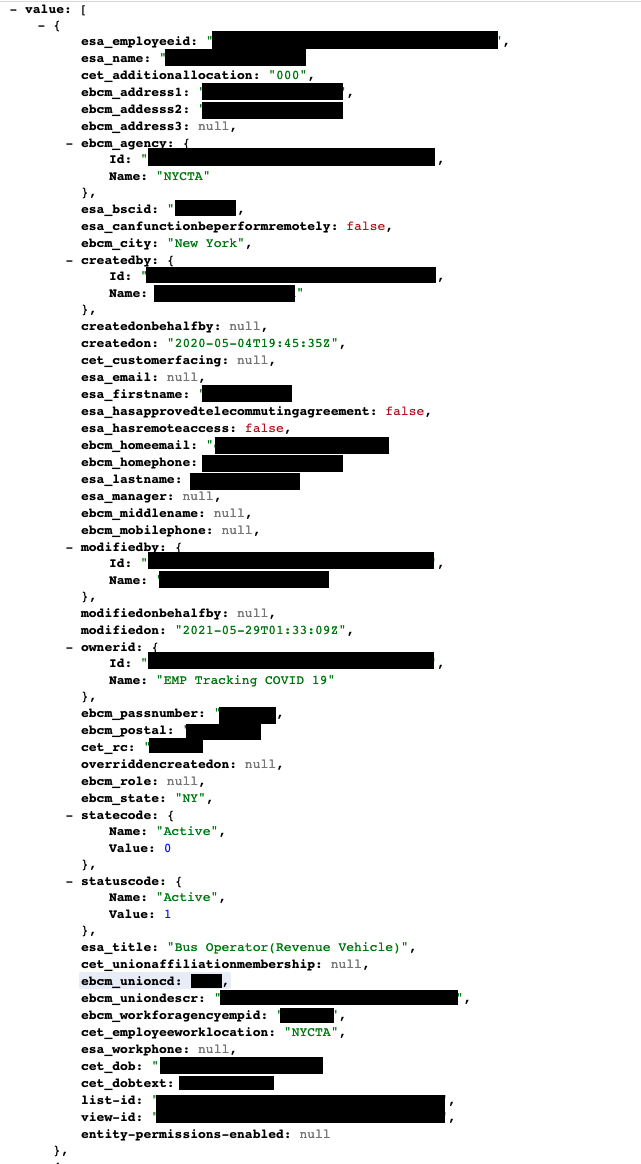
Конфиденциальные данные, включая статус вакцинирования от COVID-19, номера социального страхования и адреса электронной почты, утекли благодаря конфигурации Microsoft Power Apps. О непреднамеренной утечке рассказали исследователи из компании Upguard.

Согласно отчёту Upguard дефолтные настройки Microsoft Power Apps представляют серьёзную угрозу хранящимся данным, поскольку не могут обеспечить должный уровень защиты.

В результате пренебрежения основными параметрами конфигурации в Сети стояли открытыми 38 миллионов записей, принадлежавших авиакомпании American Airlines, Microsoft, J.B. Hunt, а также властям Индианы, Мэриленда и Нью-Йорка.

Впервые эксперты Upguard наткнулись на эту проблему 24 мая, когда обратили внимание на баг API под названием ODdata, который использовался на портале Power Apps. Исследователи передали Microsoft всю информацию об уязвимости месяц спустя — 24 июня.

По словам Upguard, корень проблемы кроется в специфических настройках, допускающих общий доступ ко всем типам данных, хотя персональная информация, вне всякого сомнения, должна оставаться закрытой.

Именно неправильная конфигурация привела к раскрытию немалого объёма конфиденциальных данных, поэтому всем затронутым компаниям необходимо срочно пересмотреть настойки по умолчанию.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru