



Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Киберпреступная группировка LockFile, управляющая одноимённой программой-вымогателем, шифрует домены Windows после взлома серверов Microsoft Exchange. Атаки злоумышленников рассчитаны на уязвимости ProxyShell, которые эксперты рекомендуют пропатчить как можно скорее.

Вектор атаки ProxyShell основывается на трёх багах в Microsoft Exchange, которые в связке могут привести к удалённому выполнению кода. После конференции Black Hat киберпреступники начали активно сканировать серверы Microsoft Exchange на наличие этих дыр.

Microsoft пропатчила две бреши из связки в апреле 2021 года, ещё одну — в мае:

  • CVE-2021-34473 — обход ACL (исправлено в апреле с выходом KB5001779);
  • CVE-2021-34523 — повышение привилегий в бэкенде Exchange PowerShell (исправлено в апреле с выходом KB5001779);
  • CVE-2021-31207 — удалённое выполнение кода (исправлено в мае с выходом KB5003435).

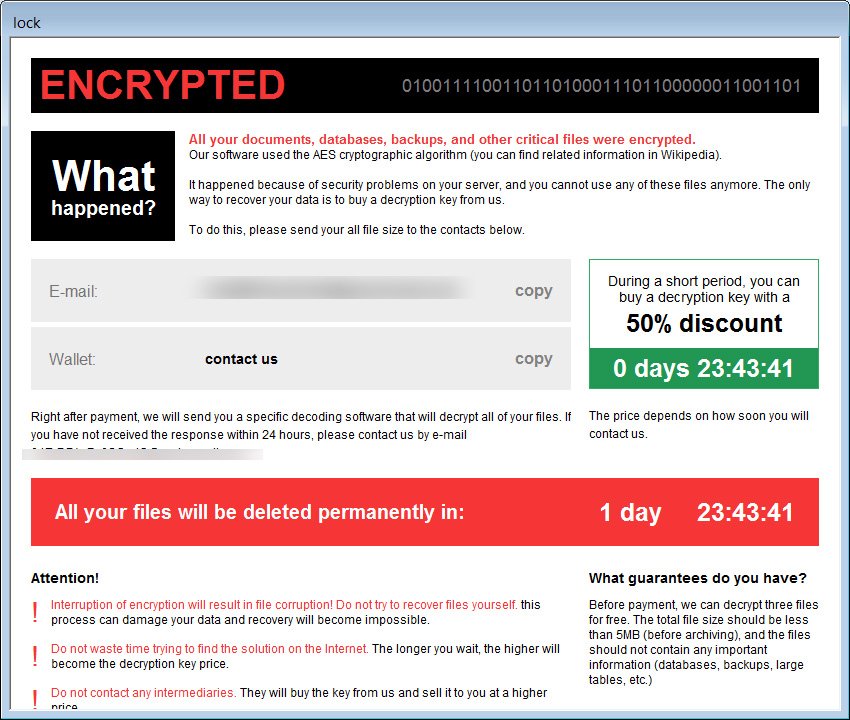
О новых кибератаках группировки LockFile известно не так много подробностей, впервые их зафиксировали в июле 2021 года. Записка с требованием выкупа имеет имя «LOCKFILE-README.hta», однако она никак не выдаёт конкретную группировку:


После взлома злоумышленники предлагают жертве связаться с ними через Tox или электронную почту для обсуждения выкупа. В настоящее время преступники используют имейл contact@contipauper.com.

К зашифрованным файлам вредонос добавляет расширение .lockfile, но у вымогателя есть ещё одна неприятная особенность. Как выяснил Майкл Гиллеспи, этот шифровальщик задействует слишком много системных ресурсов, что приводит к подтормаживанию заражённого компьютера.

Подпишитесь на новости

На GitHub появилась утилита для удаления моделей Apple Intelligence

Выключить ИИ-функции — ещё не значит освободить место на диске. Для пользователей macOS появилась утилита RemoveMacAI: она отключает Apple Intelligence, удаляет загруженные модели и блокирует их повторное скачивание. Поддерживаются компьютеры с Apple silicon и macOS 27.

В документации проекта на GitHub разработчик объясняет проблему: в macOS 27 нет единого переключателя Apple Intelligence, а модели остаются на накопителе даже после отключения функций.

RemoveMacAI отключает Siri, Writing Tools, Genmoji, Image Playground, расширение ChatGPT, умные ответы и сводки, очистку фотографий и предиктивное дополнение кода в Xcode. Связанные локальные модели тоже удаляются. Диктовку утилита оставляет в покое — она управляется отдельно.


По словам автора, модели удаляются через системную службу Apple, без прямого вмешательства в файлы каталога /System. Защита System Integrity Protection остаётся включённой. Профиль конфигурации, который пользователь подтверждает в настройках, блокирует повторную загрузку моделей.


Предусмотрены просмотр состояния, пробный запуск без изменений и сохранение выбранных функций. Команда removemacai revert отменяет настройки и разрешает системе снова скачивать модели. Проект распространяется под лицензией MIT.

Есть нюанс: отключение затрагивает и приложения, использующие локальные модели Apple, а также соответствующие действия в «Командах». macOS 26 и более ранние версии не поддерживаются. Так что освобождение диска сопровождается вполне конкретной потерей возможностей; выбирать, какие из них нужны, придётся пользователю.

RSS: Новости на портале Anti-Malware.ru