



Бот во ВКонтакте разводит российских школьников на деньги

Бот во ВКонтакте разводит российских школьников на деньги

Бот во ВКонтакте разводит российских школьников на деньги

Онлайн-мошенники цинично разводят российских школьников, которые пытаются заработать лишнюю копейку на карманные расходы. О новой схеме злоумышленников рассказали представители Роскачества.

Как отмечает ведомство, мошенники специально развернули эту кампанию летом, поскольку школьники проводят много времени в социальных сетях.

Именно там их и будут поджидать злонамеренные игровые боты. В частности, Роскачество указало на такого бота в соцсети «ВКонтакте», предлагающего подросткам быстрый заработок за счёт добычи виртуальных алмазов. Злоумышленники утверждают, что школьники смогут обменять эти алмазы на реальные деньги.

Роскачество назвало имя опасного бота в «ВК» — GameBot, хотя стоит учитывать, что их имена меняются. Такому боту нужно заставить подростка пригласить друзей и оплатить некий VIP-доступ. После оплаты учётная запись пользователя просто блокировалась.

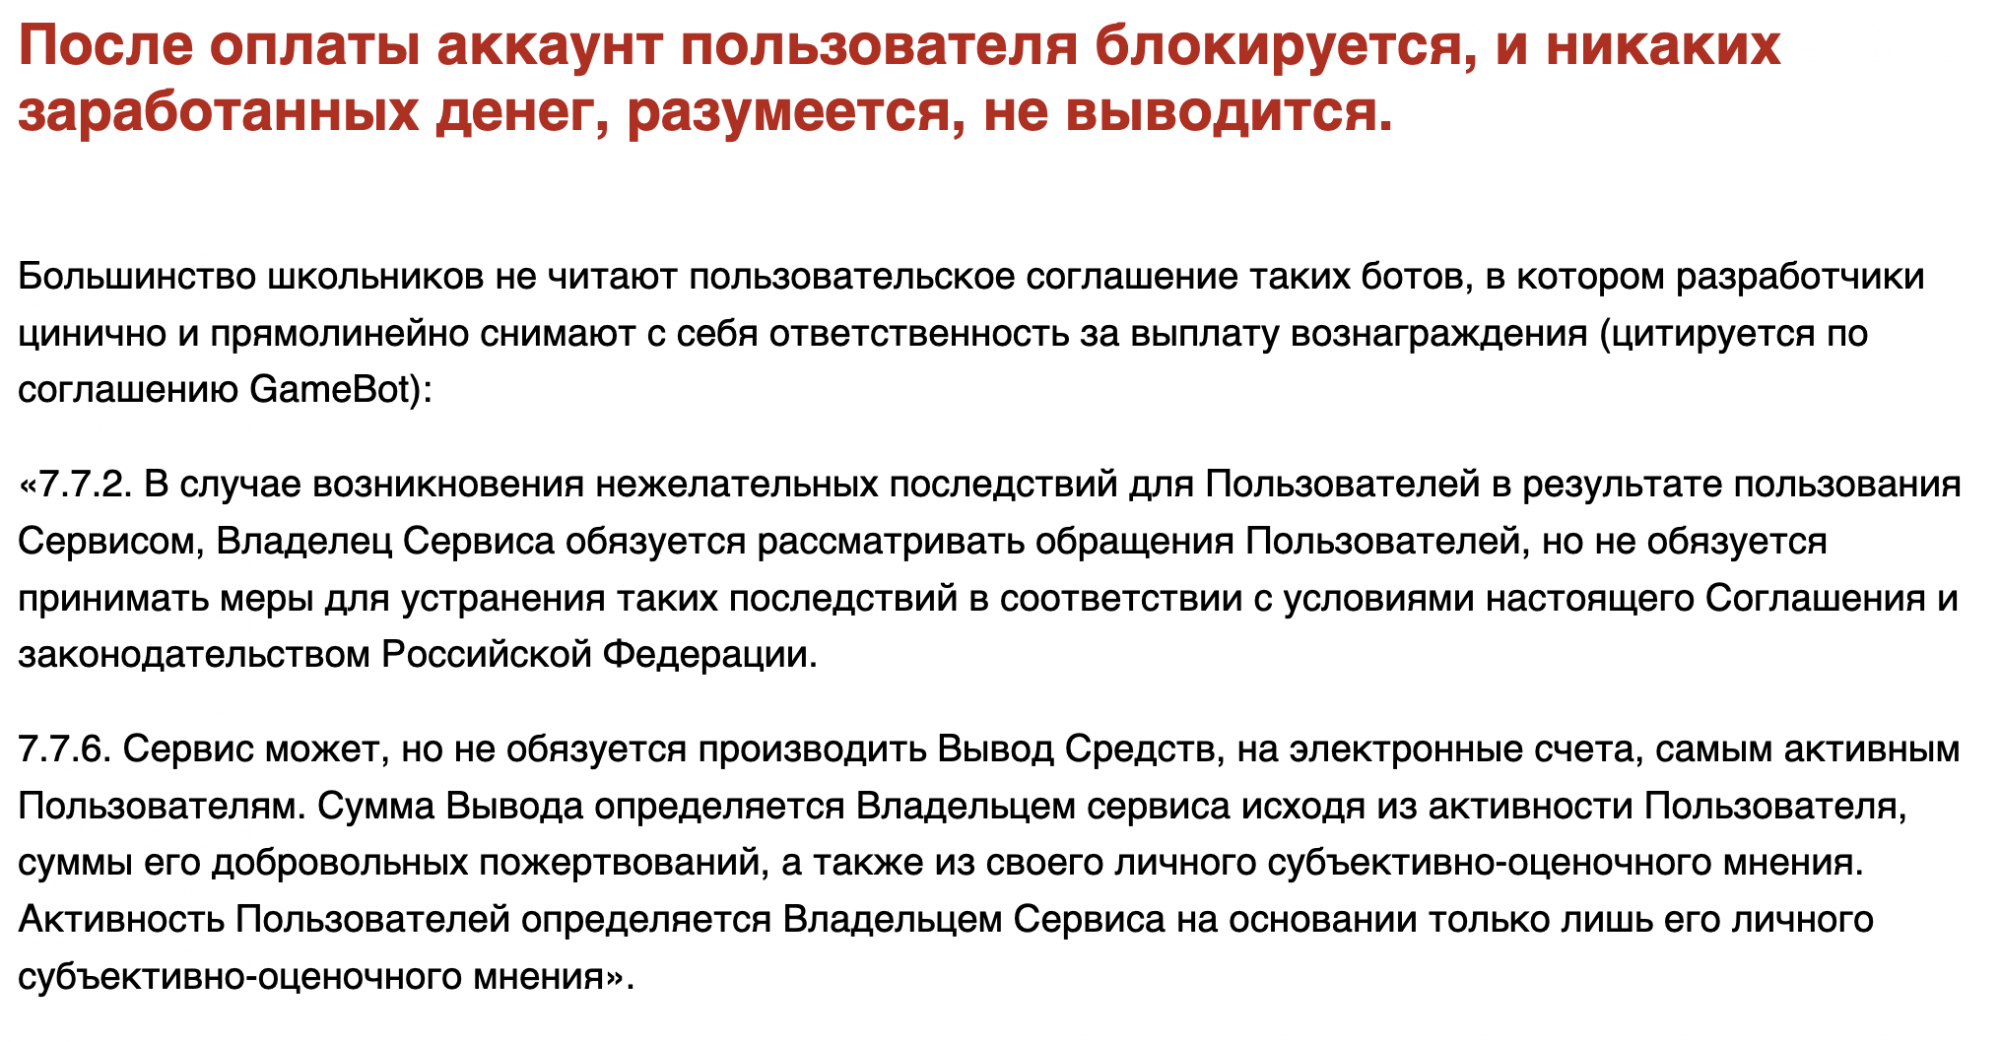
Также стоит обратить внимание на пользовательское соглашение, текст которого Роскачество приводит на своём сайте. Дело в том, что мошенники достаточно прямо снимают с себя ответственность за выплату обещанных юным пользователям денег. К сожалению, дети редко читают такие соглашения.


Эксперт GIS, заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников рассказал о новой атаке мошенников с помощью игровых ботов:

«Технического способа предотвратить такие ситуации пока не существует. Социальная сеть «ВКонтакте», как и любая другая, может нести в себе большое количество угроз и рисков — от потери денег до проблем с правоохранительными органами. В самой сети ВК все механизмы безопасности в основном направлены на предотвращение несанкционированного доступа к аккаунту, но не фильтрацию контента. Хотя отдельные усилия в этом направлении предпринимаются (порой не совсем удачные).

Лучшее, что можно сейчас предложить родителям — обучение азам компьютерной и финансовой грамотности своих детей с раннего возраста, благо материалов для разного уровня подготовки в сети предостаточно. Здорово, конечно, учиться на чужих ошибках, но с другой стороны – потеря небольшой суммы денег в ВК сегодня может стать прививкой от крупных финансовых ошибок в будущем».

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru