



Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Исследователи из компании FireEye Mandiant обнаружили критическую уязвимость в ключевом компоненте облачной платформы Kalay. Отслеживаемая под идентификатором CVE-2021-28372 брешь угрожает миллионам IoT-устройств.

По словам экспертов, удалённый злоумышленник может сравнительно легко использовать уязвимость в атаке, которая в итоге позволит получить полный контроль над целевым девайсом. Единственное, что потребуется атакующему — уникальный идентификатор Kalay (UID) атакуемого пользователя.

На самом деле, добраться до идентификатора также несложно. В этом киберпреступнику поможет, например, социальная инженерия.

«Выявленные проблемы затрагивают ключевой компонент платформы Kalay. На данный момент нам не удалось составить полный список затронутых уязвимостями устройств. Однако на сайте ThroughTek есть информация о 83 миллионах активных девайсов, находящихся в зоне риска из-за бреши Kalay», — пишут специалисты Mandiant.

«Для успешной атаки злоумышленнику потребуются знания протокола Kalay, а также возможность генерировать и отправлять сообщения. Помимо этого, атакующий должен выяснить уникальный идентификатор, для чего может пригодиться социальная инженерия или дыры в API, которые возвращают UID».

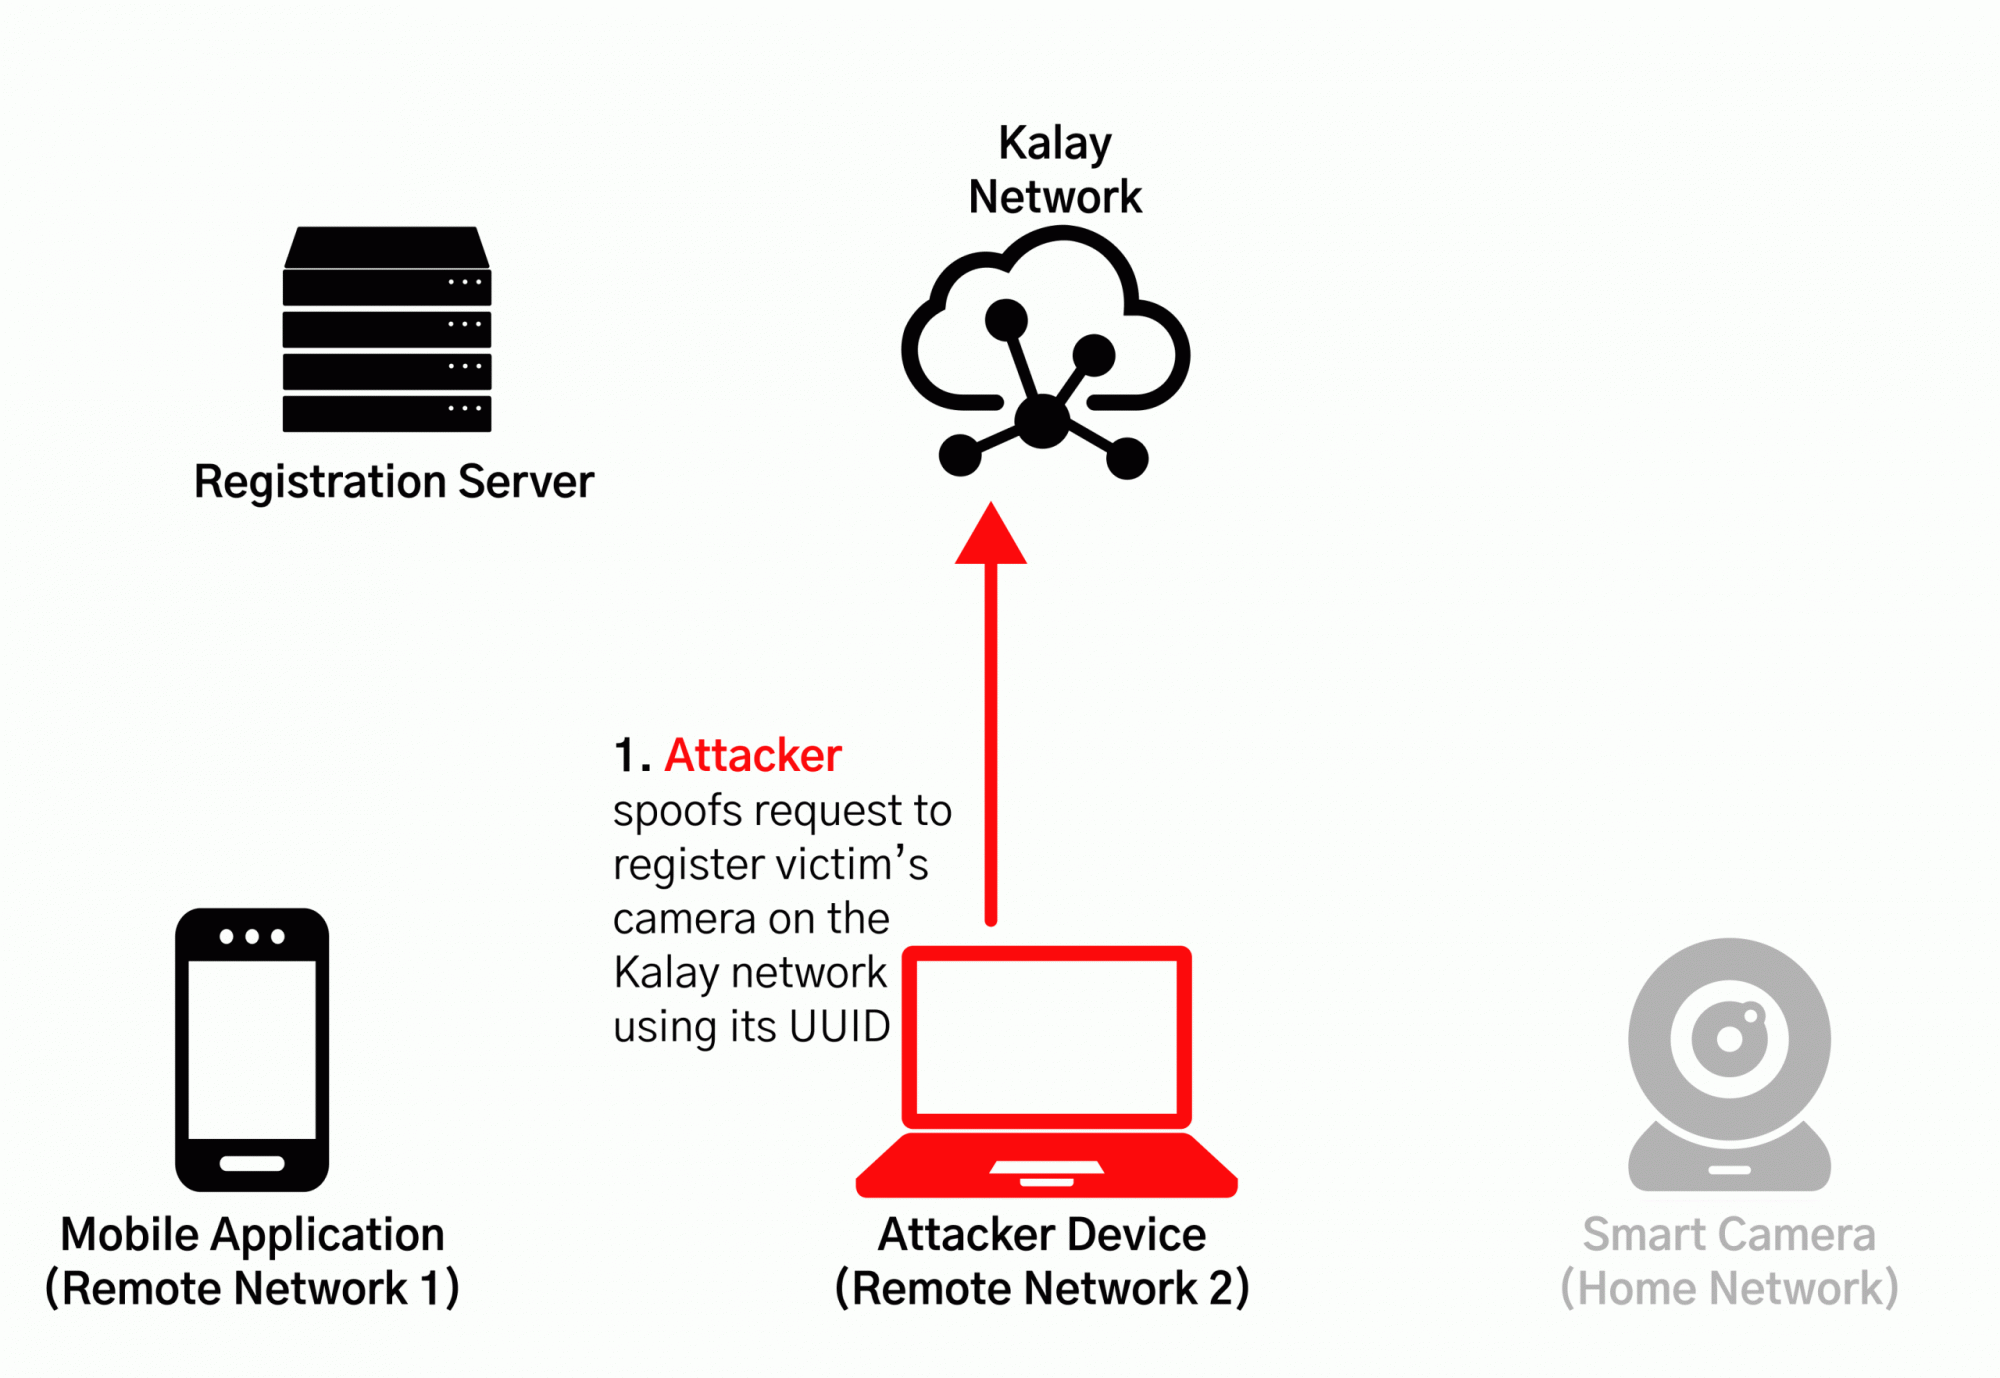
Как только злоумышленник получит идентификатор целевого устройства, он сможет отправить специально созданный запрос сети Kalay, который приведёт к регистрации ещё одного устройства с тем же UID. После этого Kalay перезапишет существующий девайс.

Если пользователь попытается подключиться к устройству, соединение отправится атакующему, который уже смоет перехватить учётные данные жертвы.

Подпишитесь на новости

Техсбор на маркированные смартфоны и ноутбуки снизят на 33%

Производители и импортёры электроники могут получить скидку на технологический сбор, если вовремя познакомят свою продукцию с «Честным знаком». Для смартфонов и ноутбуков, зарегистрированных в государственной системе маркировки, платёж обсуждается на 33% ниже базовой ставки.

Как сообщает «Коммерсантъ» со ссылкой на источники, размер сбора хотят рассчитывать с применением коэффициента товарного знака и модели.

Если конкретного устройства в ГИС мониторинга оборота товаров не окажется, заплатить придётся, наоборот, на 33% больше. Обязательная маркировка радиоэлектроники действует с 1 мая 2026 года.

Под неё попали смартфоны, ноутбуки, печатные платы, реле и даже розетки. Технологический сбор начнут взимать с юридических лиц и ИП при импорте или производстве техники с 1 декабря.

Базовую ставку должен установить Минпромторг. Её рассчитают на основе медианной таможенной стоимости импортированных в 2025 году товаров с учётом целевой инфляции в 4%. Итоговую сумму после применения коэффициентов округлят до целого числа.

Параллельно власти и производители обсуждают синхронизацию «Честного знака» с ГИСП — реестром локализованной промышленной продукции. Это позволит проследить происхождение устройства и проще подтвердить его российское производство. Предполагается, что скидка подтолкнёт компании не только активнее маркировать технику, но и заниматься локализацией.

Минпромторг рассчитывает собрать за шесть лет около 136 млрд рублей. Деньги обещают направить на поддержку радиоэлектроники и микроэлектроники.

На цену техники одновременно давят НДС, комплектующие, логистика и валютный курс. Для дорогого ноутбука новый платёж может затеряться в ценнике, а вот бюджетному устройству даже небольшая надбавка прилетит заметнее.

RSS: Новости на портале Anti-Malware.ru