



Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Исследователи из компании FireEye Mandiant обнаружили критическую уязвимость в ключевом компоненте облачной платформы Kalay. Отслеживаемая под идентификатором CVE-2021-28372 брешь угрожает миллионам IoT-устройств.

По словам экспертов, удалённый злоумышленник может сравнительно легко использовать уязвимость в атаке, которая в итоге позволит получить полный контроль над целевым девайсом. Единственное, что потребуется атакующему — уникальный идентификатор Kalay (UID) атакуемого пользователя.

На самом деле, добраться до идентификатора также несложно. В этом киберпреступнику поможет, например, социальная инженерия.

«Выявленные проблемы затрагивают ключевой компонент платформы Kalay. На данный момент нам не удалось составить полный список затронутых уязвимостями устройств. Однако на сайте ThroughTek есть информация о 83 миллионах активных девайсов, находящихся в зоне риска из-за бреши Kalay», — пишут специалисты Mandiant.

«Для успешной атаки злоумышленнику потребуются знания протокола Kalay, а также возможность генерировать и отправлять сообщения. Помимо этого, атакующий должен выяснить уникальный идентификатор, для чего может пригодиться социальная инженерия или дыры в API, которые возвращают UID».

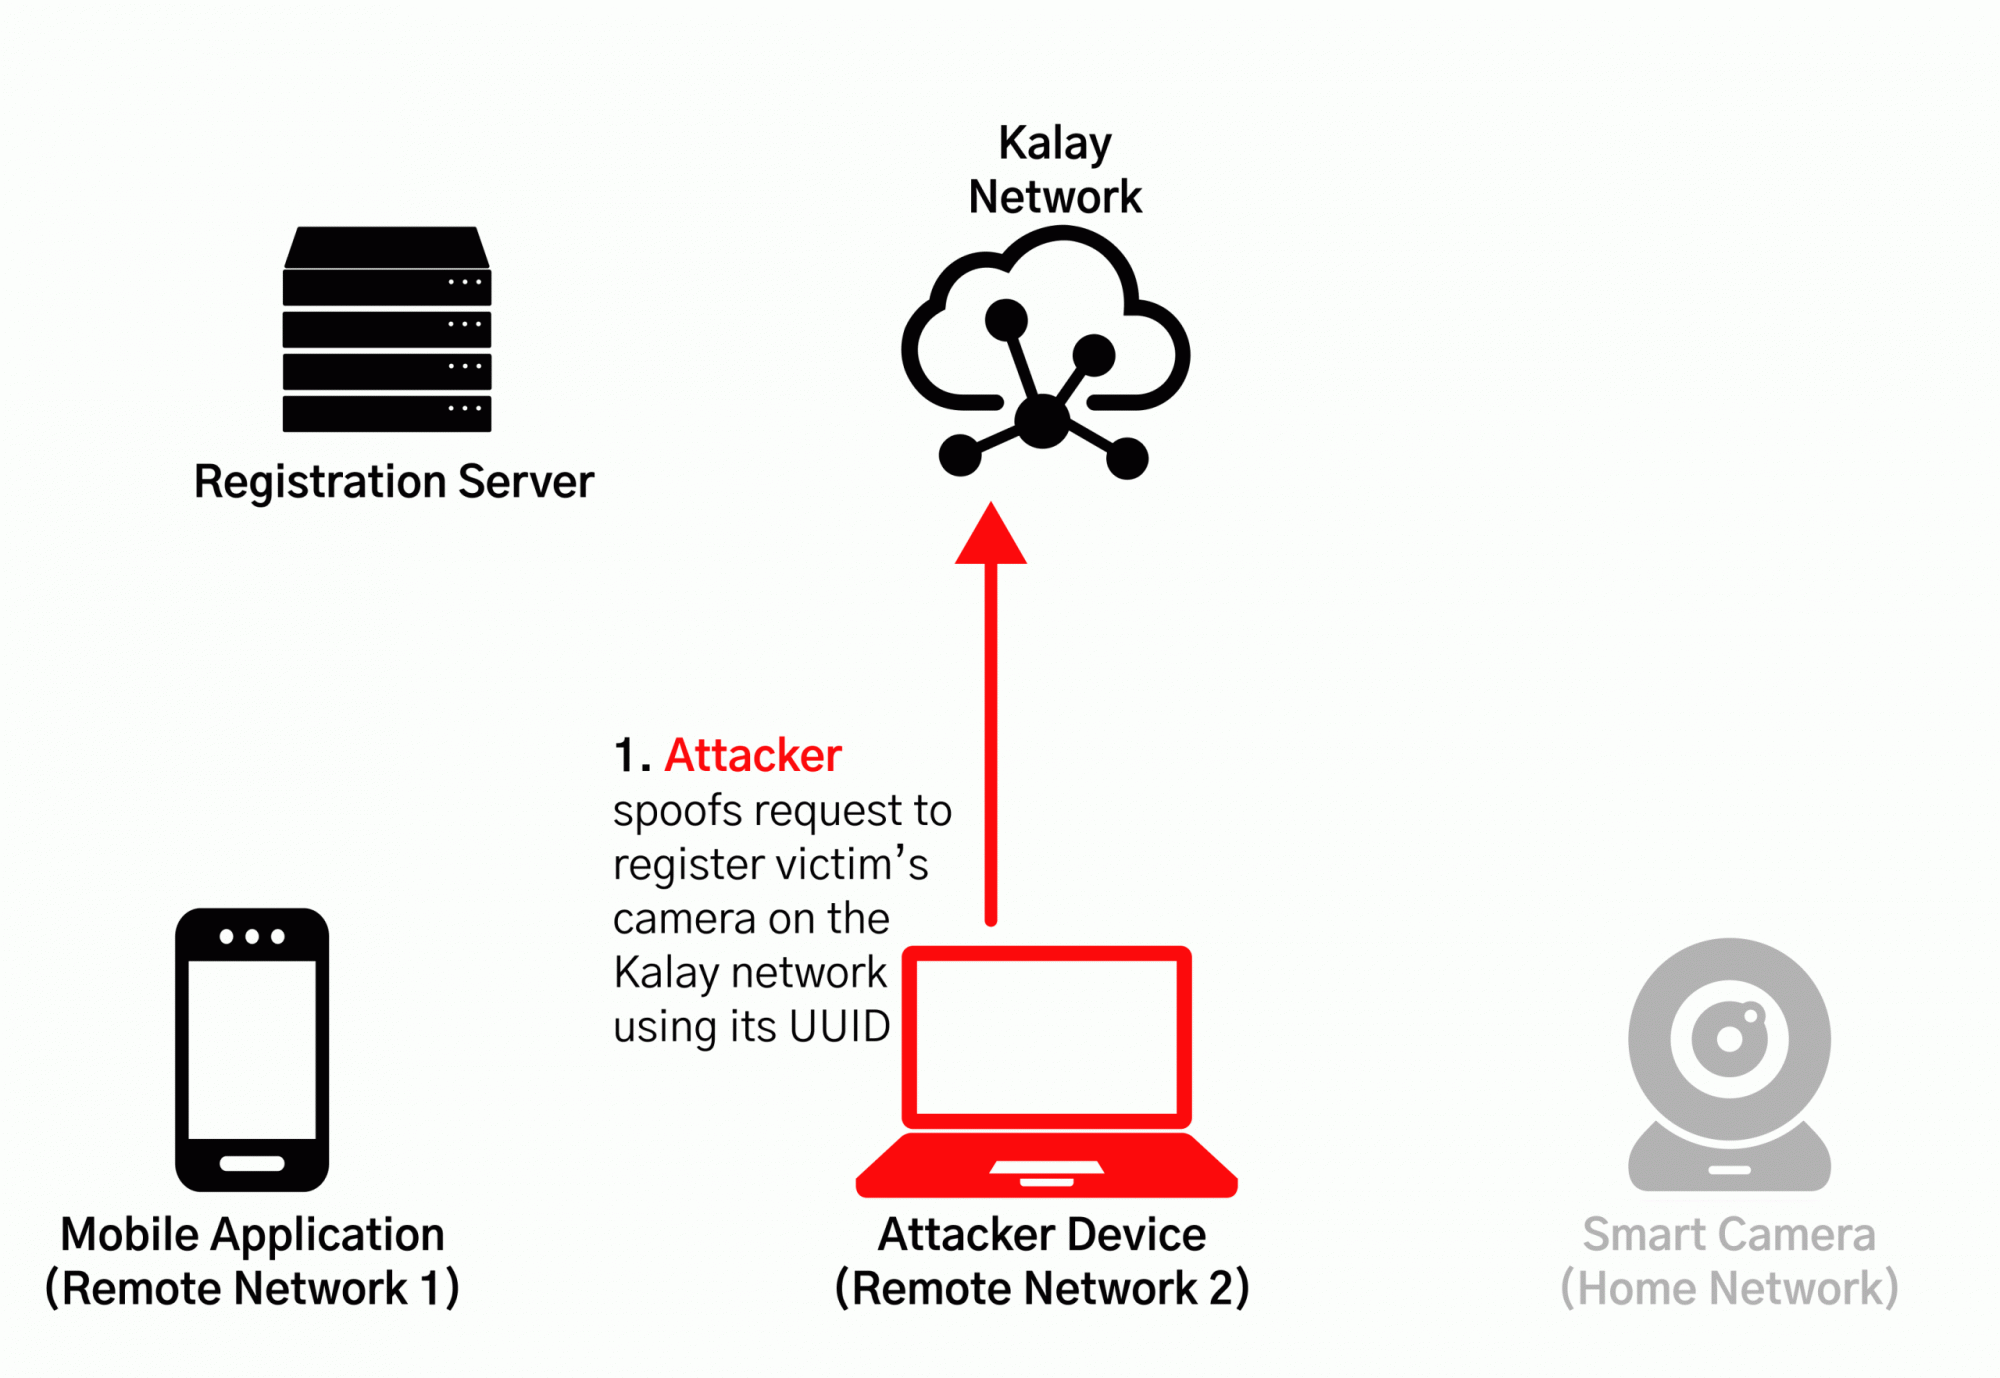
Как только злоумышленник получит идентификатор целевого устройства, он сможет отправить специально созданный запрос сети Kalay, который приведёт к регистрации ещё одного устройства с тем же UID. После этого Kalay перезапишет существующий девайс.

Если пользователь попытается подключиться к устройству, соединение отправится атакующему, который уже смоет перехватить учётные данные жертвы.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru