



Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Исследователи из компании FireEye Mandiant обнаружили критическую уязвимость в ключевом компоненте облачной платформы Kalay. Отслеживаемая под идентификатором CVE-2021-28372 брешь угрожает миллионам IoT-устройств.

По словам экспертов, удалённый злоумышленник может сравнительно легко использовать уязвимость в атаке, которая в итоге позволит получить полный контроль над целевым девайсом. Единственное, что потребуется атакующему — уникальный идентификатор Kalay (UID) атакуемого пользователя.

На самом деле, добраться до идентификатора также несложно. В этом киберпреступнику поможет, например, социальная инженерия.

«Выявленные проблемы затрагивают ключевой компонент платформы Kalay. На данный момент нам не удалось составить полный список затронутых уязвимостями устройств. Однако на сайте ThroughTek есть информация о 83 миллионах активных девайсов, находящихся в зоне риска из-за бреши Kalay», — пишут специалисты Mandiant.

«Для успешной атаки злоумышленнику потребуются знания протокола Kalay, а также возможность генерировать и отправлять сообщения. Помимо этого, атакующий должен выяснить уникальный идентификатор, для чего может пригодиться социальная инженерия или дыры в API, которые возвращают UID».

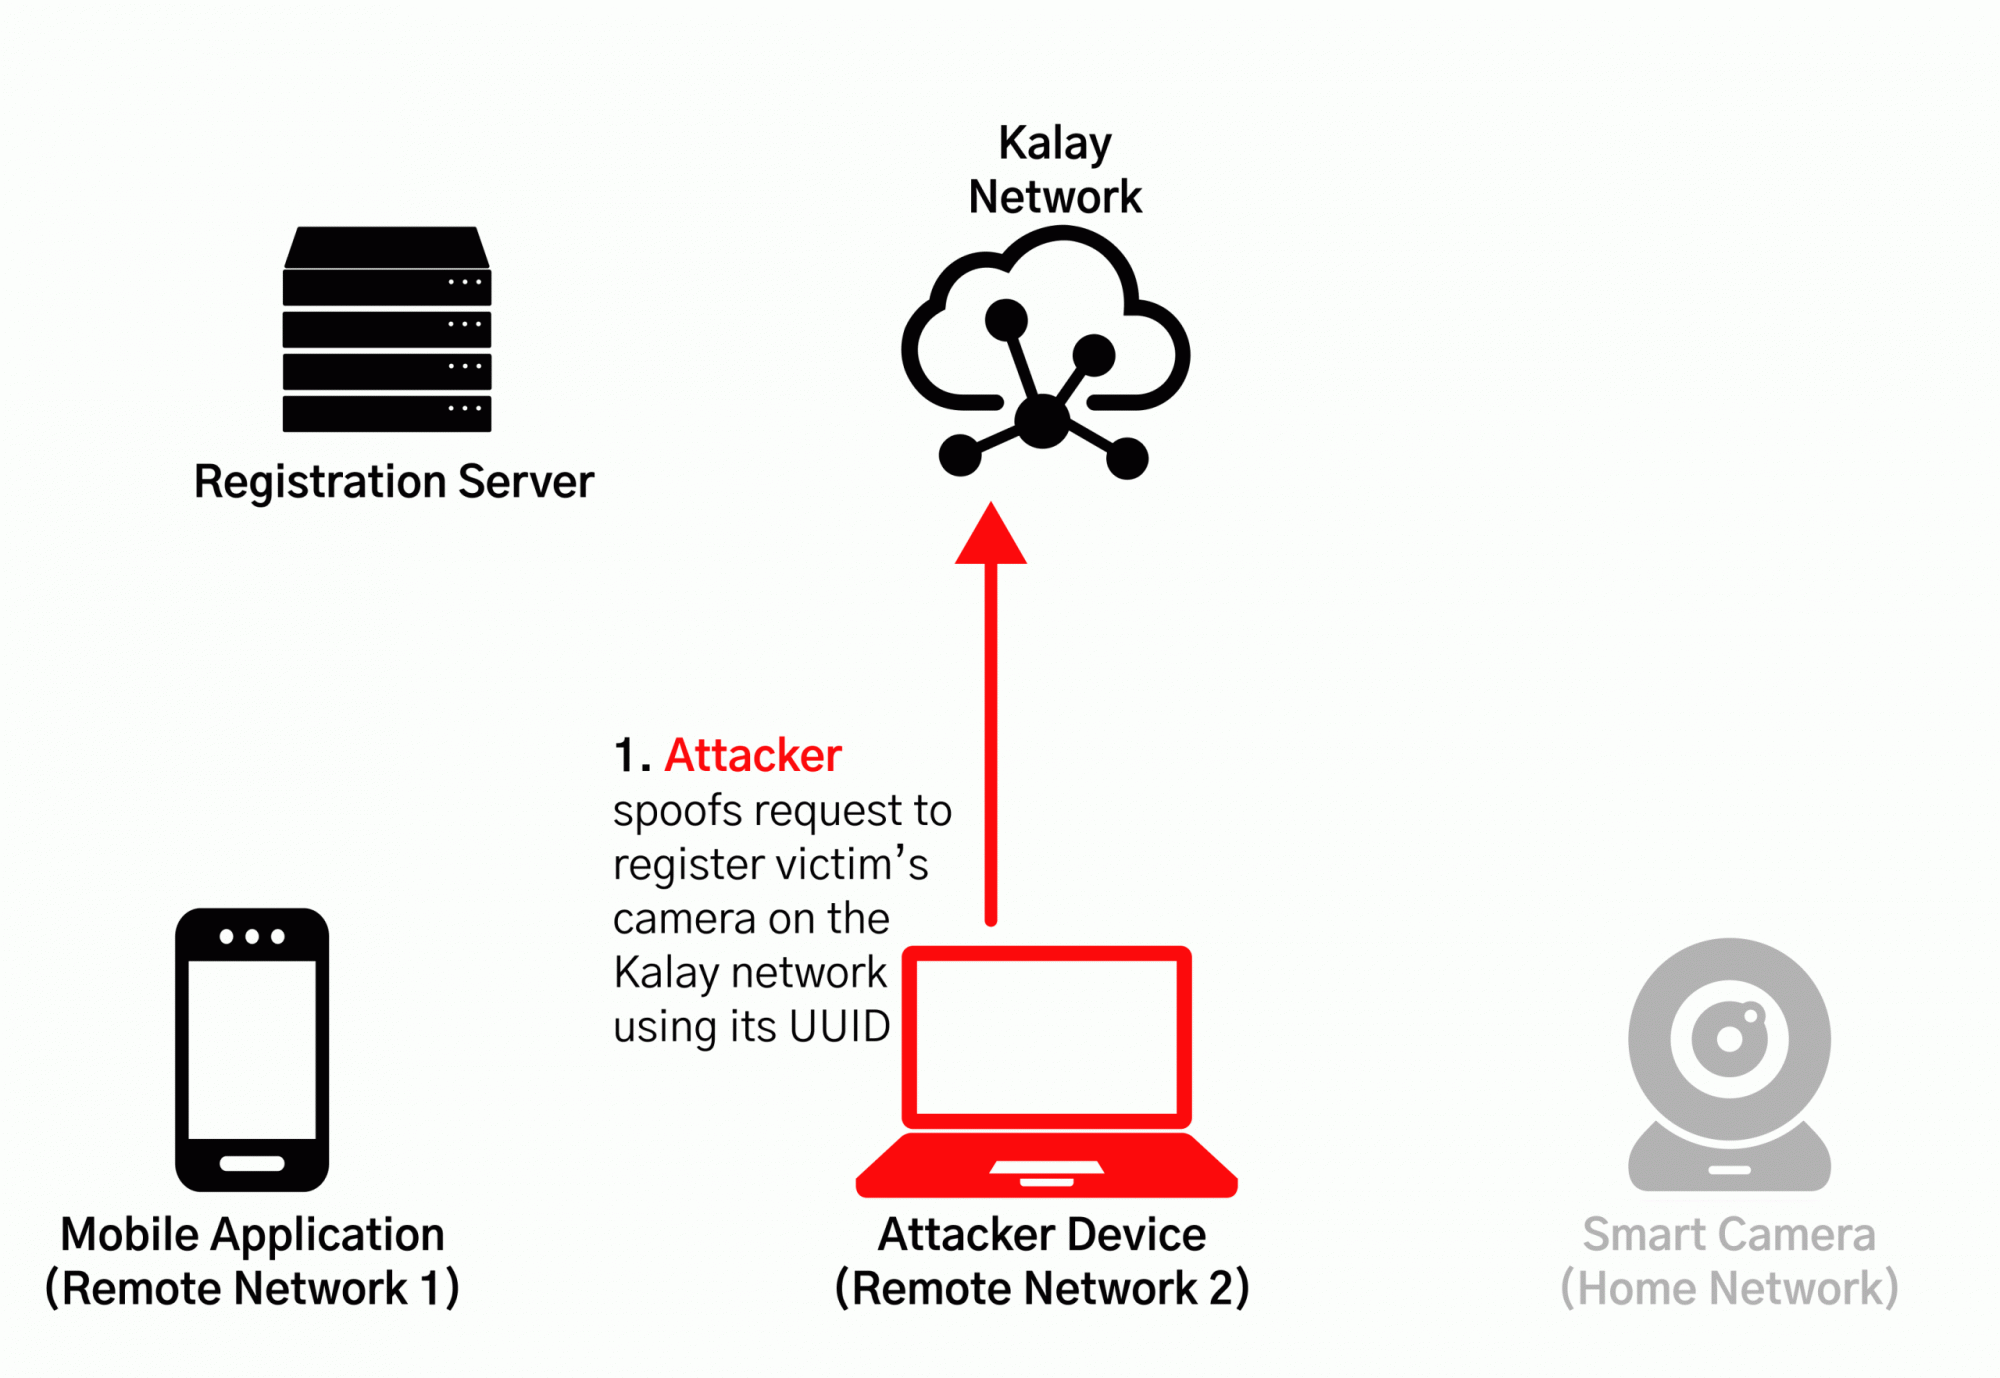
Как только злоумышленник получит идентификатор целевого устройства, он сможет отправить специально созданный запрос сети Kalay, который приведёт к регистрации ещё одного устройства с тем же UID. После этого Kalay перезапишет существующий девайс.

Если пользователь попытается подключиться к устройству, соединение отправится атакующему, который уже смоет перехватить учётные данные жертвы.

Подпишитесь на новости

Законопроект о штрафах за закрытое лицо в общественных местах отклонили

11 ноября Госдума отклонила законопроект № 1159193-8, внесенный в феврале. Документ предлагал добавить в КоАП статью о наказании за появление в общественных местах с лицом, закрытым так, что человека нельзя опознать.

О решении депутатов пишет D-Russia.ru. Авторы законопроекта предусмотрели исключения для медицинских показаний, работы и службы, погоды, а также спортивных и культурно-массовых мероприятий.

Протоколы по новой статье должна была составлять полиция, а рассматривать дела предлагалось судьям. Инициативу не поддержали два комитета Совета Федерации: по обороне и безопасности и по конституционному законодательству.

Комитет Госдумы по уголовному и административному законодательству счел поправки нецелесообразными. По его оценке, предложенная формулировка слишком размыта и не отвечает требованию правовой определенности.

Комитет также напомнил, что новые составы правонарушений можно вводить лишь при установлении соответствующих запретов в федеральных законах.

Комитет по государственному строительству и законодательству указал, что закон и сейчас обязывает организаторов публичных и спортивных мероприятий требовать от участников не скрывать лицо. За нарушение этих правил уже есть административная ответственность.

В тот же день Дума отклонила еще один законопроект. Он касался уголовной ответственности за преступления с использованием дипфейков.

RSS: Новости на портале Anti-Malware.ru