



Кибервандалы дефейснули статьи Википедии свастиками

Кибервандалы дефейснули статьи Википедии свастиками

Кибервандалы дефейснули статьи Википедии свастиками

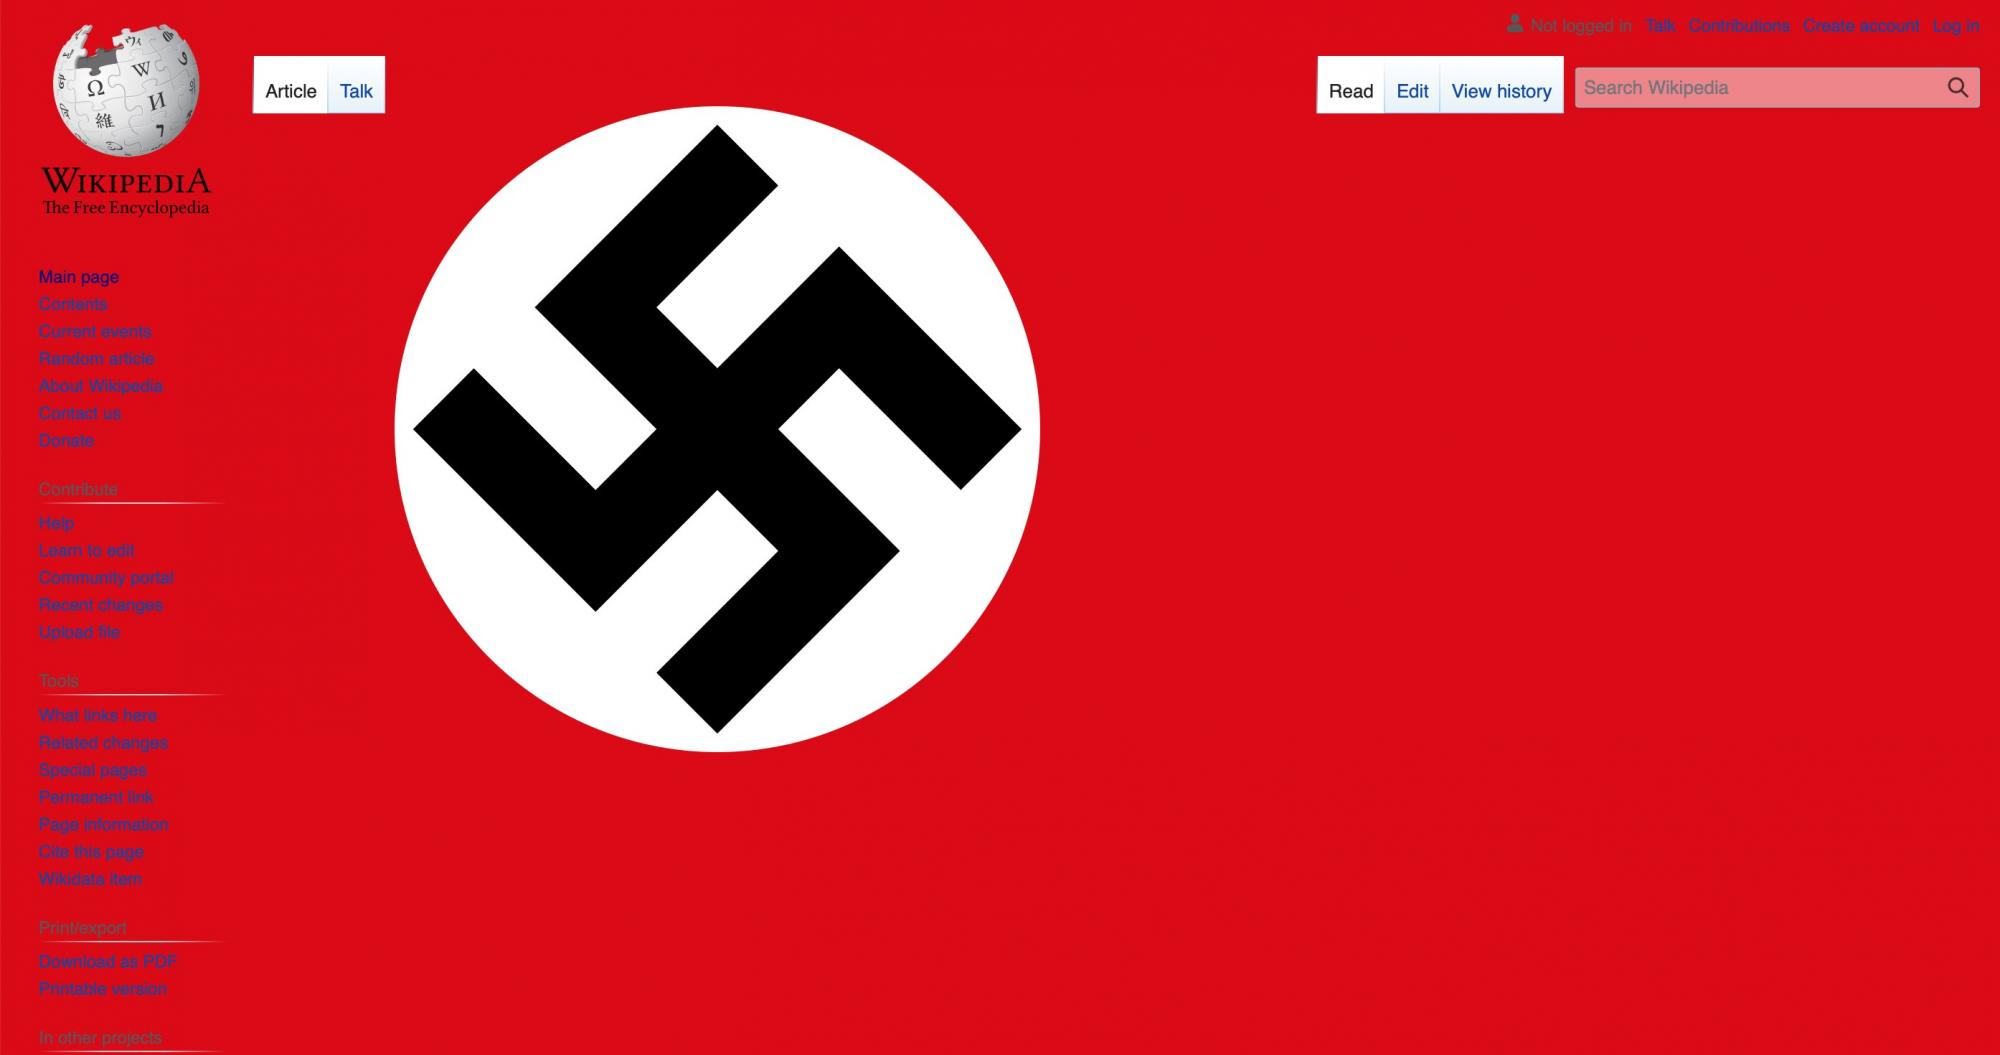
Неизвестные кибервандалы совершили набег дефейса на отдельные статьи в Википедии. В какой-то момент пользователи обнаружили ряд страниц, наполненных свастиками. В основном это были статьи с биографиями знаменитостей.

Например, как отмечает Business Insider, из пострадавших страниц можно выделить посвящённые актёру Бену Аффлеку и певице Дженнифер Лопес статьи.

Некоторые страницы политиков также стали объектом внимания вандалов: статья вице-президента Камалы Харрис и канадского премьер-министра Джастина Трюдо. Представители Wikimedia в беседе с Mashable подчеркнули, что вики-шаблоны подверглись атаке на англоязычной версии Википедии. В результате свастики появились сразу на многих страницах онлайн-энциклопедии.

Предположительно, ассоциируемый с нацизмом символ продержался недолго на веб-страницах — всего около пяти минут. Ответственные лица сразу приняли меры по защите шаблонов от возможных последующих актов вандализма.

К счастью, по словам представителей Wikimedia, у ресурса есть специальные инструменты, позволяющие быстро детектировать неприемлемые изменения статей, нарушающие правила веб-ресурса.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru