



Баг на сайте Ford раскрывал данные клиентов и сотрудников

Баг на сайте Ford раскрывал данные клиентов и сотрудников

Баг на сайте Ford раскрывал данные клиентов и сотрудников

Баг на официальном сайте производителя автомобилей Ford Motor открывал конфиденциальные данные, которые мог собрать любой желающий. Среди доступной информации были базы данных клиентов, сведения о сотрудниках и т. п.

Причина бага крылась в неправильной конфигурации системы Pega Infinity, предназначенной для привлечения клиентов. Именно эта система была запущена на серверах Ford.

На брешь наткнулись исследователи в области кибербезопасности, изучавшие официальный сайт Ford. По их словам, баг позволял не только получить доступ к конфиденциальным данным корпорации, но и завладеть контролем над аккаунтами в системе.

Подробности уязвимости, получившей идентификатор CVE-2021-27653, рассказали эксперты Роберт Уиллис и break3r. Также информация относительно дыры появилась на сайте Pega Infinity.

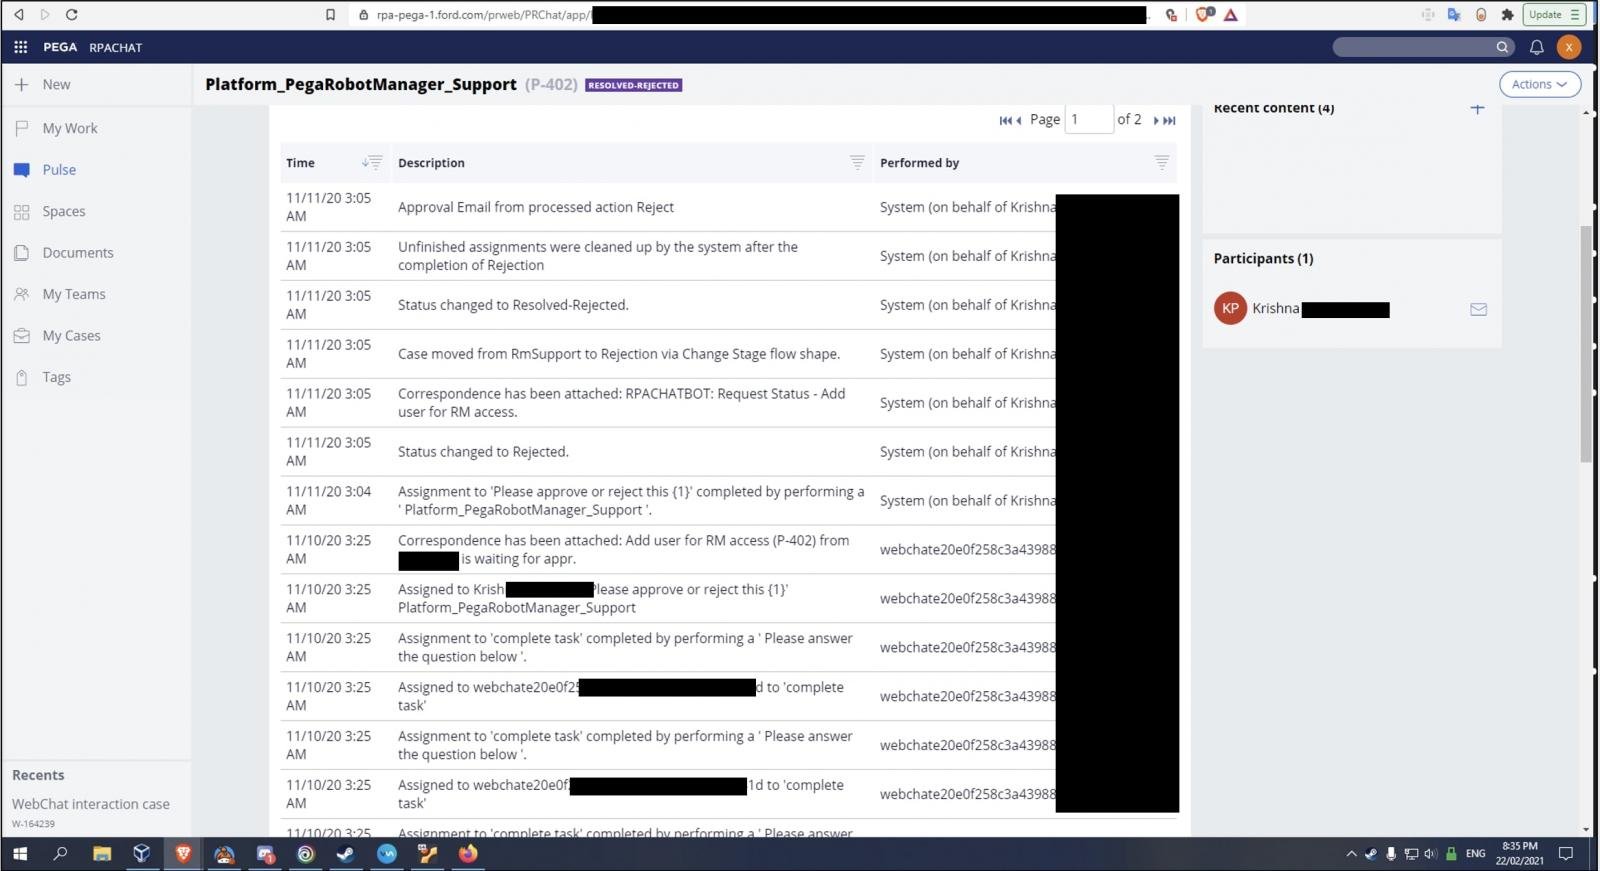
Исследователи сняли множество скриншотов внутренних систем и баз данных Ford, чем поделились с изданием BleepingComputer. Например, один из скриншотов демонстрирует систему электронных запросов производителя автомобилей.


Для эксплуатации уязвимости потенциальному атакующему сначала надо получить доступ к бекенд-панели некорректно настроенного портала Pega Chat Access Group:

https://www.rpa-pega-1.ford.com/prweb/PRChat/app/RPACHAT_4089/
bD8qH******bIw4Prb*/!RPACHAT/$STANDARD...

Различные параметры URL позволяют злоумышленникам выполнять запросы, получать таблицы баз данных, токены доступа OAuth и осуществлять действия с правами администратора. В отдельных случаях атакующие могли получить доступ к персональным данным.

Подпишитесь на новости

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru