



Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Новый образец вредоносной программы AdLoad, заточенной под работу в операционной системе macOS, способен обходить встроенную защиту — XProtect. Участие AdLoad в нескольких кампаниях зафиксировали специалисты SentinelOne.

AdLoad — довольно распространённый троян у киберпреступников, атакующих macOS-компьютеры. Вредонос известен как минимум с 2017 года, а проникнув в систему, он может устанавливать дополнительный зловредный софт или нежелательные программы (PUA).

Помимо этого, AdLoad собирает информацию о заражённой системе, которая позже отравляется на удалённые серверы, находящиеся под контролем злоумышленников.

Как отметил Фил Стоукс из SentinelOne, массовые атаки с участием AdLoad набирают обороты с ноября 2020 года. Скачок этой активности зафиксирован в июле и начале августа 2021 года. Как только AdLoad попадает в macOS, он устанавливает веб-прокси по принципу «Человек посередине» (Man-in-The-Middle, MiTM), чтобы перехватывать поисковую выдачу и внедрять туда рекламу.

Именно так операторы трояна зарабатывают деньги. Также вредоносная программа устанавливает LaunchAgents и LaunchDaemons и в некоторых случаях — задачи по крону, которые запускаются каждые два с половиной часа. Такой механизм позволяет AdLoad закрепиться в системе.

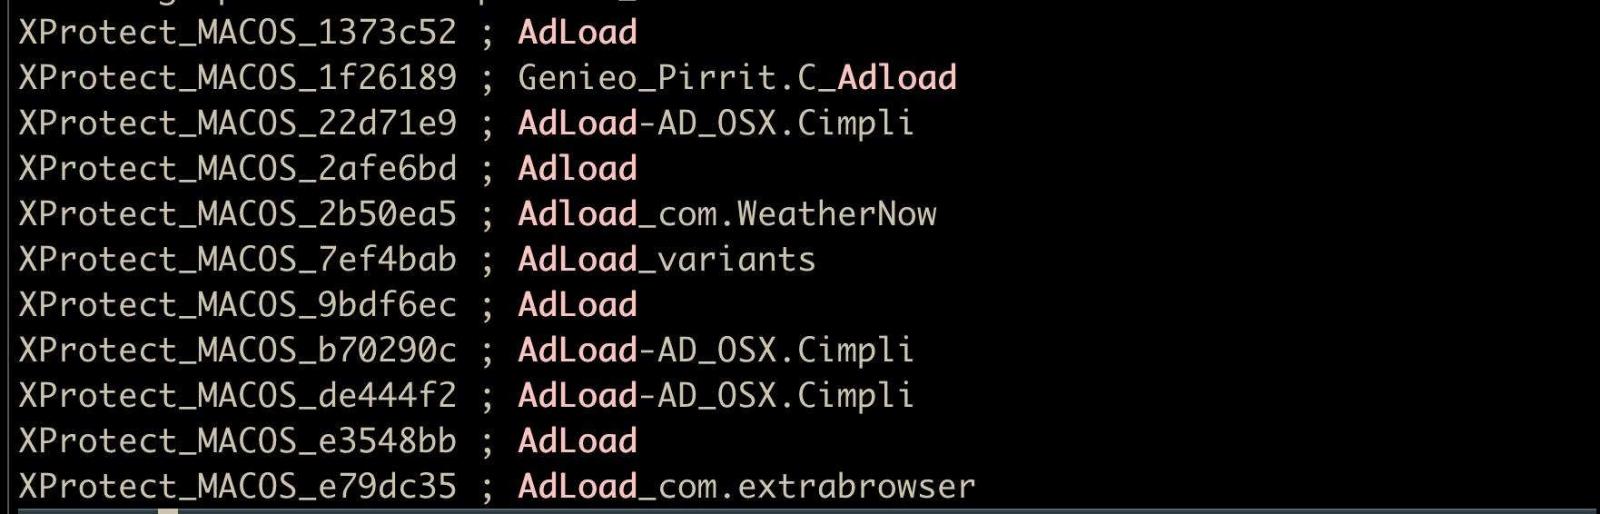
Наблюдая за кампаниями злоумышленников, Стоукс обнаружил 220 образцов вредоноса, 150 из которых являются уникальными (у них отсутствует детектирование XProtect). Это впечатляет, учитывая, что у XProtect в наличии есть десятки сигнатур AdLoad.


Интересно, что многие семплы, пойманные SentinelOne, подписаны валидными сертификатами, выпущенными Apple (Developer ID). Стоукс подчеркнул, что наличие уникальных образцов хорошо известного вредоноса настораживает, особенно учитывая тот факт, что даже спустя десять месяцев встроенный сканер Apple не может детектировать отдельные семплы.

Подпишитесь на новости

LTE доберется до малых поселений: Минцифры обозначило дедлайн

Минцифры планирует обеспечить интернетом малочисленные населенные пункты к концу 2030 года. Ближайшая крупная порция подключений намечена на 2027-й: доступ к сети должны получить еще 1,8 тыс. поселений.

Как сообщает ТАСС, об этом глава ведомства Максут Шадаев заявил в Госдуме. По словам министра, за последние шесть лет мобильный интернет LTE появился более чем в 8 тыс. населенных пунктов.

Программа предусматривает подключение поселений с населением от 100 до 1000 человек, включая создание инфраструктуры мобильной связи.

Здесь есть важная оговорка: громкий заголовок в России не останется поселений без интернета не стоит понимать как обещание покрытия каждой точки на карте. В описании программы указан конкретный диапазон численности населения.

Для жителей небольших поселений речь идет о доступе к обычным цифровым сервисам без поисков удачного места для приема сигнала. Но пока это план с горизонтом до 2030 года.

Следующая проверяемая отметка — 1,8 тыс. подключений в 2027-м. Именно по установленной инфраструктуре и работающей связи можно будет оценивать результат, а не по формулировкам.

RSS: Новости на портале Anti-Malware.ru