



Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Компания Proofpoint отозвала исковое заявление, направленное в адрес интернет-гиганта Facebook, и согласилась передать социальной площадке ряд доменов, которые ранее стали камнем преткновения между двумя корпорациями.

Проблемные домены когда-то были частью ThreatSim, платформы Proofpoint, предназначенной для симуляции фишинга и отработки методов противодействия. Представители компании зарегистрировали их много лет назад.

Поскольку с помощью ThreatSim исследователи пытались воспроизвести действия фишеров, некоторые домены замаскировали под площадки Facebook и Instagram. Фишинговые сайты проверяли на сотрудниках компаний-клиентов Proofpoint.

В ноябре 2020 года руководство Facebook узнало об этих доменах и направило соответствующий запрос, который обязывал регистратор доменных имён Namecheap передать социальной сети спорные домены. Корпорация Цукерберга утверждала, что имеет место неправомерное использование торговой марки.

В ответ Proofpoint подала в суд на Facebook в феврале 2021 года. Компания, занимающаяся безопасностью электронной почты и выпускающая решения для защиты от утечек данных, утверждала, что соцсеть пытается незаконно конфисковать часть системы для имитации фишинга.

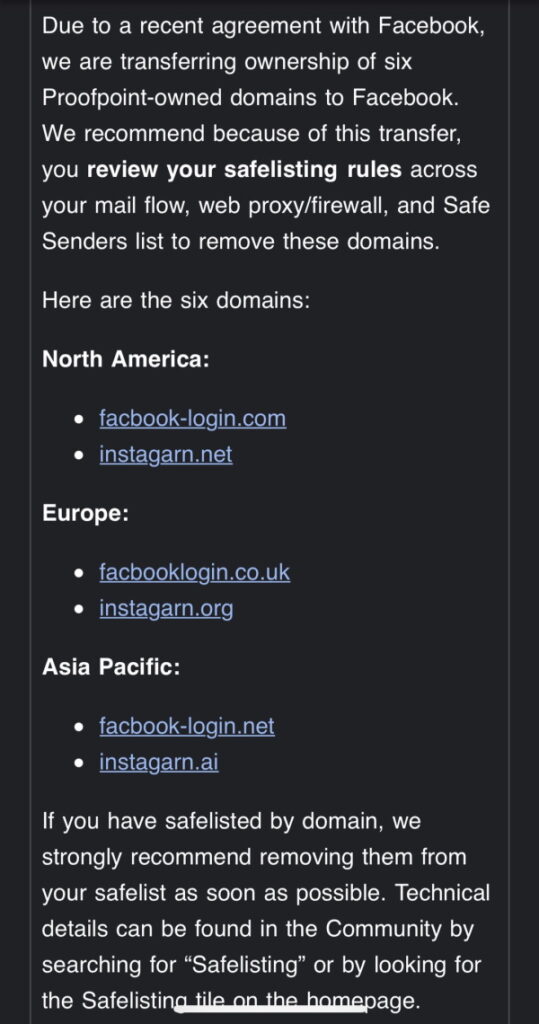
Предметом спора стали следующие домены: facbook-login.com, facbook-login.net, instagrarn.ai, instagrarn.net и instagrarn.org. К слову, юристы уже тогда утверждали, что у Proofpoint очень мало шансов выиграть дело, поскольку товарный знак действительно использовался на тестовых доменах.

И вот теперь стало понятно, что Proofpoint не желает продолжать тяжбу, поэтому передаёт все перечисленные выше и ряд других доменов Facebook.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru