



Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Исследователи в области кибербезопасности обнаружили новый тип DNS-уязвимостей, затрагивающих крупных провайдеров DNS-as-a-Service (DNSaaS). В случае эксплуатации эти дыры позволят злоумышленникам получить доступ к конфиденциальной информации, хранящейся в корпоративной сети.

DNSaaS-провайдеры помогают организациям арендовать DNS-сервис, поскольку зачастую компании не хотят самостоятельно обслуживать и защищать ещё один сетевой актив.

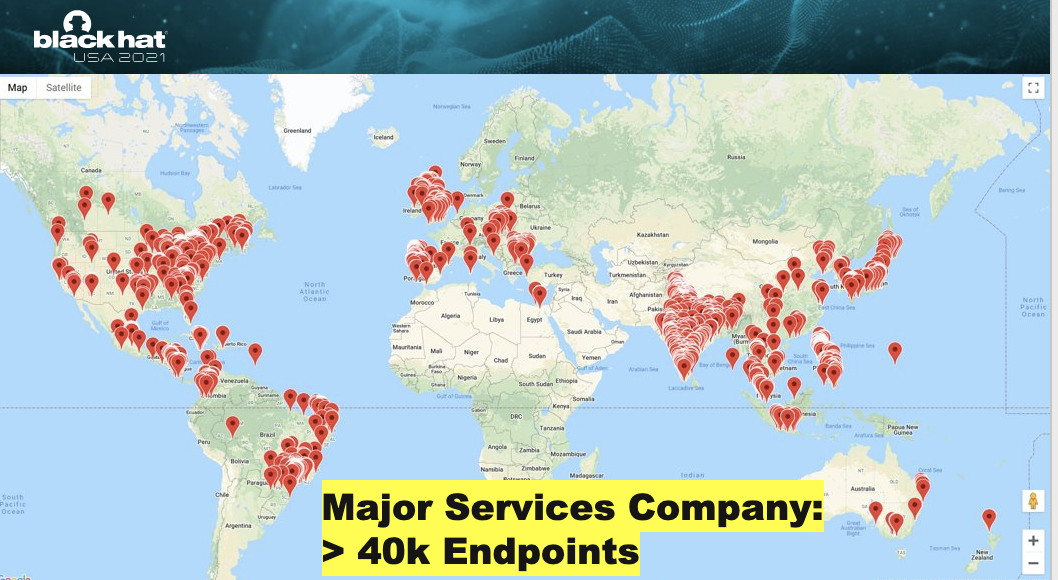
О новых проблемах DNS специалисты компании Wiz рассказали на конференции Black Hat. Отметим, что Wiz как раз занимается вопросами облачной безопасности.

Эксперты Шир Тамари и Ами Лутвак подчеркнули, что выявленные бреши позволяют правительственным кибергруппировкам собирать важную информацию. Для этого потенциальным злоумышленникам нужно всего лишь зарегистрировать домен.

Сам процесс эксплуатации, по словам исследователей, довольно прост: вы регистрируете домен, а после используете его для получения контроля над именем сервера провайдера DNSaaS (эксперты демонстрировали это на Amazon Route 53).

«Мы нашли простенькую лазейку, позволяющую вклиниться в добрую часть мирового DNS-трафика через провайдеров вроде Amazon и Google. В наших тестах мы перехватили трафик крупных компаний, состоящих в списке Fortune 500. Помимо этого, потенциальными жертвами могут стать 45 государственных организаций США и 85 межправительственных организаций», — объяснили сотрудники Wiz.

В результате исследователям удалось получить целый спектр конфиденциальных данных — от имён сотрудников и их геолокации до крайне ценных сведений, касающихся инфраструктуры компании (включая доступные из Сети устройства).


Google и Amazon, судя по всему, уже устранили выявленные уязвимости, однако другие провайдеры всё ещё открывают миллионы устройств для атак.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru