



Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Исследователи в области кибербезопасности обнаружили новый тип DNS-уязвимостей, затрагивающих крупных провайдеров DNS-as-a-Service (DNSaaS). В случае эксплуатации эти дыры позволят злоумышленникам получить доступ к конфиденциальной информации, хранящейся в корпоративной сети.

DNSaaS-провайдеры помогают организациям арендовать DNS-сервис, поскольку зачастую компании не хотят самостоятельно обслуживать и защищать ещё один сетевой актив.

О новых проблемах DNS специалисты компании Wiz рассказали на конференции Black Hat. Отметим, что Wiz как раз занимается вопросами облачной безопасности.

Эксперты Шир Тамари и Ами Лутвак подчеркнули, что выявленные бреши позволяют правительственным кибергруппировкам собирать важную информацию. Для этого потенциальным злоумышленникам нужно всего лишь зарегистрировать домен.

Сам процесс эксплуатации, по словам исследователей, довольно прост: вы регистрируете домен, а после используете его для получения контроля над именем сервера провайдера DNSaaS (эксперты демонстрировали это на Amazon Route 53).

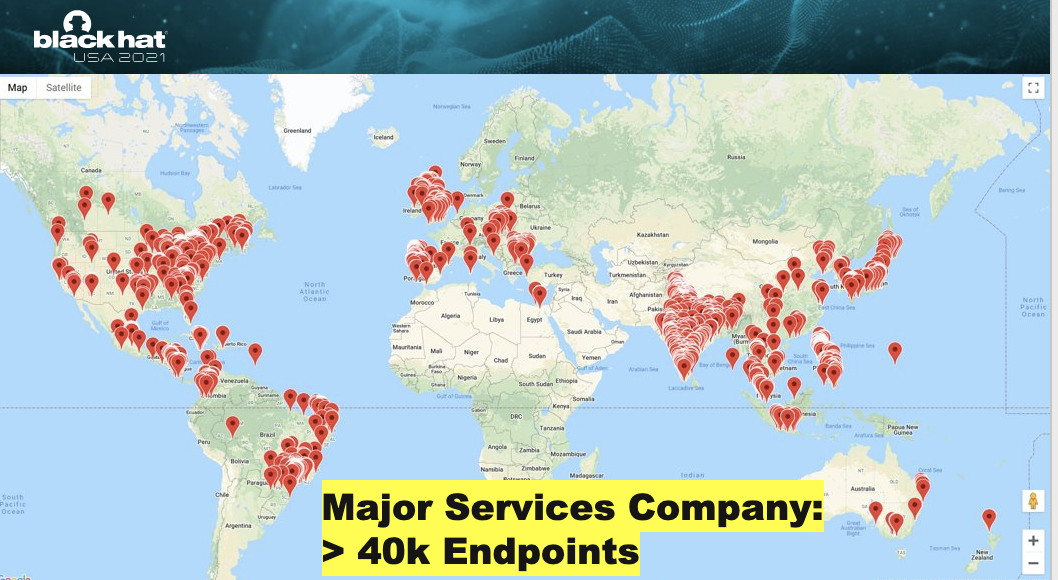
«Мы нашли простенькую лазейку, позволяющую вклиниться в добрую часть мирового DNS-трафика через провайдеров вроде Amazon и Google. В наших тестах мы перехватили трафик крупных компаний, состоящих в списке Fortune 500. Помимо этого, потенциальными жертвами могут стать 45 государственных организаций США и 85 межправительственных организаций», — объяснили сотрудники Wiz.

В результате исследователям удалось получить целый спектр конфиденциальных данных — от имён сотрудников и их геолокации до крайне ценных сведений, касающихся инфраструктуры компании (включая доступные из Сети устройства).


Google и Amazon, судя по всему, уже устранили выявленные уязвимости, однако другие провайдеры всё ещё открывают миллионы устройств для атак.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru