



Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Исследователи в области кибербезопасности обнаружили новый тип DNS-уязвимостей, затрагивающих крупных провайдеров DNS-as-a-Service (DNSaaS). В случае эксплуатации эти дыры позволят злоумышленникам получить доступ к конфиденциальной информации, хранящейся в корпоративной сети.

DNSaaS-провайдеры помогают организациям арендовать DNS-сервис, поскольку зачастую компании не хотят самостоятельно обслуживать и защищать ещё один сетевой актив.

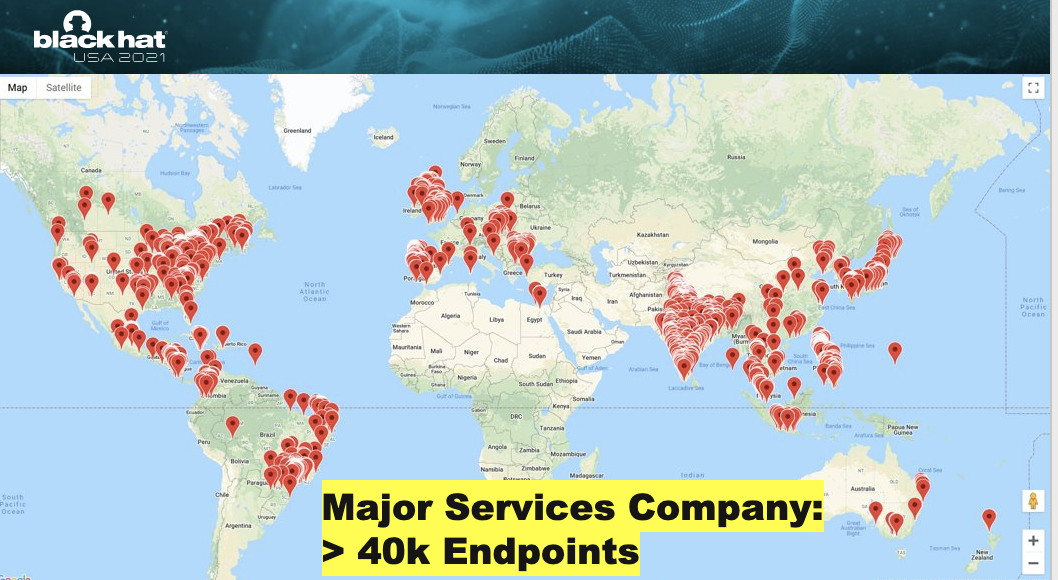
О новых проблемах DNS специалисты компании Wiz рассказали на конференции Black Hat. Отметим, что Wiz как раз занимается вопросами облачной безопасности.

Эксперты Шир Тамари и Ами Лутвак подчеркнули, что выявленные бреши позволяют правительственным кибергруппировкам собирать важную информацию. Для этого потенциальным злоумышленникам нужно всего лишь зарегистрировать домен.

Сам процесс эксплуатации, по словам исследователей, довольно прост: вы регистрируете домен, а после используете его для получения контроля над именем сервера провайдера DNSaaS (эксперты демонстрировали это на Amazon Route 53).

«Мы нашли простенькую лазейку, позволяющую вклиниться в добрую часть мирового DNS-трафика через провайдеров вроде Amazon и Google. В наших тестах мы перехватили трафик крупных компаний, состоящих в списке Fortune 500. Помимо этого, потенциальными жертвами могут стать 45 государственных организаций США и 85 межправительственных организаций», — объяснили сотрудники Wiz.

В результате исследователям удалось получить целый спектр конфиденциальных данных — от имён сотрудников и их геолокации до крайне ценных сведений, касающихся инфраструктуры компании (включая доступные из Сети устройства).


Google и Amazon, судя по всему, уже устранили выявленные уязвимости, однако другие провайдеры всё ещё открывают миллионы устройств для атак.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru