



В августе Microsoft включит защиту Windows 10 от нежелательного софта

В августе Microsoft включит защиту Windows 10 от нежелательного софта

В августе Microsoft включит защиту Windows 10 от нежелательного софта

В течение августа 2021 года Microsoft планирует постепенно внедрять новую функцию встроенной антивирусной программы Windows Defender. По словам корпорации, теперь пользователи Windows 10 смогут рассчитывать на защиту от сомнительного софта.

Таким образом, при попытке скачать или установить так называемые PUA (Potentially unwanted program, потенциально опасные программы) пользователь получит предупреждение.

Как правило, такие нежелательные приложения нельзя категорично назвать вредоносными, однако они всё равно способны доставить пользователю определённые проблемы. Хороший пример PUA — обычное адваре, рекламная программа.

Если пользователь установит такой софт, его могут ждать навязчивые и агрессивные рекламные объявления, сбор данных (с последующей продажей) и даже в определённом смысле слежка. Цель у PUA одна — практически любыми средствами принести злоумышленнику прибыль.

Microsoft уже давно говорила о защите пользователей Windows от нежелательных программ, однако основной шаг корпорация решилась сделать только сейчас. Фаза активации новой защитной функции займёт следующие две недели.

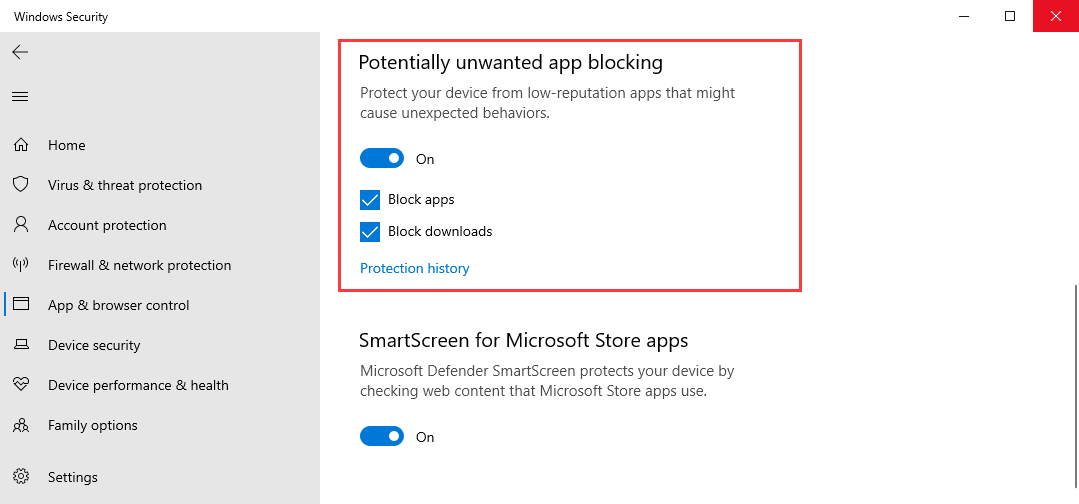
Найти и включить нововведение можно в настройках, зайдя в пункт «Обновление и безопасность» => «Контроль приложений и браузера».


По словам самой Microsoft, есть две доступные пользователям опции: блокировать нежелательный софт (детектирует уже загруженные ранее потенциально опасные программы); блокировать загрузки (предотвращает скачивание PUA, работает только с браузером Microsoft Edge).

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru