



Android-приложения к апрелю должны отчитаться в использовании данных

Android-приложения к апрелю должны отчитаться в использовании данных

Android-приложения к апрелю должны отчитаться в использовании данных

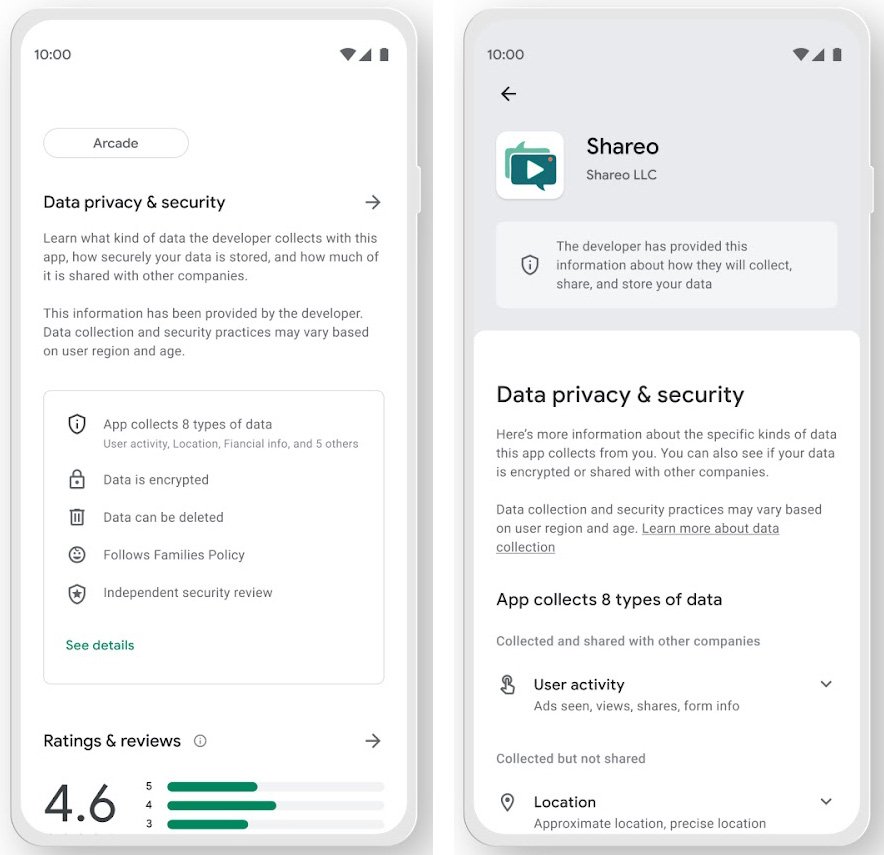
Представители Google осветили подробности готовящейся к выходу функции Play Store под названием «Safety section». Нововведение, согласно замыслу разработчиков, должно предоставить пользователям больше информации о сборе и использовании данных различными Android-приложениями.

О новом принципе работы Google Play Store, требующем от разработчиков софта указывать, какие конкретно данные они собирают, интернет-гигант предупреждал ещё в мае. Девелоперы также должны объяснять, как собранные данные используются, а также подробно рассказывать о функциях конфиденциальности и безопасности, задействованных в приложении.

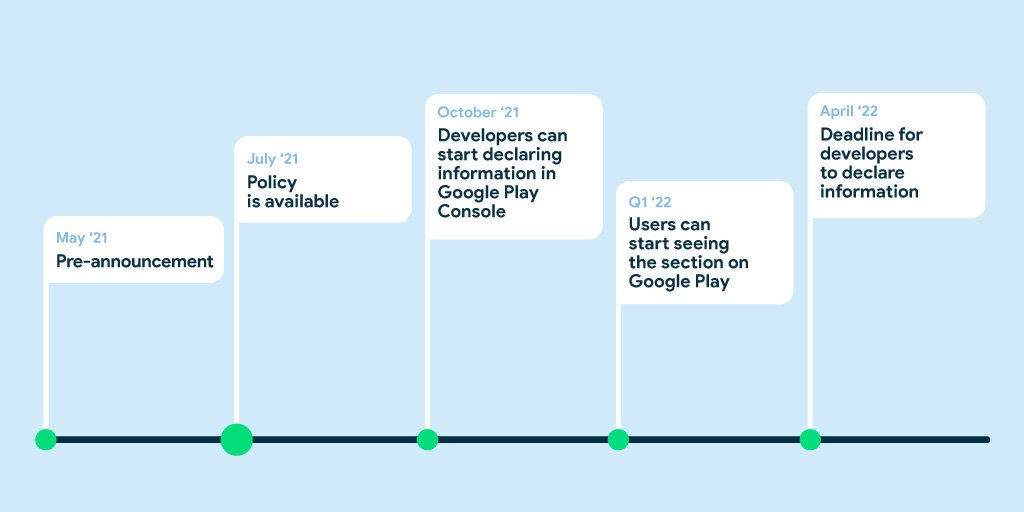
Вся эта информация будет храниться в специальном разделе каждой программы — Safety section. Google планирует запустить весь этот механизм в первом квартале 2022 года. Таким образом, пользователи смогут сначала ознакомиться с принципом сбора и использования информации в приложении, а уже потом решить, устанавливать его или нет.


Safety section позволит понять, какие именно пользовательские данные уходят третьим лицам, использует ли программа шифрование и соответствует ли этот софт мировым стандартам безопасности.

Следуя своему плану, Google теперь представила новые правила, требующие от разработчиков Android-приложений включать политику конфиденциальности, а также обозначать, какие данные используются сторонними библиотеками и SDK.

В дополнение Google обозначила девелоперам сроки, в которые они должны уложиться и предоставить всю необходимую информацию.


К апрелю 2022 года авторы Android-приложений должны будут подготовить секцию «App Privacy & security», в которой будет описана политика конфиденциальности. Если с этим будут какие-либо проблемы, Google Play Store отклонит любые обновления софта до соответствующего исправления.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru